
STATUS IS UPWIKI OPTYMALIZACJI WITRYN
44Ułatwiaj
E-commerce / Ułatwiaj

Optymalizacja procesu realizacji zamówienia: zmniejsz tarcia i zachowaj zaufanie

Praktyczne zmiany w kasie, które redukują zbędny wysiłek, zachowując przy tym przejrzystość ceny, dostępność, bezpieczeństwo płatności i możliwość szybkiego cofnięcia zmian po wdrożeniu.

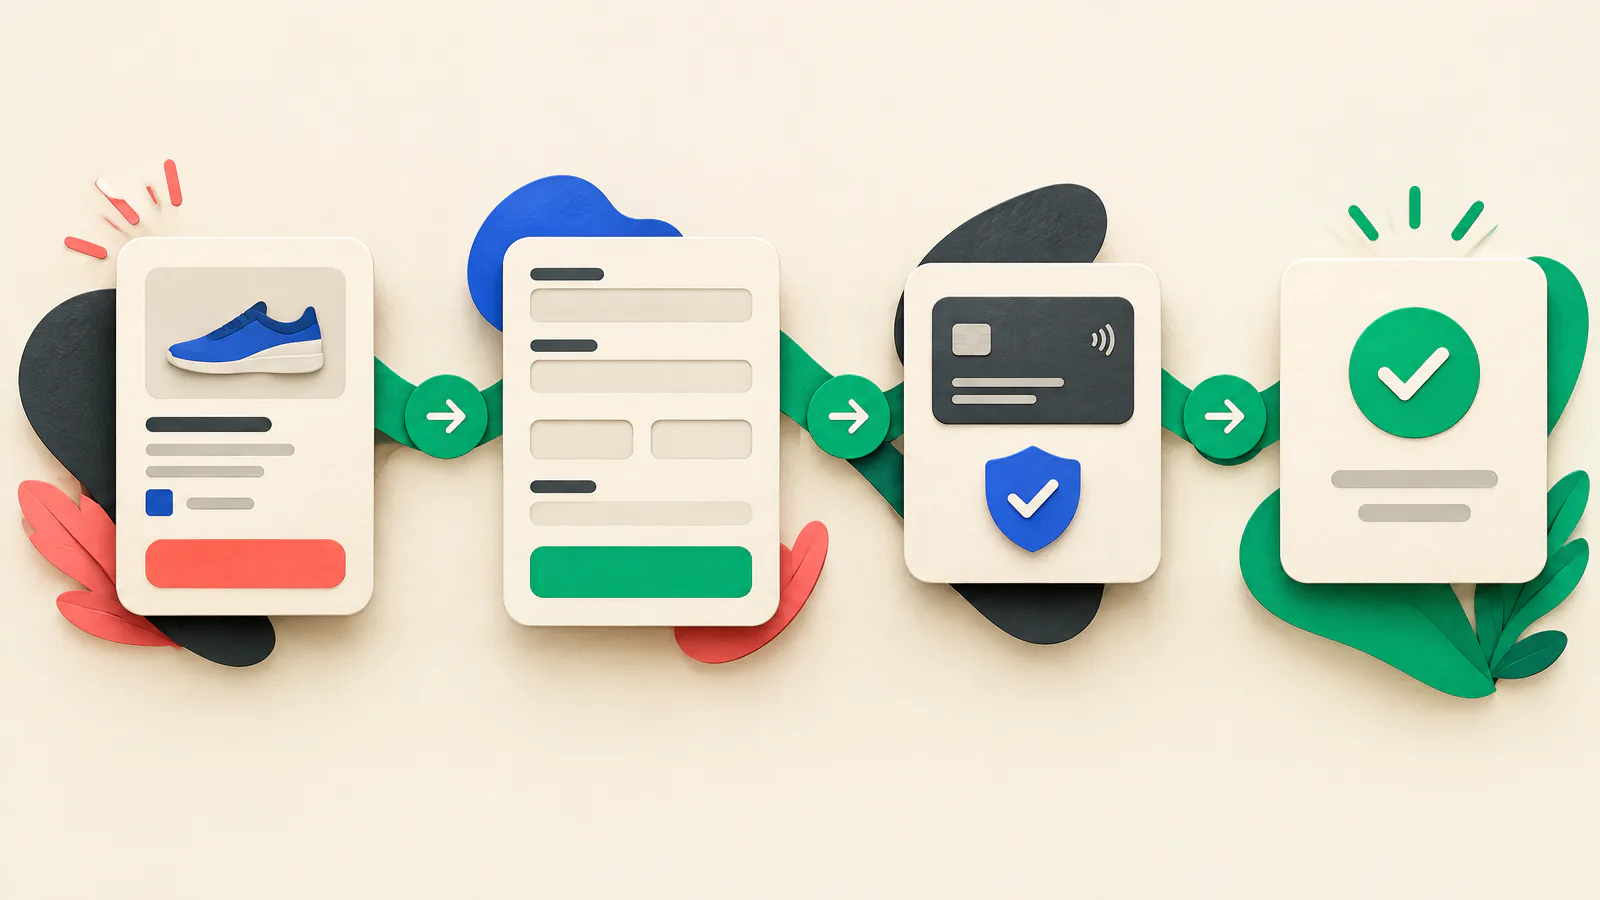
Optymalizacja procesu realizacji zamówienia: zmniejsz tarcia i zachowaj zaufanie — PRZEWODNIK WIZUALNY
CZYTAJ
7 min
ŹRÓDŁA
7
ZWERYFIKUJ PONOWNIE
2027-03-27
przejrzano
Recenzent ds. dostępności e-commerce, bezpieczeństwa płatności i gotowości do wydania
KRÓTKA ODPOWIEDŹ

Zacznij od decyzji.

Optymalizacja procesu realizacji zamówienia usuwa zbędną pracę między koszykiem a potwierdzonym zamówieniem, nie ukrywając decyzji klienta. Wyraźnie udostępnij opcję zakupu bez zakładania konta, pytaj tylko o dane niezbędne do realizacji i płatności, zachowuj wprowadzone wartości po błędach możliwych do naprawienia i pokaż ostateczne zamówienie, wybór dostawy oraz całkowitą kwotę przed płatnością. Krótszy formularz nie jest automatycznie lepszy, jeśli kupujący nie rozumie, co zobowiązuje się opłacić.

Przetestuj pełną ścieżkę na prawdziwym telefonie, korzystając z autofill przeglądarki, nawigacji tylko za pomocą klawiatury, z nieprawidłowym adresem, odrzuconą płatnością oraz z powrotem z zewnętrznego dostawcy płatności. Napraw blokery przed zmianami kosmetycznymi. Wdrażaj jedną istotną zmianę na raz względem baseline i miej gotowy rollback. To proaktywna optymalizacja dostępności (uptime) i remediacja, a nie obietnica, że każdy klient domknie zamówienie.

PRZEWODNIK WIZUALNY

Zobacz pracę jako system.

Użyj tej mapy, aby połączyć decyzje z artykułu, zanim przejdziesz do poszczególnych taktyk.

SIUUłatwiaj
01Pozwól klientom kupić zanim poprosisz ich o rejestrację
02Redukuj pola nie czyniąc dostawy niejasną
03Zamieniaj błędy w ścieżki naprawy
04Oferuj wybór płatności bez osłabiania kontroli strony płatności
01

Pozwól klientom kupić zanim poprosisz ich o rejestrację

Uczyń zakup bez zakładania konta (guest checkout) widoczną domyślną drogą, gdy konto nie jest potrzebne do dostarczenia zamówienia. Wytyczne Google dotyczące formularzy rekomendują to podejście. Utrzymuj logowanie jako widoczną, dodatkową ścieżkę dla powracających klientów, a ofertę założenia konta przedstaw po potwierdzeniu zamówienia, wraz z konkretną korzyścią, np. historią zamówień. Jeśli produkt jest regulowany, wymaga członkostwa lub polityka przeciwdziałania nadużyciom wymaga logowania, wyjaśnij to przed rozpoczęciem formularza.

Domyślna ścieżka

Nowy klient powinien dojść do płatności bez tworzenia hasła, jeśli polityka na to pozwala.

Zachęta do konta

Zaproponuj utworzenie konta po złożeniu zamówienia, a nie jako opłatę przejściową przed płatnością.

02

Redukuj pola nie czyniąc dostawy niejasną

Żądaj danych tylko wtedy, gdy wpływają na realizację, płatność, podatek lub wymagane komunikaty. Używaj standardowych kontrolek, widocznych etykiet, stabilnych wartości name i id oraz odpowiednich tokenów autocomplete. Domyślnie ustaw fakturę zgodną z adresem dostawy, gdy to prawda, a równocześnie ułatw wybór innego adresu. W3C mówi, że informacje już podane w tym samym procesie powinny być autopouzupełniane lub dostępne do wyboru, z wyjątkiem ograniczonych przypadków, jak bezpieczeństwo czy nieprawidłowe dane.

Test pól

Każde pole powinno mieć operacyjny cel; usuń je lub odłóż, jeśli go nie ma.

Stałe etykiety

Nie używaj znikających podpowiedzi jako jedynej etykiety; zachowaj widoczną etykietę podczas wpisywania.

03

Zamieniaj błędy w ścieżki naprawy

Waliduj proste, lokalne problemy podczas uzupełniania pola lub po jego opuszczeniu, bez przerywania przy każdym znaku. Używaj prostych wskazówek korekty i zachowuj bezpieczne, nieczułe na bezpieczeństwo dane po wystąpieniu błędu. Po nieudanym przesłaniu pokaż podlinkowane podsumowanie błędów przed formularzem i dopasowany komunikat przy każdym polu. W3C rekomenduje, by każdy element podsumowania identyfikował kontrolkę, opisywał problem i wyjaśniał korektę. Trzymaj dane płatnicze poza URL-ami, logami i kopiami komunikatów o błędzie.

Sprecyzowany komunikat

Powiedz, co jest nie tak i jak to naprawić, zamiast używać „Nieprawidłowe dane.”

Dostępna naprawa

Przenieś fokus do punktu naprawy i ogłaszaj dynamiczne informacje technologiom asystującym.

04

Oferuj wybór płatności bez osłabiania kontroli strony płatności

Wyświetlaj metody płatności, które firma potrafi autoryzować, zwracać, rozliczać i obsługiwać. Nazwij każdą metodę wprost i ujawnij istotne warunki przed zobowiązaniem. Przetestuj udany zakup, odrzuconą płatność oraz ścieżkę zwrotu lub anulowania. Wskazówki PCI SSC dotyczące e-skimmingu skupiają się na autoryzowanych skryptach na stronie płatności, sprawdzaniu integralności i wykrywaniu manipulacji. Zanim dodasz tag, widget, eksperyment, iframe lub kontrolkę karty, zaangażuj dostawcę i kwalifikowanego recenzenta ds. bezpieczeństwa lub PCI; ten artykuł nie jest orzeczeniem zgodności.

Dyscyplina skryptów

Prowadź zatwierdzony inwentarz zasobów i ich właścicieli dla stron, które mogą wpływać na płatność.

Przegląd zmian

Wizualnie drobna zmiana może zmodyfikować kod wykonywany przez przeglądarkę na stronie płatności.

05

Uczyń ścieżkę mobilną i dostępną normalną ścieżką

Testuj z włączoną klawiaturą ekranową na wąskim widoku. Używaj odpowiednich typów input i, gdzie to przydatne, inputmode, by zasugerować odpowiednią klawiaturę wirtualną; MDN zauważa, że inputmode sam w sobie nie waliduje danych. Dla numerów kart Google zaleca pole typu text z numeric inputmode zamiast kontrolki typu number. Zapewnij widoczne powiązane etykiety, logiczny fokus klawiatury oraz tekst i dodatkowe informacje poza kolorem dla błędów i wyborów. Same automatyczne skany nie potwierdzą, że kasa działa ze wszystkimi technologiami asystującymi.

Przejście klawiaturowe

Dokończ ścieżkę używając Tab, Shift+Tab, Enter, Spacja i Escape tam, gdzie to istotne.

Przejście autofill

Testuj zapisane dane adresowe i karty w przeglądarce, w tym odrębny adres rozliczeniowy.

06

Utrzymuj widoczne koszty, dostawę i zobowiązanie

Zachowaj widoczne pozycje, kontrolki ilości, rabaty, wybór dostawy, dotychczas znane opłaty oraz sumę na etapie płatności. Gdy wysyłka, podatek lub opłata cykliczna zależą od późniejszych danych, zaznacz, co jest przybliżone i natychmiast aktualizuj podsumowanie, gdy dane są znane. Dopasuj akcję zamówienia do zobowiązania finansowego, np. „Zapłać i złóż zamówienie”. Pozwól klientom poprawić pozycję, adres lub wybór dostawy bez porzucania realizacji zamówienia.

Podsumowanie zamówienia

Utrzymuj czytelne i aktualizowalne podsumowanie na każdym etapie płatności.

Czas cen

Informuj, kiedy wysyłka, podatek, rabat lub opłaty cykliczne stają się ostateczne.

07

Eksperymentuj jako kontrolowaną zmianę niezawodności

Zmieniaj jedną istotną rzecz względem napisanej hipotezy, np. przesunięcie tworzenia konta po potwierdzeniu. Zdefiniuj odbiorców, miarę ukończenia i guardraile przed wdrożeniem. Guardraile mogą obejmować błędy płatności, nieudane przesłania, kontakty do obsługi, zwroty, regresje dostępności i problemy z wydajnością. Użyj SIU (Status Is UP) do testowania ścieżki zakupu i zależności, udokumentuj rollback i przywróć ostatnią znaną dobrą wersję, jeśli guardrail zostanie naruszony. Wynik konwersji nie potwierdza bezpieczeństwa, dostępności, zgodności prawnej ani uniwersalnej przydatności.

Baseline

Najpierw zanotuj obecne ukończenia kroków, kategorie błędów i zachowanie techniczne.

Wyzwalacz rollbacku

Zdecyduj, który wzorzec błędów powoduje wstrzymanie lub odwrócenie wydania.

DZIAŁANIE / WERYFIKACJA

Twój praktyczny przewodnik z zadaniami.

  1. 01

    Zmapuj ścieżkę zakupu

    Wypisz kroki: koszyk, kasa, dostawca, potwierdzenie i kroki zewnętrzne.

    SPRAWDŹ: Każdy krok ma właściciela i zależności.
  2. 02

    Włącz zakup bez konta

    Użyj głównej ścieżki gościa, chyba że udokumentowana reguła wymaga logowania.

    SPRAWDŹ: Nowy kupujący może dojść do płatności bez hasła.
  3. 03

    Audyt każdego pola

    Usuń lub odłóż zbędne dane oraz dodaj etykiety, autocomplete i odpowiednie kontrolki wejścia.

    SPRAWDŹ: Każde pozostałe pole ma operacyjny cel i akceptuje autofill.
  4. 04

    Buduj błędy gotowe do naprawy

    Używaj wskazówek korekty, dostępnego podsumowania błędów i bezpiecznego zachowania poprzednich danych.

    SPRAWDŹ: Nieprawidłowy adres można poprawić bez odbudowywania formularza.
  5. 05

    Testuj metody płatności end-to-end

    Przetestuj wybór, udane i nieudane płatności oraz zwrot lub anulowanie w zatwierdzonym środowisku.

    SPRAWDŹ: Każda wyświetlana metoda ma udokumentowane wyniki.
  6. 06

    Przejrzyj zmiany na stronie płatności

    Inwentaryzuj skrypty i nagłówki; zaangażuj dostawcę i kwalifikowaną recenzję bezpieczeństwa, gdy to konieczne.

    SPRAWDŹ: W rekordzie wydania wymieniono zatwierdzone zasoby i ich właścicieli.
  7. 07

    Uruchom testy mobilne i dostępności

    Użyj prawdziwego telefonu, autofill, nawigacji klawiaturą, przybliżenia i sprawdzenia czytnika ekranu.

    SPRAWDŹ: Tester może zamówić i naprawić błąd w wybranych trybach.
  8. 08

    Ujawnij pełną decyzję

    Pokaż pozycje, dostawę, opłaty, sumę i istotne warunki przed zobowiązaniem.

    SPRAWDŹ: Tester potrafi wyjaśnić ostateczne zobowiązanie bez wychodzenia z kasy.
  9. 09

    Wydawaj jedną zmierzoną zmianę

    Ustal hipotezę, grupę docelową, metrykę, guardraile, właściciela i wyzwalacz rollbacku.

    SPRAWDŹ: Zespół wie, jaki wynik zatrzyma, zmieni lub utrzyma wydanie.
  10. 10

    Przećwicz remediację

    Potwierdź rollback konfiguracji kasy, szablonów, skryptów i ustawień płatności.

    SPRAWDŹ: Znaną dobrą wersję przywrócono w ćwiczeniu poza produkcją.
TEMATY DO DYSKUSJI

Porównuj kompromisy, nie dane prywatne.

Użyj tych pytań z zespołem lub społecznością właścicieli witryn. Dziel się metodami i lekcjami, ale nigdy nie wklejaj poświadczeń, danych klientów ani niepublicznych informacji infrastruktury.

  1. 01

    Które pole kasy lub bramka konta Twoja drużyna usunęła lub przełożyła i jakie operacyjne pytanie to wyjaśniło?

  2. 02

    Jak testujesz awarię mobilnej kasy bez ujawniania danych klienta lub płatności w ticketach czy analizach?

  3. 03

    Jaki guardrail pomaga Twojemu zespołowi rozróżnić przydatny eksperyment kasy od takiego, który powinien zostać wycofany?

POPULARNE / AUTORYTATYWNE ZASOBY

Otwórz materiały źródłowe.

web.devPayment and address form best practices ↗

Wytyczne dotyczące zakupu bez konta, etykiet, autofill, walidacji, szczegółów zamówienia i testów urządzeń.

Przejrzano 2026-09-27
web.devSign-up form best practices ↗

Wyjaśnia tarcia związane z kontem oraz użycie danych pól i analizy interakcji.

Przejrzano 2026-09-27
web.devAutofill ↗

Objaśnia autocomplete dla pól adresowych i płatniczych.

Przejrzano 2026-09-27
W3C Web Accessibility InitiativeUser Notification ↗

Podsumowanie dostępnego podsumowania błędów, informacji inline, focusu i wskazówek dla live region.

Przejrzano 2026-09-27
W3C Web Accessibility InitiativeUnderstanding SC 3.3.7: Redundant Entry ↗

Wytyczne WCAG 2.2 dotyczące unikania powtarzającego się wprowadzania w tym samym procesie.

Przejrzano 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Wskazówki dotyczące skryptów na stronie płatności, integralności i wykrywania manipulacji do wykorzystania z kwalifikowaną recenzją.

Przejrzano 2026-09-27
MDN Web Docsinputmode HTML global attribute ↗

Referencja dla wskazówek klawiatury wirtualnej (virtual keyboard) i ograniczeń ich walidacji.

Przejrzano 2026-09-27

Polityka źródeł. Korzysta z oficjalnych standardów, dokumentacji dostawców i wytycznych PCI Security Standards Council. Zasoby są odniesieniami dowodowymi i implementacyjnymi, a nie rekomendacjami. Decyzje dotyczące płatności i zgodności wymagają przeglądu dostawcy i kwalifikowanego specjalisty.

SZYBKIE WYJAŚNIENIA

Często zadawane pytania.

Czy optymalizacja kasy zawsze oznacza mniej kroków?

Nie. Usuń zbędną pracę, ale zachowaj informacje potrzebne do realizacji zamówienia i uczynienia ceny, dostawy, płatności oraz zobowiązania zrozumiałymi.

Czy zakup bez konta (guest checkout) jest bezpieczny dla każdego sklepu internetowego?

Nie. Niektóre firmy mają udokumentowane wymagania prawne, członkostwo, zasady przeciwdziałania nadużyciom lub ograniczenia dostępu do produktu, które wymagają uwierzytelnienia. Uczyń taką konieczność jasną i poddaj ją przeglądowi odpowiednich właścicieli.

Czy test A/B może zatwierdzić zmianę na stronie płatności?

Nie. Test może pokazać zachowanie odbiorców; nie może potwierdzić bezpieczeństwa, dostępności, zgodności prawnej ani zakresu PCI. Użyj kwalifikowanej recenzji i planu rollbacku.

Status Is UP Editorial Team · Redaktorzy ds. Uptime Enablement

Sprawdził(a): Recenzent ds. dostępności e-commerce, bezpieczeństwa płatności i gotowości do wydania. Opublikowano: 2026-09-27; zaktualizowano: 2026-09-30.