
STATUS IS UPWIKI OPTYMALIZACJI WITRYN
46Wzmacniaj
E-commerce / Wzmacniaj

Bezpieczeństwo płatności i PCI DSS: co właściciele stron muszą wiedzieć

Praktyczne wskazówki dla właścicieli: jak zmniejszyć narażenie podczas realizacji zamówienia, kontrolować zmiany i przygotować dowody, nie myląc hostowanej opcji płatności ze skrótem do zgodności.

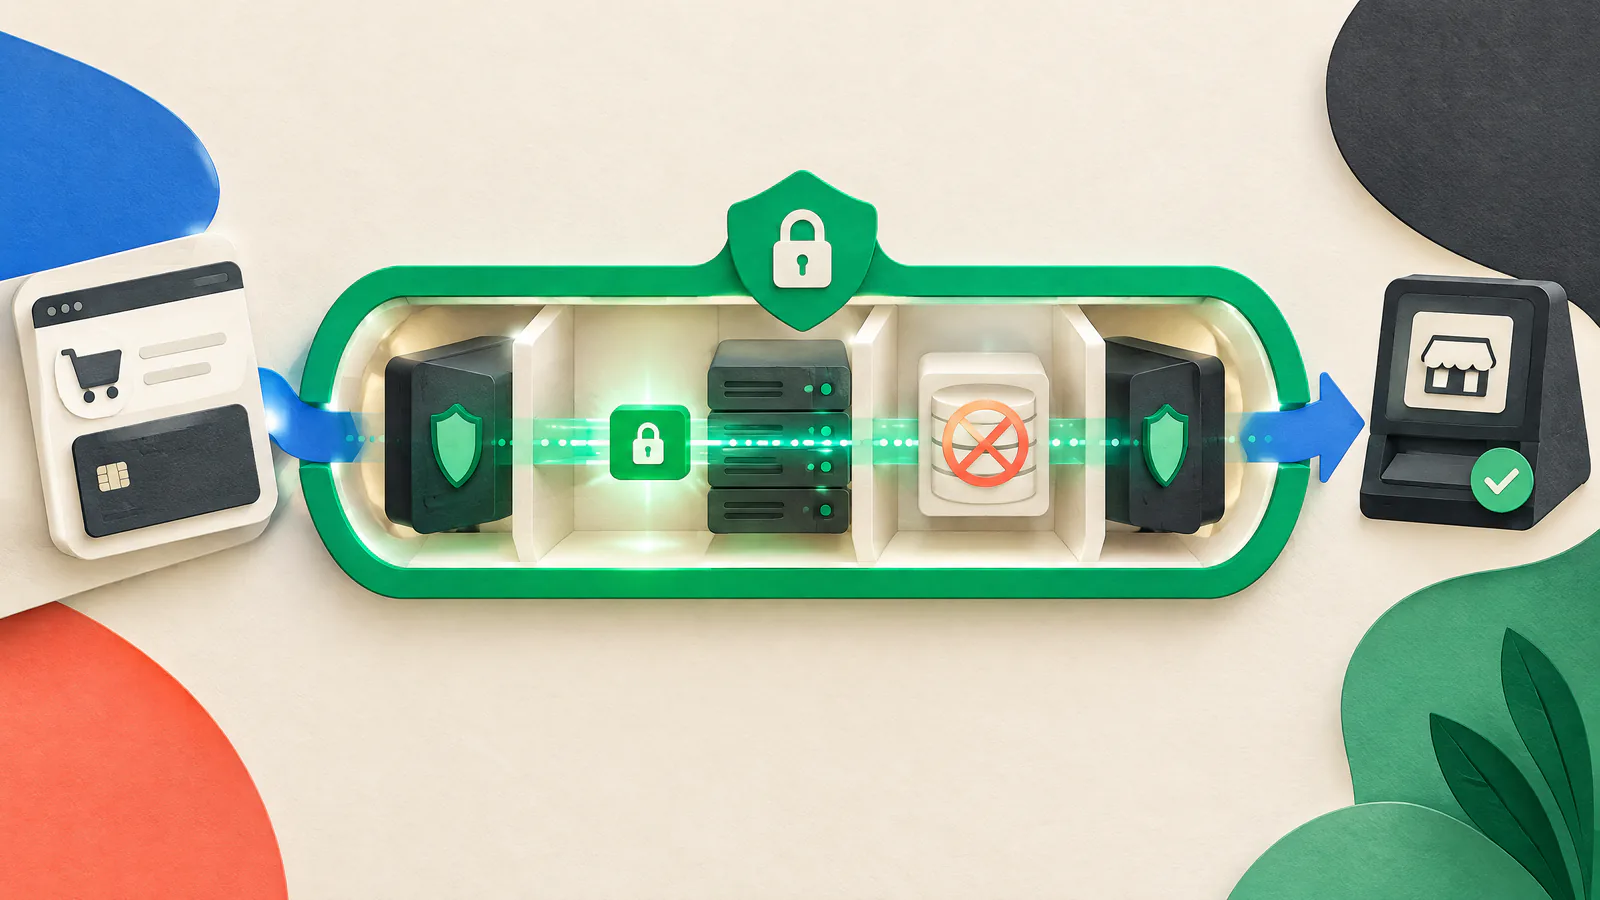
Bezpieczeństwo płatności i PCI DSS: co właściciele stron muszą wiedzieć — PRZEWODNIK WIZUALNY
CZYTAJ
8 min
ŹRÓDŁA
7
ZWERYFIKUJ PONOWNIE
2027-03-27
przejrzano
Qualified Security Assessor PCI DSS lub specjalista ds. bezpieczeństwa płatności zaznajomiony z wymaganiami akceptanta sprzedawcy
KRÓTKA ODPOWIEDŹ

Zacznij od decyzji.

Traktuj bezpieczeństwo płatności jako problem projektowy. Zmapuj, gdzie kupujący wpisuje dane karty, które strony i kod ładowany w przeglądarce mogą wpływać na ten krok oraz kto może zmieniać każdy składnik. Tamuj przechowywanie surowych danych kart na swojej stronie, o ile to możliwe. PCI DSS (Payment Card Industry Data Security Standard) to zbiór podstawowych wymagań technicznych i operacyjnych chroniących dane kont płatniczych i może mieć zastosowanie do systemów, które mogą wpływać na ich bezpieczeństwo.

Hostowany checkout, przekierowanie lub osadzony komponent płatności może zmniejszyć zakres tego, czym zarządzasz, ale nie determinuje automatycznie zakresu PCI DSS ani wymogów walidacyjnych. PCI SSC podkreśla, że kwalifikowalność do Self-Assessment Questionnaire (SAQ) wymaga spełnienia wszystkich kryteriów danego SAQ. Potwierdź integrację, pochodzenie stron płatności, podział odpowiedzialności i oczekiwania dotyczące dowodów z twoim akceptantem i dostawcą płatności. To jest materiał edukacyjny, nie porada prawna ani ocena PCI DSS.

PRZEWODNIK WIZUALNY

Zobacz pracę jako system.

Użyj tej mapy, aby połączyć decyzje z artykułu, zanim przejdziesz do poszczególnych taktyk.

SIUWzmacniaj
01Wyznacz rzeczywistą granicę płatności
02Zmniejsz ekspozycję przy pomocy zrozumiałego modelu płatności
03Kontroluj skrypty, tagi i nagłówki
04Ogranicz dostęp i spraw, by zmiany w checkoutie były odwracalne
01

Wyznacz rzeczywistą granicę płatności

Zmapuj ścieżkę kupującego od strony produktu po potwierdzenie. Oznacz miejsce wprowadzania danych karty, przekierowania, ramki (iframe), skrypty, API, wtyczki, menedżery tagów, sieci dostarczania treści i konta administratorów, które mogą na to wpływać. Uwzględnij powiązane logi, narzędzia wsparcia i analitykę. To jest początkowy zapis dla twojego dostawcy lub oceniającego, a nie decyzja o zgodności.

Zanotuj domenę dostarczającą każdy element strony płatności. PCI SSC mówi, że kwalifikowalność do SAQ A wymaga, aby wszystkie elementy strony płatności pochodziły wyłącznie od dostawców zgodnych z PCI DSS i aby żaden element nie pochodził z domeny sprzedawcy. Dla SAQ A-EP każdy element może pochodzić od sprzedawcy lub takiego dostawcy, ale nie z innego źródła. Wszystkie pozostałe kryteria nadal obowiązują.

Sprawdź, co przeglądarka faktycznie otrzymuje

Repozytorium kodu może pominąć wstrzyknięcia z menedżera tagów i ustawienia platformy. Przejrzyj skrypty, ramki, domeny i nagłówki podczas normalnej sesji checkout w przeglądarce.

Wykryj przypadkowe przechwytywanie danych

Przejrzyj logi, analitykę i procesy wsparcia pod kątem pól płatności. Nigdy nie używaj prawdziwych danych karty w zgłoszeniach testowych ani w dowodach współdzielonych.

02

Zmniejsz ekspozycję przy pomocy zrozumiałego modelu płatności

Gdzie to praktyczne, używaj integracji, w której dostawca zgodny z PCI DSS zbiera dane karty zamiast twojej aplikacji je odbierać lub przechowywać. Pełne przekierowanie hostowane przez dostawcę jest często prostsze niż formularz własny, ale osadzone pola i iframe nadal mogą pozwolić twojej stronie wpływać na płatność. Dokumentuj rzeczywistą integrację zamiast polegać jedynie na etykiecie „hostowane”.

Unikaj przechowywania numerów kont głównych, kodów weryfikacyjnych, zrzutów ekranu z błędami checkoutu czy kopiowanych danych płatniczych, chyba że zatwierdzony projekt tego wymaga. Szyfrowanie pomaga chronić dane, ale PCI SSC ostrzega, że samo szyfrowanie zwykle nie wyłącza środowiska ze skopu. Potwierdź obsługę tokenów, kluczy, webhooków, zwrotów i podział obowiązków z dostawcą i kwalifikowanymi recenzentami.

Zażądaj rejestrów dostawcy

Przechowuj przewodnik integracji, informacje o odpowiedzialnościach, odpowiednie dokumenty zgodności i proces powiadamiania o zmianach razem z zapisem architektury.

Utrzymuj checkout wąskim

Nie dodawaj eksperymentów marketingowych, narzędzi do odtwarzania sesji, widżetów czatu ani opcjonalnych bibliotek bez przypisanego właściciela i przeglądu tego, do czego mają dostęp.

03

Kontroluj skrypty, tagi i nagłówki

Kod przeglądarkowy stron trzecich może wprowadzić niekontrolowane zmiany, dowolne wykonywanie kodu i ujawnianie danych innym podmiotom. Prowadź inwentarz checkoutu z domeną każdego skryptu, jego celem, właścicielem, zatwierdzeniem i miejscem ładowania. Uwzględnij reguły menedżera tagów i kod ładowany przez dostawców, a nie tylko pliki w drzewie źródeł.

PCI SSC koncentruje się na autoryzowanych skryptach, integralności, monitorowaniu manipulacji i nagłówkach wpływających na bezpieczeństwo. Zatwierdź bazę odniesienia, ograniczaj zmiany, wykrywaj różnice i je wyjaśniaj. Content Security Policy (CSP) może ograniczyć źródła zasobów. Tam, gdzie to stosowne, przetestuj CSP w trybie report-only przed wymuszeniem. CSP jest elementem obrony w głębi, a nie zastępstwem bezpiecznego kodowania czy przeglądu.

Używaj kontroli integralności ostrożnie

Subresource Integrity może odrzucić zmieniony skrypt z zewnętrznego źródła, ale wymaga zgodnej konfiguracji cross-origin i może przestać działać po aktualizacjach dostawcy.

Traktuj tagi jak kod produkcyjny

Ogranicz role publikowania, wymagaj silnego uwierzytelniania, sprawdzaj możliwość uruchamiania kodu niestandardowego i zachowuj ścieżkę audytu.

04

Ogranicz dostęp i spraw, by zmiany w checkoutie były odwracalne

Oddziel rutynowe publikowanie treści od kodu checkoutu, administracji dostawcy płatności, hostingu, DNS i zarządzania tagami. Używaj kont z nazwą użytkownika, zasady najmniejszych uprawnień i uwierzytelniania wieloskładnikowego, gdy jest dostępne. Przeglądaj dostęp po zmianach ról i usuwaj byłych pracowników, dostawców i agencje. Dokładne zastosowanie PCI DSS zależy od środowiska, lecz zmniejszenie współdzielonych i stałych uprawnień redukuje ryzyko.

Stosuj proces wydania dla checkoutu: nazwany właściciel, przegląd, testy tam, gdzie to możliwe, metoda rollbacku i kontrola po wydaniu. Testuj ścieżki sukcesu i porażki płatności, przekierowania i zachowanie mobilne. Status Is UP wspiera proaktywne przygotowanie do uruchomienia, optymalizację wydajności i planowanie rollbacku wokół wydań; nie determinuje on zgodności z PCI DSS.

Chroń informacje o przywracaniu

Przechowuj dane uwierzytelniające, kody zapasowe i instrukcje rollbacku w zatwierdzonych systemach z kontrolą dostępu, nigdy w ticketach, zrzutach ekranu czy repozytoriach publicznych.

Sprawdź aktywny zasób

Po wydaniu porównaj widoczne w przeglądarce skrypty, domeny i nagłówki z zatwierdzonym inwentarzem.

05

Aktualizuj stos i weryfikuj rezultat

Utrzymuj inwentarz platformy handlowej, wtyczek, motywów, komponentów serwera, bibliotek, SDK płatności, szablonów tagów i usług wpływających na checkout. Subskrybuj krytyczne powiadomienia od dostawców. NIST opisuje zarządzanie poprawkami jako identyfikowanie, priorytetyzowanie, pozyskiwanie, instalowanie i weryfikowanie aktualizacji. Rejestruj zmianę, testuj ścieżkę płatności i potwierdzaj, co zostało wdrożone.

Ustal ścieżkę awaryjną dla wysokiego ryzyka oraz okno konserwacyjne dla rutynowych zmian. Priorytetyzuj komponenty checkoutu narażone na ryzyko, ale nie poprawiaj produkcji na ślepo i nie psuj płatności. Używaj przetestowanego podejścia rollback i wskazówek wydawniczych dostawcy. Nieznany właściciel dla przestarzałego komponentu to ryzyko do rozwiązania.

Powiąż poprawki z dowodami

Przechowuj poradę, decyzję o ryzyku, wynik testu, zapis wdrożenia i końcową weryfikację razem.

06

Przechowuj dowody i korzystaj z kwalifikowanej pomocy

Przechowuj diagramy, informacje o odpowiedzialności dostawcy, uzasadnienie kwalifikowalności SAQ, inwentarze skryptów i nagłówków, przeglądy dostępu, zatwierdzenia, wyniki testów, zmiany i kontakty do dostawców w kontrolowanym miejscu. Odświeżaj je, gdy zmienia się architektura, własność, skrypty lub dostawcy. Dowody mają ułatwiać pracę uprawnionemu recenzentowi bez ujawniania danych kart, sekretów ani zapisów klientów.

Twój akceptant lub marka płatności ustala obowiązujące oczekiwania walidacyjne. PCI SSC identyfikuje Qualified Security Assessors jako niezależne organizacje uprawnione do przeprowadzania ocen PCI DSS oraz Approved Scanning Vendors jako kwalifikowanych dostawców skanowań zewnętrznych w odpowiednich wymaganiach. Szukaj kwalifikowanej pomocy dla niestandardowego checkoutu, niejasnego zakresu, podejrzenia kompromitacji lub wyboru SAQ.

Utrzymuj pakiet właściciela

Przechowuj model checkoutu, właścicieli technicznych, kontakty eskalacyjne, datę ostatniego przeglądu i linki do dowodów razem.

DZIAŁANIE / WERYFIKACJA

Twój praktyczny przewodnik z zadaniami.

DZIAŁANIE / WERYFIKACJASPRAWDŹ
Zmapuj ścieżki wpływu checkoutuUdokumentuj strony, skrypty, domeny, dostawców, konta i przepływy danych.Właściciel techniczny porównuje mapę z aktualnym checkoutem w przeglądarce.
Potwierdź model integracjiZidentyfikuj, czy wejście karty jest hostowane przez dostawcę, osadzone, przekierowywane czy obsługiwane przez aplikację.Informacje od dostawcy i akceptanta są dołączone do rekordu architektury.
Zwaliduj oczekiwania raportoweZapytaj, która ścieżka walidacji ma zastosowanie; nie wnioskować na podstawie widgetu.Masz datowaną wskazówkę od właściciela programu.
Inwentarzuj skrypty i nagłówkiZarejestruj źródło, cel, właściciela, zatwierdzenie, reguły tagów i istotne nagłówki.Przegląd w przeglądarce zgadza się z inwentarzem lub różnice są zatwierdzone.
Zarządzaj kodem stron trzecichUsuń niepotrzebne tagi i ogranicz dostęp wydawcy przy użyciu silnego uwierzytelniania.Każda pozostawiona strona trzecia ma właściciela i uzasadnienie biznesowe.
Chroń dostęp administracyjnyUżywaj nazwanych kont z zasadą najmniejszych uprawnień i usuwaj przestarzały dostęp produkcyjny.Przegląd dostępu nie wykrywa administratora produkcji bez właściciela.
Testuj politykę i wydaniaTam, gdzie stosowne, wypróbuj CSP w trybie report-only i testuj wydania checkoutu.Zarejestrowane testy obejmują sukces płatności, porażkę i istotne przekierowania.
Prowadź weryfikowane łatanieŚledź, priorytetyzuj, testuj, wdrażaj i weryfikuj krytyczne aktualizacje checkoutu.Niedawne zmiany mają powód, test, wdrożenie i końcową kontrolę.
Przygotuj dowody i eskalacjęPrzechowuj kontrolowane zapisy i zidentyfikuj kontakty zanim pojawi się pilna potrzeba.Recenzent może znaleźć pakiet właściciela bez danych klientów.
DZIAŁANIE / WERYFIKACJA

Twój praktyczny przewodnik z zadaniami.

  1. 01

    Zmapuj ścieżki wpływu checkoutu

    Udokumentuj strony, skrypty, domeny, dostawców, konta i przepływy danych.

    SPRAWDŹ: Właściciel techniczny porównuje mapę z aktualnym checkoutem w przeglądarce.
  2. 02

    Potwierdź model integracji

    Zidentyfikuj, czy wejście karty jest hostowane przez dostawcę, osadzone, przekierowywane czy obsługiwane przez aplikację.

    SPRAWDŹ: Informacje od dostawcy i akceptanta są dołączone do rekordu architektury.
  3. 03

    Zwaliduj oczekiwania raportowe

    Zapytaj, która ścieżka walidacji ma zastosowanie; nie wnioskować na podstawie widgetu.

    SPRAWDŹ: Masz datowaną wskazówkę od właściciela programu.
  4. 04

    Inwentarzuj skrypty i nagłówki

    Zarejestruj źródło, cel, właściciela, zatwierdzenie, reguły tagów i istotne nagłówki.

    SPRAWDŹ: Przegląd w przeglądarce zgadza się z inwentarzem lub różnice są zatwierdzone.
  5. 05

    Zarządzaj kodem stron trzecich

    Usuń niepotrzebne tagi i ogranicz dostęp wydawcy przy użyciu silnego uwierzytelniania.

    SPRAWDŹ: Każda pozostawiona strona trzecia ma właściciela i uzasadnienie biznesowe.
  6. 06

    Chroń dostęp administracyjny

    Używaj nazwanych kont z zasadą najmniejszych uprawnień i usuwaj przestarzały dostęp produkcyjny.

    SPRAWDŹ: Przegląd dostępu nie wykrywa administratora produkcji bez właściciela.
  7. 07

    Testuj politykę i wydania

    Tam, gdzie stosowne, wypróbuj CSP w trybie report-only i testuj wydania checkoutu.

    SPRAWDŹ: Zarejestrowane testy obejmują sukces płatności, porażkę i istotne przekierowania.
  8. 08

    Prowadź weryfikowane łatanie

    Śledź, priorytetyzuj, testuj, wdrażaj i weryfikuj krytyczne aktualizacje checkoutu.

    SPRAWDŹ: Niedawne zmiany mają powód, test, wdrożenie i końcową kontrolę.
  9. 09

    Przygotuj dowody i eskalację

    Przechowuj kontrolowane zapisy i zidentyfikuj kontakty zanim pojawi się pilna potrzeba.

    SPRAWDŹ: Recenzent może znaleźć pakiet właściciela bez danych klientów.
TEMATY DO DYSKUSJI

Porównuj kompromisy, nie dane prywatne.

Użyj tych pytań z zespołem lub społecznością właścicieli witryn. Dziel się metodami i lekcjami, ale nigdy nie wklejaj poświadczeń, danych klientów ani niepublicznych informacji infrastruktury.

  1. 01

    Który komponent checkoutu najtrudniej było przypisać do właściciela i który zapis wyjaśnił odpowiedzialność?

  2. 02

    Jak testujesz zmianę strony płatności bez umieszczania danych karty lub danych klienta w ticketach i zrzutach ekranu?

  3. 03

    Który krok kontroli zmian zapobiegł największej liczbie uniknionych niespodzianek w twoim procesie?

POPULARNE / AUTORYTATYWNE ZASOBY

Otwórz materiały źródłowe.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Wyjaśnia zastosowanie PCI DSS dla sprzedawców, SAQ oraz znaczenie wymagań akceptanta lub marki płatności.

Przejrzano 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Dostarcza oficjalne ramy zakresu oraz linki do biblioteki dokumentów, QSAs i ASVs.

Przejrzano 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Wyjaśnia kryteria pochodzenia elementów strony płatności dla SAQ A i SAQ A-EP i zaznacza, że wszystkie kryteria kwalifikowalności mają zastosowanie.

Przejrzano 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Podsumowuje wytyczne dotyczące skryptów na stronach płatności, integralności, monitorowania manipulacji i nagłówków wpływających na bezpieczeństwo.

Przejrzano 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Objaśnia ryzyka związane z kodem przeglądarkowym stron trzecich oraz praktyczne ograniczenia kontroli integralności i zarządzania tagami.

Przejrzano 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Wyjaśnia ograniczenia zasobów CSP oraz testowanie w trybie report-only przed wymuszeniem.

Przejrzano 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Definiuje zarządzanie poprawkami jako proces identyfikowania, priorytetyzowania, pozyskiwania, instalowania i weryfikowania aktualizacji.

Przejrzano 2026-09-27

Polityka źródeł. Ten artykuł edukacyjny wykorzystuje oficjalne materiały PCI SSC oraz podstawowe wytyczne techniczne od NIST, OWASP i MDN. Nie jest to ustalenie zgodności. Marki płatności, akceptanci, umowy, prawo lokalne i faktyczna implementacja mogą tworzyć inne obowiązki; potwierdź je z odpowiedzialnym właścicielem programu i kwalifikowanymi doradcami.

SZYBKIE WYJAŚNIENIA

Często zadawane pytania.

Czy hostowana strona płatności sprawia, że moja strona jest zgodna z PCI DSS?

Nie. Model hostowany przez dostawcę może zmniejszyć zakres tego, czym zarządzasz, ale nie decyduje automatycznie o zakresie, kwalifikowalności do SAQ ani wymaganiach walidacyjnych. PCI SSC mówi, że każdy warunek SAQ musi być spełniony. Potwierdź implementację z akceptantem, dostawcą i kwalifikowanym recenzentem, gdy to potrzebne.

Czy mogę umieścić analitykę lub menedżera tagów na stronie checkout?

Nie zakładaj, że popularne narzędzie marketingowe jest bezpieczne na stronie płatności. Zachowaj wyłącznie zatwierdzony, niezbędny kod; znaj jego źródło i właściciela; ogranicz dostęp publikujący; i testuj zmiany. Używaj CSP lub kontroli integralności tylko tam, gdzie integracja je wspiera.

Jakie dowody powinien przechowywać właściciel małej strony?

Przechowuj mapę checkoutu, informacje o obowiązkach dostawcy, inwentarz skryptów i nagłówków, przeglądy dostępu, zapisy zmian i łatek, wyniki testów oraz kontakty eskalacyjne. Nie zawieraj danych kart, sekretów ani rekordów klientów. Potwierdź dokładne wymagania z programem mającym zastosowanie do twojego biznesu.

Status Is UP Editorial Team · Uptime Enablement Editors

Sprawdził(a): Qualified Security Assessor PCI DSS lub specjalista ds. bezpieczeństwa płatności zaznajomiony z wymaganiami akceptanta sprzedawcy. Opublikowano: 2026-09-27; zaktualizowano: 2026-09-30.