
STATUS IS UPWEBSITE‑OPTIMIERUNGS‑WIKI
20Beschleunigen
Performance und Auslieferung / Beschleunigen

Browser-Caching-Leitfaden für Website‑Eigentümer

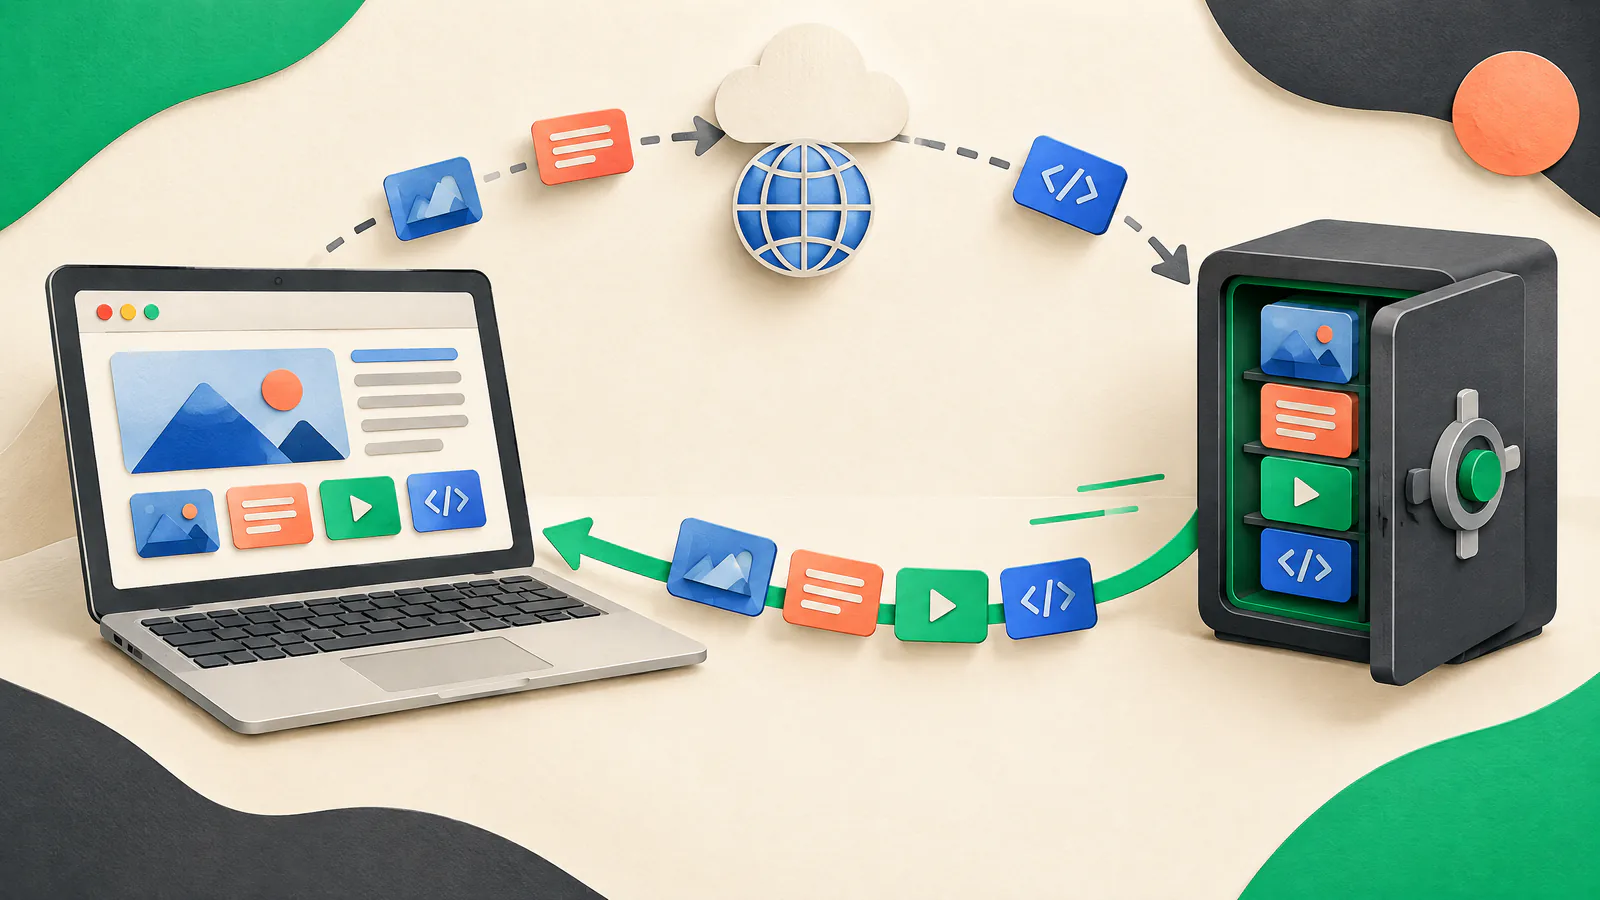
Definieren Sie klare HTTP-Caching-Regeln, damit wiederkehrende Besuche unnötige Downloads vermeiden, ohne Besucher auf veralteten Seiten oder unsicherem personalisiertem Inhalt festzuhalten.

Browser-Caching-Leitfaden für Website‑Eigentümer — VISUELLE ANLEITUNG
LESEN
7 Minuten
QUELLEN
6
ERNEUT PRÜFEN
2027-03-27
geprüft
Reviewer für Web‑Performance und Release‑Engineering
DIE KURZE ANTWORT

Mit der Entscheidung beginnen.

Verwenden Sie für jede Art von URL eine eigene Caching-Regel. Geben Sie Dateien, deren Inhalt an dieser URL niemals ändert — z. B. mit Hash benannte JavaScript-, CSS-, Schrift- und Bilddateien — eine lange Freshness-Lifetime. HTML und andere unversionierte Antworten sollten eine Policy erhalten, die den Browser bei Bedarf zur Validierung zwingt, bevor die Antwort wiederverwendet wird. Veröffentlichen Sie bei Änderung eines Assets eine neue Asset‑URL; eine lange Cache-Laufzeit kann für bereits noch als frisch geltende Kopien nicht zuverlässig rückgängig gemacht werden.

Beginnen Sie mit expliziten Cache-Control-Headern und verifizieren Sie anschließend die Header und das Browserverhalten in einer Staging‑Umgebung. Kombinieren Sie validierungsfreundliche Antworten mit ETag und, wenn verfügbar, Last-Modified. Behandeln Sie personalisierte, konto‑, checkout‑ und sensible Antworten getrennt von öffentlichen Seiten. SIU nutzt diese Arbeit als proaktive Uptime‑Optimierung: Sie reduziert vermeidbare Origin‑Arbeit und verhindert cache‑bezogene Release‑Fehler, bevor sie die Nutzbarkeit der Website beeinträchtigen.

VISUELLE ANLEITUNG

Verstehen Sie die Arbeit als zusammenhängendes System.

Nutzen Sie diese Karte, um die Entscheidungen des Artikels zu verbinden, bevor Sie einzelne Taktiken umsetzen.

SIUBeschleunigen
01Ordnen Sie die Policy der Ressource zu, nicht dem Server
02Verwenden Sie Cache-Control‑Begriffe präzise
03Versionieren Sie unveränderliche Assets, bevor Sie lange Laufzeiten vergeben
04Machen Sie HTML durch Validierung aktuell, nicht durch langes Caching
01

Ordnen Sie die Policy der Ressource zu, nicht dem Server

Erstellen Sie vor dem Ändern von Headern ein Inventar repräsentativer URLs: Startseite, Inhaltsseite, Application Shell, CSS, JavaScript, Bilder, Schriftarten, APIs, Login, Konto, Checkout und Downloads. Dokumentieren Sie für jede, ob die Antwort öffentlich oder personalisiert ist, ob sich die URL ändert, wenn sich die Bytes ändern, und wie schnell eine Korrektur die Besucher erreichen muss.

Erstellen Sie aus diesem Inventar eine Policy‑Matrix. Ein öffentliches, inhaltsadressiertes Asset benötigt eine andere Regel als HTML unter einer stabilen Adresse. Antworten ohne Cache-Control können weiterhin heuristisch zwischengespeichert werden, daher sind explizite Regeln einfacher zu testen.

Freshness lifetime

Der Zeitraum, in dem eine gespeicherte Antwort wiederverwendet werden darf; max-age gibt ihn in Sekunden an.

02

Verwenden Sie Cache-Control‑Begriffe präzise

Cache-Control teilt Browsern und Shared‑Caches mit, wie eine Antwort gespeichert und wiederverwendet werden soll. max-age=N erlaubt die Wiederverwendung, solange die Antwort noch fresh ist. s-maxage=N setzt die Freshness für Shared‑Caches und überschreibt dort max-age, wird von Browsern aber ignoriert. public erlaubt jedes Cache; private erlaubt Browser‑Caching, verhindert aber die Speicherung in Shared‑Caches.

no-cache erlaubt Speicherung, erfordert jedoch vor der Wiederverwendung eine Validierung beim Origin. no-store bedeutet, dass Caches die Antwort nicht speichern dürfen, ist aber keine vollständige Datenschutzmaßnahme. Verwenden Sie must-revalidate, wenn das Ausliefern veralteter Inhalte nach Ablauf inakzeptabel ist; ein nicht erreichbarer Origin kann dann 504 statt veralteter Fallbacks liefern.

Avoid blanket no-store

Es entfernt die Speicherung anstatt lediglich eine Prüfung zu verlangen; reservieren Sie es für Antworten, die wirklich nicht gespeichert werden dürfen.

03

Versionieren Sie unveränderliche Assets, bevor Sie lange Laufzeiten vergeben

Eine versionierte Asset‑URL enthält einen Inhalts‑Fingerprint oder Release‑Version, z. B. app.4f2c.js. Wenn sich die Asset‑Bytes ändern, veröffentlichen Sie eine andere URL und aktualisieren die HTML‑Referenz. Der Cache sieht eine neue Ressource, sodass Besucher das neue Asset laden, ohne dass eine Invalidierung jeden Browser erreichen muss.

Für eine Repräsentation, die während ihrer Freshness‑Lifetime nicht ändert, ist Cache-Control: max-age=31536000, immutable ein praktisches Muster. immutable weist unterstützende Clients an, während der Freshness‑Periode nicht bedingt zu revalidieren. Wenden Sie es oder eine einjährige max-age nicht auf eine mutable Datei mit gleicher URL an. Bewahren Sie frühere fingerprinted Assets solange auf, wie gecachte HTML noch auf sie verweisen kann.

HTML is the manifest

HTML wählt Asset‑URLs, daher muss die Release‑Sequenz sicherstellen, dass die referenzierte Generation erhalten bleibt.

04

Machen Sie HTML durch Validierung aktuell, nicht durch langes Caching

HTML hat normalerweise eine stabile, benutzerorientierte URL und ändert sich mit Inhalten, Asset‑Referenzen, Feature‑Flags oder Sicherheitsmeldungen. Ein konservatives öffentliches HTML‑Pattern ist Cache-Control: no-cache mit ETag und Last-Modified, wenn Ihre Plattform diese korrekt erzeugen kann. Der Browser speichert den Body, verlangt aber vor der Wiederverwendung eine bedingte Anfrage; eine unveränderte Antwort kann dann 304 Not Modified ohne Body zurückgeben.

ETag identifiziert eine Ressourcen‑Version. Bei einer veralteten Antwort kann der Browser ihn in If-None-Match senden; stimmt er überein, antwortet der Server mit 304, andernfalls sendet er die neue Repräsentation. RFC‑Empfehlungen bevorzugen sowohl ETag als auch Last-Modified bei einer 200‑Antwort, wenn möglich. no-cache verspricht keine Validierung bei Back‑ oder Forward‑Navigation, weil ein Browser eine Session‑History‑Snapshot‑Wiederherstellung durchführen kann.

Validator quality

Ein ETag muss sich ändern, wenn sich die Repräsentation ändert; testen Sie ihn über Origins und Deployments hinweg.

05

Trennen Sie öffentliche Auslieferung von personalisierten und sensiblen Antworten

Ein Shared‑Cache, z. B. ein CDN, kann eine Antwort für mehrere Nutzer wiederverwenden. Lassen Sie nicht zu, dass konto­spezifisches HTML oder API‑Daten über Nutzer hinweg wiederverwendet werden. Für personalisierte Inhalte, die im Browser verbleiben können, ist private, no-cache ein sinnvoller Ausgangspunkt: es verhindert Shared‑Speicherung und erzwingt Validierung. Ein Set-Cookie‑Header allein stoppt das Caching nicht.

Für Antworten, die nicht gespeichert werden dürfen, verwenden Sie no-store und prüfen Sie Anwendungs‑Code, CDN‑Regeln, Service Worker, Browser‑Speicher, Logs und Fehlerseiten. Header allein sind kein Datenschutz-, Compliance‑ oder Zahlungs­sicherheitsprogramm. Lassen Sie qualifizierte Security‑, Privacy‑ und Payment‑Reviewer sensible Flows und anwendbare Anforderungen bewerten.

Authorization changes

Testen Sie Anmeldung, Abmeldung, Kontowechsel und Berechtigungsänderungen mit warmen Browser‑ und CDN‑Caches.

06

Führen Sie Cache‑Änderungen als umkehrbaren Release ein

Erfassen Sie Baseline‑Header und Body‑Verhalten für nicht gecachte und wiederholte Anfragen. Deployen Sie in Staging zuerst versionierte Assets, dann das HTML, das auf sie verweist, und testen Sie älteres gecachtes HTML gegen den neuen Origin. Prüfen Sie sowohl Direkt‑Origin‑ als auch CDN‑Pfade, falls beide existieren. DevTools Network‑Header sollten die beabsichtigte Policy und das Wiederholungsverhalten anzeigen.

Führen Sie ein Release‑Manifest mit Asset‑URLs, Header‑Regeln und Konfigurationsversion. Wenn ein Release inkompatible Client‑Dateien kombiniert, stellen Sie kompatibles HTML und Anwendungverhalten wieder her, überschreiben Sie jedoch keine veröffentlichte fingerprinted Datei. Zeigen Sie HTML auf die als bekannt‑gut identifizierte Generation und behalten Sie beide Generationen, solange gecachte HTML sie verlangen kann. Ein Shared‑Cache‑Purge kann Browser nicht zwingen, eine frische Antwort zu verwerfen.

Proactive remediation

Machen Sie Header‑Test‑Fehler, Asset‑404s und Versions‑Mismatch zu Punkten auf der Checkliste für das nächste Release.

AKTION / ÜBERPRÜFEN

Ihr praktischer To‑Do‑Leitfaden.

  1. 01

    Inventar der Antwortklassen

    Klassifizieren Sie Beispiel‑URLs als öffentlich oder personalisiert, veränderbar oder versioniert.

    ÜBERPRÜFEN: Enthält HTML, Assets, APIs, Authentifizierung, Konto, Checkout und Fehler.
  2. 02

    Aktuelle Header erfassen

    Protokollieren Sie Cache-Control, ETag, Last-Modified, Age, Vary und Status am Origin und CDN.

    ÜBERPRÜFEN: Für jedes Beispiel existiert ein Pre‑Change‑Snapshot.
  3. 03

    Mutable Assets fingerprinten

    Lassen Sie den Build beim Veröffentlichen eine neue Asset‑URL erzeugen, wenn sich die Bytes ändern.

    ÜBERPRÜFEN: Ein geändertes Asset erzeugt eine geänderte URL und HTML‑Referenz.
  4. 04

    Explizite Policies setzen

    Verwenden Sie langlebige Regeln nur für unveränderliche versionierte URLs; verwenden Sie Validierung‑zuerst‑Regeln für stabile URLs.

    ÜBERPRÜFEN: Header‑Tests entsprechen der beabsichtigten Policy.
  5. 05

    Validierung testen

    Prüfen Sie, dass ein unverändertes Dokument nach einer bedingten Anfrage 304 zurückgibt und ein geändertes 200 mit neuem ETag.

    ÜBERPRÜFEN: Staging‑Traces zeigen beide Pfade.
  6. 06

    Privacy‑Grenzen prüfen

    Testen Sie zwei Konten, Abmeldung, Rollenänderungen und sensible Routen mit warmen Caches.

    ÜBERPRÜFEN: Keine personalisierte Antwort gelangt zwischen Nutzern über.
  7. 07

    Release‑Kompatibilität nachweisen

    Laden Sie gecachtes vorheriges HTML nach dem nächsten Release.

    ÜBERPRÜFEN: Vorheriges und aktuelles HTML laden die referenzierten Assets ohne 404s oder Script‑Fehler.
  8. 08

    Rollback dokumentieren

    Protokollieren Sie die gute Generation, Header‑Version, Owner und die Aufbewahrungsdauer alter Assets.

    ÜBERPRÜFEN: Eine Nicht‑Produktions‑Übung stellt die bekannte‑gute Generation wieder her, ohne eine immutable URL zu bearbeiten.
DISKUSSIONSTHEMEN

Vergleichen Sie Kompromisse, nicht private Daten.

Nutzen Sie diese Fragen mit Ihrem Team oder der Website‑Betreiber‑Community. Teilen Sie Methoden und Erkenntnisse, aber fügen Sie niemals Zugangsdaten, Kundendaten oder nicht‑öffentliche Infrastrukturdaten ein.

  1. 01

    Welche URL‑Klassen Ihrer Seite sind am schwersten als öffentlich, personalisiert, immutable oder häufig ändernd zu klassifizieren, und wie dokumentieren Sie die Entscheidung?

  2. 02

    Welcher Release‑Sequencing‑Test war am nützlichsten, um ein Mismatch zwischen altem HTML und neuem Asset zu erfassen, bevor ein Besucher es sieht?

  3. 03

    Wo überschneiden sich Ihre CDN‑, Applikations‑ und Browser‑Cache‑Regeln, und wer ist dafür zuständig, zu verifizieren, dass ihr kombiniertes Verhalten der beabsichtigten Policy entspricht?

BELIEBTE / MASSGEBLICHE RESSOURCEN

Öffnen Sie das Quellmaterial.

IETFRFC 9111: HTTP Caching ↗

Erklärt Freshness, Validierung, Cache‑Direktiven, Invalidation und Grenzen für sensible Informationen.

Geprüft 2026-09-27
IETFRFC 8246: HTTP Immutable Responses ↗

Definiert immutable Caching, seinen Anwendungsbereich und Korruptionsüberlegungen.

Geprüft 2026-09-27
MDN Web DocsHTTP caching ↗

Praktische Hinweise zu Validatoren, 304s, Personalisierung und Cache‑Busting.

Geprüft 2026-09-27
MDN Web DocsCache-Control header ↗

Referenz zu max-age, s-maxage, no-cache, no-store, private, public und must-revalidate.

Geprüft 2026-09-27
MDN Web DocsETag header ↗

Erklärt Entity Tags, If-None-Match und 304‑Validierung.

Geprüft 2026-09-27
web.devPrevent unnecessary network requests with the HTTP Cache ↗

Praktische Anleitung zu versionierten URLs, Validatoren, Policies und Deployment.

Geprüft 2026-09-27

Quellenrichtlinie. Dieser Artikel verwendet anerkannte Standards und First‑Party‑Technikdokumentation. Er vermeidet nicht gestützte Leistungsversprechen und trennt HTTP‑Regeln von plattformspezifischen Konfigurationen.

KURZE KLARSTELLUNGEN

Häufige Fragen.

Bedeutet no-cache, dass der Browser die Seite nicht speichern darf?

Nein. no-cache erlaubt die Speicherung, erfordert jedoch vor der Wiederverwendung eine erfolgreiche Validierung beim Origin. Verwenden Sie no-store nur dann, wenn die Antwort nicht gespeichert werden darf, und erkennen Sie an, dass no-store allein kein vollständiger Datenschutzschutz ist.

Soll jede statische Datei eine einjährige Cache‑Laufzeit erhalten?

Nein. Eine einjährige max-age ist nur angemessen, wenn sich die Bytes der URL in diesem Zeitraum nicht ändern, üblicherweise weil die URL fingerprinted oder versioniert ist. Mutable Dateien mit gleicher URL benötigen eine kürzere oder validation‑first Policy.

Kann ein CDN‑Purge einen Browser‑Caching‑Fehler beheben?

Er kann eine verwaltete Shared‑Cache‑Kopie entfernen, aber er kann nicht jeden Browser zwingen, eine frische Antwort zu verwerfen. Veröffentlichen Sie eine neue versionierte Asset‑URL und aktualisieren Sie HTML‑Referenzen; nutzen Sie dann den Rollback‑Plan, um eine kompatible Generation wiederherzustellen, falls nötig.

Status Is UP Editorial Team · Uptime Enablement Editors

Geprüft von Reviewer für Web‑Performance und Release‑Engineering. Veröffentlicht 2026-09-27; aktualisiert 2026-09-30.