
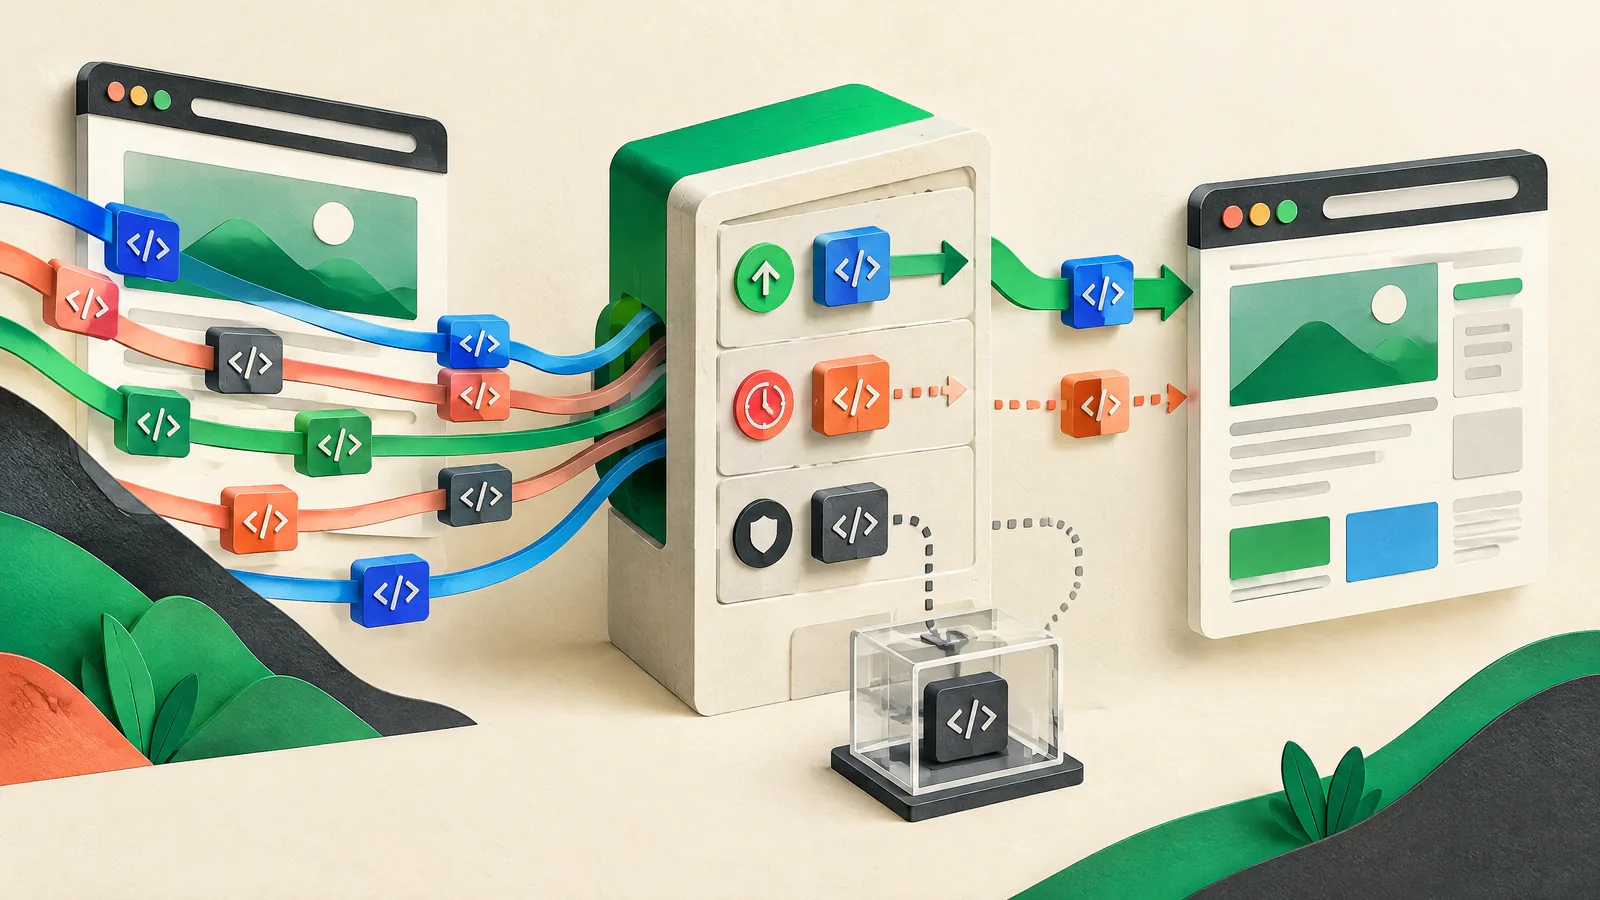
Ein Inventar aus dem laden, was der Browser tatsächlich lädt, erstellen
Beginnen Sie mit repräsentativen Seiten: Startseite, Landing‑Page, Produktdetail, Suche, Warenkorb, Checkout, Konto und Kampagnen. Erfassen Sie frische und wiederkehrende Besuche in den Chrome DevTools. Vergleichen Sie browserseitige Evidenz mit Tag‑Manager, CMS‑Plug‑ins und Code‑Abhängigkeiten; eine Ansicht kann eingespritzte Skripte übersehen.
Verwenden Sie eine Zeile pro Anbieter oder Integration, nicht nur pro URL. Erfassen Sie die Domains, mit denen er kommuniziert, und ob er Tags hinzufügen kann. Benennen Sie einen Business‑Owner, der den Zweck verteidigen und eine Entfernung genehmigen kann. Prüfen Sie nach Kampagnen, Anbieteränderungen, Template‑Releases und Redesigns erneut.
Speichern Sie Seite, Journey, Vendor‑Domains, Requests, Transfergröße, Main‑Thread‑Arbeit und Testbedingungen. Ein Lab‑Trace ist diagnostische Evidenz, kein Versprechen für jeden Besucher.
Fügen Sie Zweck, Eigentümer, Einwilligungskategorie, Trigger, offengelegte Daten, Abhängigkeitsreihenfolge, Fallback und Überprüfungsdatum hinzu.
Treffen Sie Keep/Remove/Budget‑Entscheidungen sichtbar
Fragen Sie jeden Owner, was schlimmer wäre, wenn die Integration verschwände. Ist die Antwort ungenau, deaktivieren oder entfernen Sie sie. web.dev empfiehlt Budgets, das Vermeiden doppelter Funktionen und das Bereinigen redundanter Skripte.
Ein Budget ist ein Team‑Guardrail, kein universeller Schwellenwert. Legen Sie pro Anbieter und Seite Grenzen für Bytes, Requests, Main‑Thread‑Zeit und Ladezeiten fest. Vergleichen Sie die Basislinie mit einer Änderung. Fordern Sie den Owner auf, innerhalb des Budgets zu bleiben, eine andere Kostenstelle zu entfernen oder eine befristete Ausnahme zu beantragen. Verwenden Sie vergleichbare Journeys und nutzerzentrierte Metriken.
Behalten Sie nur Abhängigkeiten mit aktuellem Zweck, vom Owner akzeptierten Kosten und Datenverwendung sowie einem akzeptablen Ausfallpfad.
Rückziehen Sie abgelaufene Pixels, doppelte Analytics, inaktive Chats, ungenutzte Experimente und verwaiste Plug‑ins über ein gestuftes Release.
Dokumentieren Sie Grund, Kosten, Genehmiger, kompensierende Maßnahme und Überprüfungsdatum.
Später laden — nur wenn spätes Laden sicher ist
Wählen Sie das Ladeverhalten bewusst. Ein klassisches externes Skript ohne async, defer oder module wird geladen und ausgeführt, bevor das HTML‑Parsing fortgesetzt wird. Mit async läuft der Download parallel, aber die Ausführung beginnt, sobald es bereit ist — die Reihenfolge ist nicht garantiert. Mit defer laufen klassische externe Skripte nach dem Parsen in Dokumentreihenfolge und vor DOMContentLoaded. Defer eignet sich für geordnete Skripte; es ist nicht universell.
Für optionale Interfaces wie Chat, Social, Karte, Video oder Empfehlungen: Rendern Sie einen leichten Platzhalter und laden Sie den Anbieter nach einem Klick oder wenn relevant. Dieses Facade‑Pattern startet mit Ihrer Kontrolle statt mit dem vollständigen Embed. Erhalten Sie Tastatur‑Interaktion und reservieren Sie Platz. Verzögern Sie nicht Code, der Preis berechnet, Anmeldung, Zahlung verarbeitet, essentielle Zugänglichkeit bietet oder eine bestätigte Verpflichtung ohne geprüfte Alternative erfüllt.
Laden Sie sofort nur für First‑Task‑Abhängigkeiten; verwenden Sie Post‑Parse für geordnete Skripte und Interaktion oder Sichtbarkeit für optionale Embeds.
Markieren Sie nicht interdependente Skripte als async und erwarten Sie, dass die Reihenfolge erhalten bleibt. Dokumentieren und testen Sie die veröffentlichte Kette.
Koppeln Sie kritische UI nicht an window.load; Drittanbieter‑Embeds können diesen Zeitpunkt verzögern, selbst wenn async oder defer verwendet werden.
Machen Sie Einwilligung zum Gate, nicht zum Nachgedanken
Klassifizieren Sie jeden Anbieter zusammen mit Datenschutz‑ und Rechtsbeteiligten, die Jurisdiktionen und Datenflüsse verstehen. Für ein einwilligungsgebundenes Integration stellen Sie den Einwilligungsstatus her, bevor das Tag relevante Daten sendet. Google sagt, dass der Standard‑Consent‑Befehl vor Mess‑Kommandos laufen sollte und Aktualisierungen nach geänderter Wahl folgen sollten. Diese Produkt‑Hinweise sind keine Rechtsberatung.
Testen Sie den ersten Besuch mit keiner Wahl, mit Akzeptanz, mit Ablehnung und mit Widerruf. Prüfen Sie Interface und Netzwerk: Ein verstecktes Widget beweist nicht, dass keine Anfrage oder Kennung gesendet wurde. Wenn die Consent‑Plattform asynchron lädt, testen Sie das Timing. Persistieren Sie Entscheidungen angemessen und wenden Sie Änderungen auf der aktuellen Seite und bei späteren Besuchen an.
Verlassen Sie sich nicht auf ein Vendor‑Label. Halten Sie fest, warum das Tag essentiell, optional oder in einer Region/Journey untersagt ist, und holen Sie die Genehmigung ein.
Bestätigen Sie nach Widerruf, dass konfigurierte nicht‑essentielle Tags nicht laden oder Daten senden, und behalten Sie Test‑Evidenz.
Reduzieren Sie die Blast‑Radius von Code, den Sie nicht kontrollieren
OWASP identifiziert die Kontrollverluste über Client‑Änderungen, beliebige Codeausführung im Browser und Offenlegung sensibler Daten als zentrale Risiken. Begrenzen Sie das Tag‑Publishing‑Zugriffsrecht, prüfen Sie Custom‑HTML‑ oder beliebigen Code‑Funktionen und dokumentieren Sie erlaubte Data‑Layer‑Felder. Anbieter‑Verträge und qualifizierte Sicherheitsreviews helfen bei Hochrisiko‑Integrationen; sie ersetzen jedoch kein Testen.
Subresource Integrity (SRI) erlaubt einem Browser, ein Skript gegen einen kryptographischen Hash zu verifizieren. Es hilft nur, wenn eine Ressource gepinnt werden kann und cross‑origin‑Lieferung CORS unterstützt; die W3C‑Stellungnahme sagt, SRI ohne CORS zu verwenden sei ein logischer Fehler. Für viele sich ändernde Vendor‑URLs ist es ungeeignet. Ein iframe‑Sandbox kann den direkten Zugriff auf DOM und Cookies reduzieren, benötigt aber spezielles Review. Zahlungs‑ und sicherheitskritische Flows verdienen qualifizierte Prüfung.
Übergeben Sie nur dokumentierte Felder, die für den Zweck nötig sind. Legen Sie keine Geheimnisse, Zahlungsdaten oder unnötigen Kundenattribute offen.
SRI verifiziert Bytes, nicht ob Datenverwendung oder spätere Requests angemessen sind; Isolation ist kein Plug‑in‑Fix.
Proben Sie Vendor‑Ausfall, bevor Kunden darauf stoßen
Blockieren Sie für jeden beibehaltenden Anbieter dessen Domains in einer Testumgebung oder mit einem Request‑Blocker im Browser und führen Sie dann die Journey aus. Testen Sie außerdem langsame Antworten und eine Tag‑Manager‑Konfiguration ohne Integration. Bestätigen Sie, dass primärer Inhalt, Navigation, Formulare, Checkout und Konto‑Zugriff wie beabsichtigt funktionieren. Das deckt Annahmen vor dem Release auf.
Definieren Sie die Remediation vor einem Vorfall: Wer darf das Tag deaktivieren, ob ein Feature‑Flag oder ein Tag‑Manager‑Publish nötig ist, wie ein Rollback erfolgt und wie überprüft wird. SIU ist proaktive Uptime‑Optimierung und Remediation: Verwenden Sie Inventar, Budgets, Preflight und Rollback‑Proben, um Abhängigkeitsrisiko zu reduzieren. SIU kann die Infrastruktur des Anbieters nicht steuern, Verfügbarkeit nicht garantieren und keine Review ersetzen.
Geben Sie an, was ohne den Anbieter nutzbar bleibt, was degradieren kann, den Fallback und die maximale Verzögerung vor Deaktivierung.
Hängen Sie vor‑ und nach‑Traces, Einwilligungsresultat, blockierter‑Vendor‑Resultat und Rollback‑Owner an den Change‑Record.