
STATUS IS UPWEBSITE‑OPTIMIERUNGS‑WIKI
21Absichern
Performance und Auslieferung / Absichern

CDN‑Leitfaden für Website‑Verantwortliche

Eine praxisorientierte, anbieterneutrale Anleitung, wie Sie ein Content Delivery Network nutzen, ohne Caching-, Sicherheits- oder Release‑Fehler schwerer zu machen.

CDN‑Leitfaden für Website‑Verantwortliche — VISUELLE ANLEITUNG
LESEN
8 Minuten
QUELLEN
7
ERNEUT PRÜFEN
2027-03-27
geprüft
Reviewer für Web‑Performance und Applikationssicherheit
DIE KURZE ANTWORT

Mit der Entscheidung beginnen.

Ein Content Delivery Network (CDN) ist eine verteilte Schicht zwischen Besucherinnen/Besuchern und Ihrem Origin‑Server. Es kann wiederverwendbare Dateien und Antworten aus einem nahegelegenen Cache ausliefern, die Reise zum Origin verkürzen und dortige Arbeit reduzieren. Der Gewinn ist nicht automatisch: Definieren Sie, was geteilt werden darf, schützen Sie das Origin und testen Sie den Veröffentlichungsweg.

Für proaktive Uptime‑Optimierung beginnen Sie mit Seiten und Assets, die am meisten Origin‑Arbeit erzeugen, und verifizieren dann den tatsächlichen Besucherpfad, bevor Sie Traffic ausweiten. Behandeln Sie Cache‑Konfiguration, TLS und Origin‑Zugriff als eine gemeinsame Auslieferungsgrundlage. So sind fehlerhafte Regeln oder veraltete Releases leichter zu beheben. Ein CDN kann Latenz und Origin‑Last reduzieren, aber es kann keine falsche Antwort, einen nicht erreichbaren Origin oder eine unsichere Cache‑Regel korrigieren.

VISUELLE ANLEITUNG

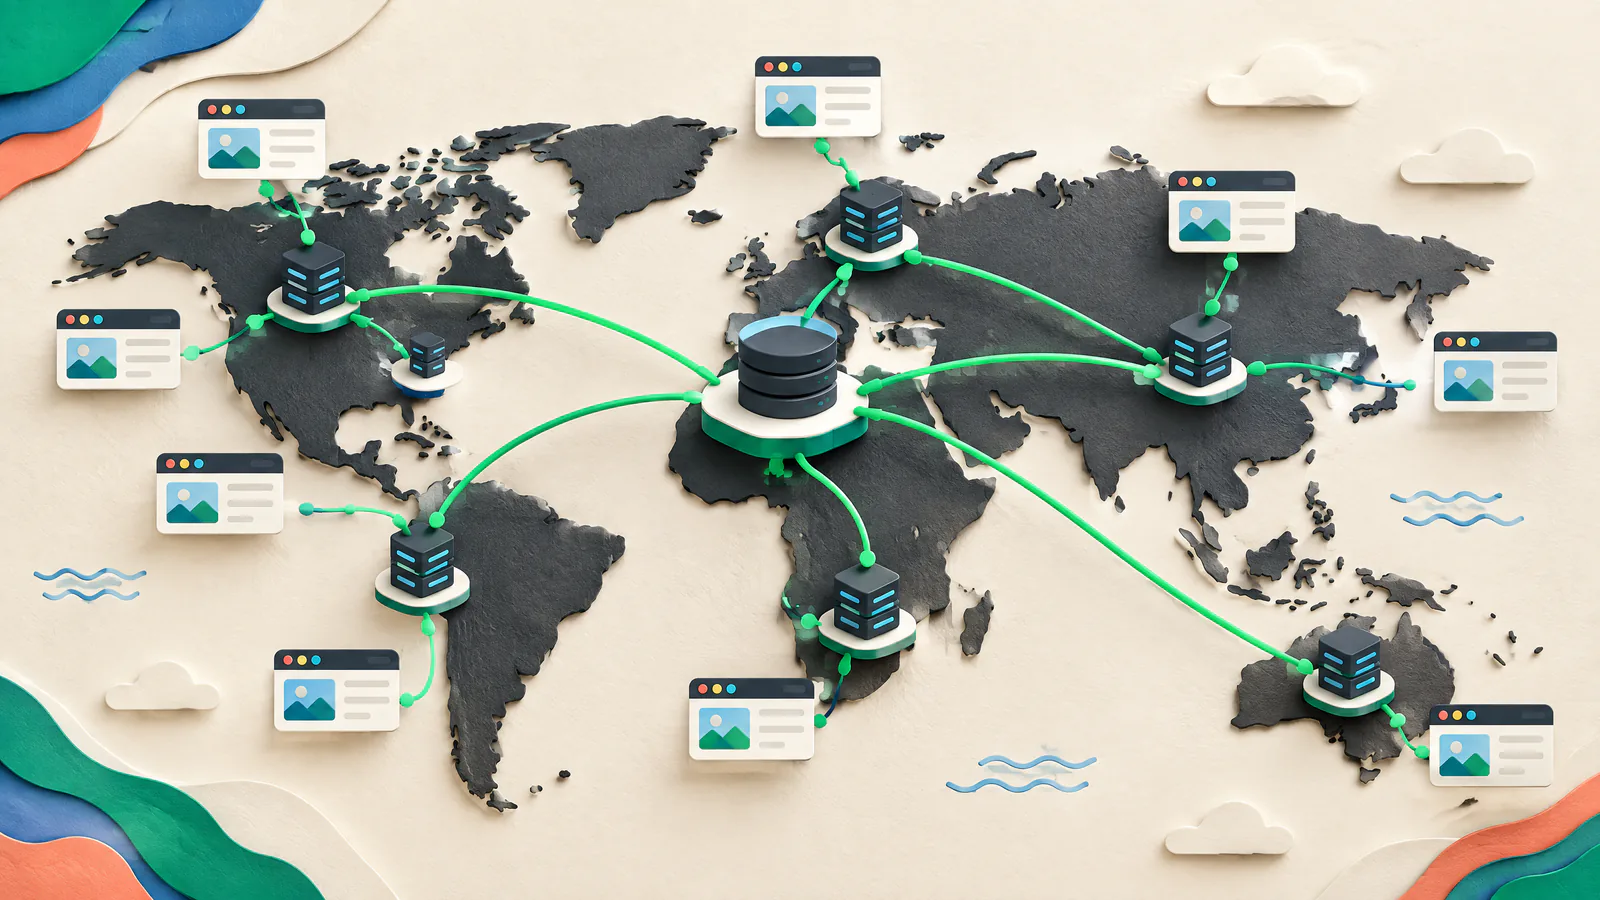
Verstehen Sie die Arbeit als zusammenhängendes System.

Nutzen Sie diese Karte, um die Entscheidungen des Artikels zu verbinden, bevor Sie einzelne Taktiken umsetzen.

SIUAbsichern
01Entscheiden Sie, was das CDN ausliefern soll
02Legende die Cache‑Policy am Verhalten des Inhalts aus
03Machen Sie Invalidierung zur Ausnahme, nicht zum Release‑Plan
04Halten Sie das Origin hinter der Auslieferungsschicht
01

Entscheiden Sie, was das CDN ausliefern soll

Beginnen Sie mit einer Inventarisierung. Trennen Sie versionierte Assets wie Bilder, Stylesheets, Skripte, Fonts und Downloads von HTML, APIs, Konto‑Seiten, Checkout und Administration. CDNs befüllen Caches häufig on‑demand: Die erste Anfrage kann das Origin erreichen, während spätere passende Anfragen am Edge bedient werden. Ein nahegelegener Edge und ein Cache‑Hit sind unterschiedliche Vorteile.

Origin

Notieren Sie Host, Applikation, Storage‑Bucket oder Load Balancer, der jeden Pfad liefert; er muss bei einem Cache‑Miss antworten.

Cachefähige öffentliche Inhalte

Beginnen Sie mit Assets, die für alle Besucher identisch sind und sicher bis zum angegebenen Lebenszeitende verfügbar bleiben können.

Private oder sensible Inhalte

Teilen Sie keine personalisierten Dashboards, sessions‑gebundene Seiten oder Kundendaten, außer ein qualifizierter Ingenieur hat Trennung entworfen und getestet.

02

Legende die Cache‑Policy am Verhalten des Inhalts aus

HTTP‑Antwortheader drücken das Cache‑Verhalten aus. Cache‑Control sagt, ob eine Antwort gespeichert werden darf und wie lange sie frisch bleibt; eine Time to Live (TTL) ist dieser Frischhaltezeitraum. Ein Browser ist ein privater Cache, während ein CDN üblicherweise geteilt ist. Verwenden Sie explizite Header. Der HTTP‑Standard erlaubt s‑maxage, um eine Shared‑Cache‑Lebensdauer separat von max‑age zu setzen.

Versionierte Assets

Veröffentlichen Sie beim Ändern des Inhalts eine neue URL, etwa mit einem content‑hash im Dateinamen, und geben Sie der unveränderlichen Version eine lange, dokumentierte Lebensdauer.

HTML und sich ändernde Daten

Wählen Sie eine kurze Lebensdauer oder Validierungsverhalten basierend auf den Kosten veralteter Inhalte; verwenden Sie nicht dieselbe Asset‑Regel für Preise, Inventar oder Kontostand.

Personalisierung

Verwenden Sie private für Antworten, die für eine einzelne Nutzerin/einen einzelnen Nutzer bestimmt sind. Ein Cookie allein macht eine Antwort nicht sicher für einen geteilten Cache.

03

Machen Sie Invalidierung zur Ausnahme, nicht zum Release‑Plan

Invalidierung, oder Purge, weist ein gemanagtes CDN an, ausgewählte gespeicherte Objekte vor Ablauf zu verwerfen. Nutzen Sie sie für Korrekturen, nicht für jedes Deployment. Bestätigen Sie, dass das Origin bereits die Ersatzantwort zurückgibt, bevor Sie purgen; sonst kann ein Refill die fehlerhafte Antwort bewahren. Browser‑Caches liegen außerhalb der Purge‑Kontrolle des CDN, daher bleibt URL‑Versionierung verlässlich für sich ändernde Dateien.

Zielgerichtet vorgehen

Bevorzugen Sie einen spezifischen Pfad, eine Release‑Gruppe oder vom Anbieter unterstützte Cache‑Tags gegenüber einem Site‑weiten Purge; breite Misses können plötzlich das Origin belasten.

Propagation‑Grenzen kennen

Ein verteilter Purge erreicht möglicherweise nicht jeden Edge gleichzeitig. Prüfen Sie die Abschlusssemantik des Anbieters und testen Sie eine repräsentative URL.

Führen Sie ein Release‑Protokoll

Dokumentieren Sie die alte und neue URL, die Cache‑Regel, den Purge‑Umfang, das erwartete Ergebnis und den Rücksetzschritt.

04

Halten Sie das Origin hinter der Auslieferungsschicht

Direkter Origin‑Zugriff kann CDN‑Caching und Edge‑Kontrollen umgehen. Beschränken Sie ihn so, dass das CDN und nur die vorgesehenen Pfade darauf zugreifen können. Je nach Stack verwenden Sie Cloud‑Origin‑Access‑Kontrolle, Firewall‑Regeln mit dokumentierten CDN‑Egress‑Bereichen, Private Networking, signierte Origin‑Anfragen oder mutual TLS (mTLS), bei dem beide Seiten sich per Zertifikat authentifizieren.

Direktzugriff verifizieren

Bestätigen Sie von einem autorisierten Testort, dass das Origin öffentliche Anfragen ablehnt, während der CDN‑Hostname funktioniert.

Den Ausnahmepfad schützen

Scopeen Sie Health‑Checks, Deployment‑Tools und internen Zugriff nach Identität und Netzwerk statt einer breiten öffentlichen Regel.

Provider‑Unterschiede berücksichtigen

Origin‑Authentifizierung unterscheidet sich je nach CDN und Origin. Nutzen Sie aktuelle Anbieter‑Anleitungen und eine Sicherheits‑Review.

05

Behandeln Sie TLS als zwei Verbindungen

HTTPS am Edge schützt die Besucher‑zu‑CDN‑Verbindung, aber auch die CDN‑zu‑Origin‑Verbindung benötigt Schutz. Fordern Sie Verschlüsselung auf beiden Beinen, validieren Sie das Origin‑Zertifikat für den CDN‑Modus und legen Sie Hostname‑ und Erneuerungszuständigkeiten fest. OWASP empfiehlt standardmäßig TLS 1.3 und erlaubt TLS 1.2 für Kompatibilität; TLS 1.0 und 1.1 sollten deaktiviert werden. Holen Sie qualifizierte Prüfung für regulierte Daten, Zahlungsflüsse oder ungewöhnliche Client‑Kompatibilität ein.

Zertifikatsverantwortung

Listen Sie Edge‑ und Origin‑Zertifikat‑Verantwortliche, Erneuerungswege und Ausfallreaktionen auf.

Weiterleitungsverhalten

Testen Sie HTTP‑zu‑HTTPS, canonical‑host und Deep‑Link‑Weiterleitungen auf Schleifen oder verlorene Pfade.

Sensible Antworten

Verschlüsselung macht eine Antwort nicht automatisch sicher zum Cachen; setzen Sie Cache‑Regeln separat für authentifizierte, persönliche und zahlungsnahe Seiten.

06

Testen Sie den realen Auslieferungspfad, bevor Sie Traffic ändern

Beginnen Sie auf einem Staging‑Hostname oder einem engen Produktionspfad und testen Sie dann den CDN‑Hostname, nicht nur das Origin. Chrome DevTools Network zeigt Status, Domain, Timing, Größe und Header der Anfrage. Testen Sie ein Empty‑Cache‑Hard‑Reload, um einen Erstbesuch zu approximieren, und danach einen Wiederholungsbesuch, um Wiederverwendung zu prüfen. Vergleichen Sie erwartete Header und Inhalte, nicht nur eine optisch schnellere Seite. Wiederholen Sie Tests aus repräsentativen Regionen, wenn das Publikum geografisch verteilt ist.

Header‑Prüfungen

Untersuchen Sie Cache‑Control und provider‑spezifische cache‑status Header. Bestätigen Sie, dass öffentliche Assets wiederverwendet werden und sensible Seiten nicht unerwartet geteilt werden.

Fehlerprüfungen

Üben Sie einen Miss, die Korrektur veralteter Inhalte, Origin‑Fehler und das Zurückrollen eines Assets oder einer Route, bevor Sie breit ausrollen.

Belege

Speichern Sie getestete URLs, Header‑Erfassungen, Route‑Regel‑Version und Zeitmessungen vor und nach der Änderung mit dem Änderungsprotokoll.

07

Wählen Sie ein CDN nach Betriebsbedarf — und beweisen Sie es

Wählen Sie ein CDN nicht ausschließlich nach Point‑of‑Presence‑Anzahl oder generischer Geschwindigkeitsbehauptung. Performance variiert mit Geografie, Zeit, Traffic‑Verteilung, Routing und Cache‑Hit‑Rate. Vergleichen Sie Kandidaten auf repräsentativen Routen, Assets und Regionen. Fragen Sie, ob jeder Anbieter die benötigten Cache‑Kontrollen, zielgerichtete Invalidierung, Origin‑Beschränkung, Zertifikats‑Workflow, Logs, Zugriffsrollen, Preise, Support und Änderungsprozess unterstützt.

Führen Sie einen Äquivalenztest durch

Verwenden Sie identische Cache‑Header, Origin‑Verhalten und Seiten für die Kandidaten; zeichnen Sie Erstbesuch‑ und Wiederholungsbesuch‑Ergebnisse separat auf.

Die Kosten des Fehlerpfads einpreisen

Überprüfen Sie Anfragen-, Transfer-, Invalidierungs-, Logging‑ und Support‑Kosten sowie eine Cache‑Miss‑Surge. Preise und Kontrollen variieren nach Plan.

Für Wandel designen

Fordern Sie exportierbare Konfiguration, Least‑Privilege, getestetes Rollback und klare Zuständigkeiten, bevor kritische Routen abgedeckt werden.

AKTION / ÜBERPRÜFEN

Ihr praktischer To‑Do‑Leitfaden.

  1. 01

    Kartieren Sie die Anfragepfade

    Listen Sie öffentliche Assets, HTML, APIs, authentifizierte Seiten, Origin‑Hosts und Zuständige auf.

    ÜBERPRÜFEN: Ein Prüfer kann gemeinsame und nicht geteilte Pfade identifizieren.
  2. 02

    Schreiben Sie explizite Cache‑Regeln

    Setzen Sie Cache‑Control pro Routen‑Gruppe, inklusive private Behandlung für personalisierte Antworten.

    ÜBERPRÜFEN: Repräsentative Header stimmen mit der schriftlichen Policy überein.
  3. 03

    Versionieren Sie veränderliche Assets

    Machen Sie bei jeder Inhaltsänderung eine neue Asset‑URL.

    ÜBERPRÜFEN: Ein Deployment lädt den neuen Dateinamen ohne routinemäßigen breit angelegten Purge.
  4. 04

    Definieren Sie das Purge‑Verfahren

    Autorisieren Sie enge Invalidierungen und protokollieren Sie den Origin‑Check und die Rücksetz‑Aktion.

    ÜBERPRÜFEN: Ein risikoarmer Test entfernt ein Objekt und bestätigt seinen Ersatz.
  5. 05

    Beschränken Sie Origin‑Zugriffe

    Akzeptieren Sie nur CDN‑Traffic und dokumentierte interne Ausnahmen.

    ÜBERPRÜFEN: Direkter öffentlicher Origin‑Zugriff schlägt fehl, während CDN‑Auslieferung funktioniert.
  6. 06

    Härten Sie beide TLS‑Beine

    Prüfen Sie Edge‑ und Origin‑Zertifikate, Verschlüsselung, Hostname‑Abdeckung, Erneuerungen und Protokoll‑Policy.

    ÜBERPRÜFEN: TLS‑ und CDN‑Origin‑Checks bestehen vor der Ausweitung.
  7. 07

    Testen Sie Erst‑ und Wiederholungsbesuche

    Untersuchen Sie ein Hard‑Reload und eine Wiederholungsanfrage für Kernseiten und Assets.

    ÜBERPRÜFEN: Header, Inhalte und Zeiten stimmen mit dem Cache‑Plan überein.
  8. 08

    Bereiten Sie ein Rollback vor

    Bewahren Sie vorherige Route-, Origin‑ und Cache‑Konfiguration mit einem Eigentümer und Wiederherstellungsverfahren auf.

    ÜBERPRÜFEN: Das Team kann die genaue Änderung benennen, die das vorherige Verhalten wiederherstellt.
DISKUSSIONSTHEMEN

Vergleichen Sie Kompromisse, nicht private Daten.

Nutzen Sie diese Fragen mit Ihrem Team oder der Website‑Betreiber‑Community. Teilen Sie Methoden und Erkenntnisse, aber fügen Sie niemals Zugangsdaten, Kundendaten oder nicht‑öffentliche Infrastrukturdaten ein.

  1. 01

    Welche Seiten Ihrer Site sehen öffentlich aus, variieren aber tatsächlich nach Nutzer, Währung, Lagerort oder Einwilligungswahl — und wie haben Sie eine unsichere geteilte Antwort verhindert?

  2. 02

    Welche Nachweise bewahren Sie nach einer CDN‑Regeländerung auf, sodass eine andere Zuständige/r erkennen kann, ob eine langsame Seite ein Origin‑Problem, ein Cache‑Policy‑Problem oder ein Asset‑Release‑Problem ist?

  3. 03

    Welche Release‑Änderung würde Sie dazu zwingen, heute zu purgen, und welche URL‑Versionierung oder Änderung im Content‑Modell könnte das nächste Mal den Purge‑Umfang einengen?

BELIEBTE / MASSGEBLICHE RESSOURCEN

Öffnen Sie das Quellmaterial.

web.devContent delivery networks (CDNs) ↗

Plattformneutrale Darstellung von CDN‑Auslieferung, Caching, Purge, Auswahl und Performance‑Tradeoffs.

Geprüft 2026-09-27
IETF / RFC EditorRFC 9111: HTTP Caching ↗

Primäre HTTP‑Caching‑Regeln für Frische, Validierung, geteilte Caches, private Antworten und s‑maxage.

Geprüft 2026-09-27
MDN Web DocsHTTP caching ↗

Praktische Cache‑Control‑Anleitung für private und gemanagte Caches.

Geprüft 2026-09-27
Google CloudCache invalidation overview ↗

Offizielle Anleitung zu zielgerichtetem Purge, inklusive Refill, Beschränkungen von Browser‑Caches und Risiko bei Miss‑Surges.

Geprüft 2026-09-27
Cloudflare DevelopersAuthenticated Origin Pulls (mTLS) ↗

Beispiel für mTLS, damit ein Origin CDN‑Traffic von Direktanfragen unterscheiden kann.

Geprüft 2026-09-27
OWASPTransport Layer Security Cheat Sheet ↗

TLS‑Protokoll, Zertifikat, Konfigurations‑Tests und Sicherheit‑Review‑Leitfaden.

Geprüft 2026-09-27
Chrome for DevelopersInspect network activity ↗

Browser‑Workflow zum Untersuchen von Headern, Hard‑Reloads, Zeitmessungen und Cache‑Verhalten.

Geprüft 2026-09-27

Quellenrichtlinie. Dieser Leitfaden nutzt primäre Standards und offizielle Dokumentation, wo verfügbar. Anbieter­spezifisches Material illustriert Implementierungs­muster, nicht universelle Fähigkeiten oder Empfehlungen. Prüfen Sie Anbieter‑Einstellungen, Preise, Support‑Bedingungen und Sicherheitsanforderungen anhand aktueller Dokumentation, bevor Sie Produktionsänderungen vornehmen.

KURZE KLARSTELLUNGEN

Häufige Fragen.

Wird ein CDN automatisch meine gesamte Website cachen?

Nein. Ein CDN kann nicht gecachten Traffic weiterleiten, und das Caching‑Verhalten hängt von Origin‑Headern und CDN‑Regeln ab. Beginnen Sie mit öffentlichen, wiederverwendbaren Assets und klassifizieren Sie dann HTML und APIs gezielt. Gehen Sie nicht davon aus, dass eine Antwort sicher zu teilen ist, nur weil sie ohne Login erreichbar ist.

Sollte ich das CDN bei jedem Deploy purgen?

Meistens nicht für versionierte Assets. Eine neue URL sorgt dafür, dass neue Seiten die neue Datei anfordern, während alte gecachte Dateien natürlich auslaufen können. Verwenden Sie einen engen Purge für Ausnahmekorrekturen, nachdem Sie bestätigt haben, dass das Origin die richtige Ersatzantwort liefert. Purges können Dateien nicht aus bereits im Browser‑Cache gespeicherten Objekten entfernen.

Sichert HTTPS am CDN auch das Origin?

Nicht automatisch. Sie müssen auch die CDN‑zu‑Origin‑Verbindung verschlüsseln und validieren sowie direkten Origin‑Zugriff beschränken. Die genaue Steuerung unterscheidet sich je nach CDN und Hosting‑Plattform, prüfen Sie also den vollständigen Pfad und holen Sie qualifizierte Sicherheitsprüfung für sensible oder regulierte Workloads ein.

Status Is UP Editorial Team · Uptime‑Enablement‑Redaktion

Geprüft von Reviewer für Web‑Performance und Applikationssicherheit. Veröffentlicht 2026-09-27; aktualisiert 2026-09-30.