
STATUS IS UPWIKI DE OPTIMIZACIÓN WEB
21Fortalecer
Rendimiento y entrega / Fortalecer

Guía de CDN para propietarios de sitios web

Una forma práctica e independiente de proveedores para usar una red de entrega de contenido sin convertir errores de caché, seguridad o despliegue en problemas más difíciles de corregir.

Guía de CDN para propietarios de sitios web — GUÍA VISUAL
LEER
8 minutos
FUENTES
7
REVALIDAR
2027-03-27
revisado
Web Performance and Application Security Reviewer
LA RESPUESTA BREVE

Empieza con la decisión.

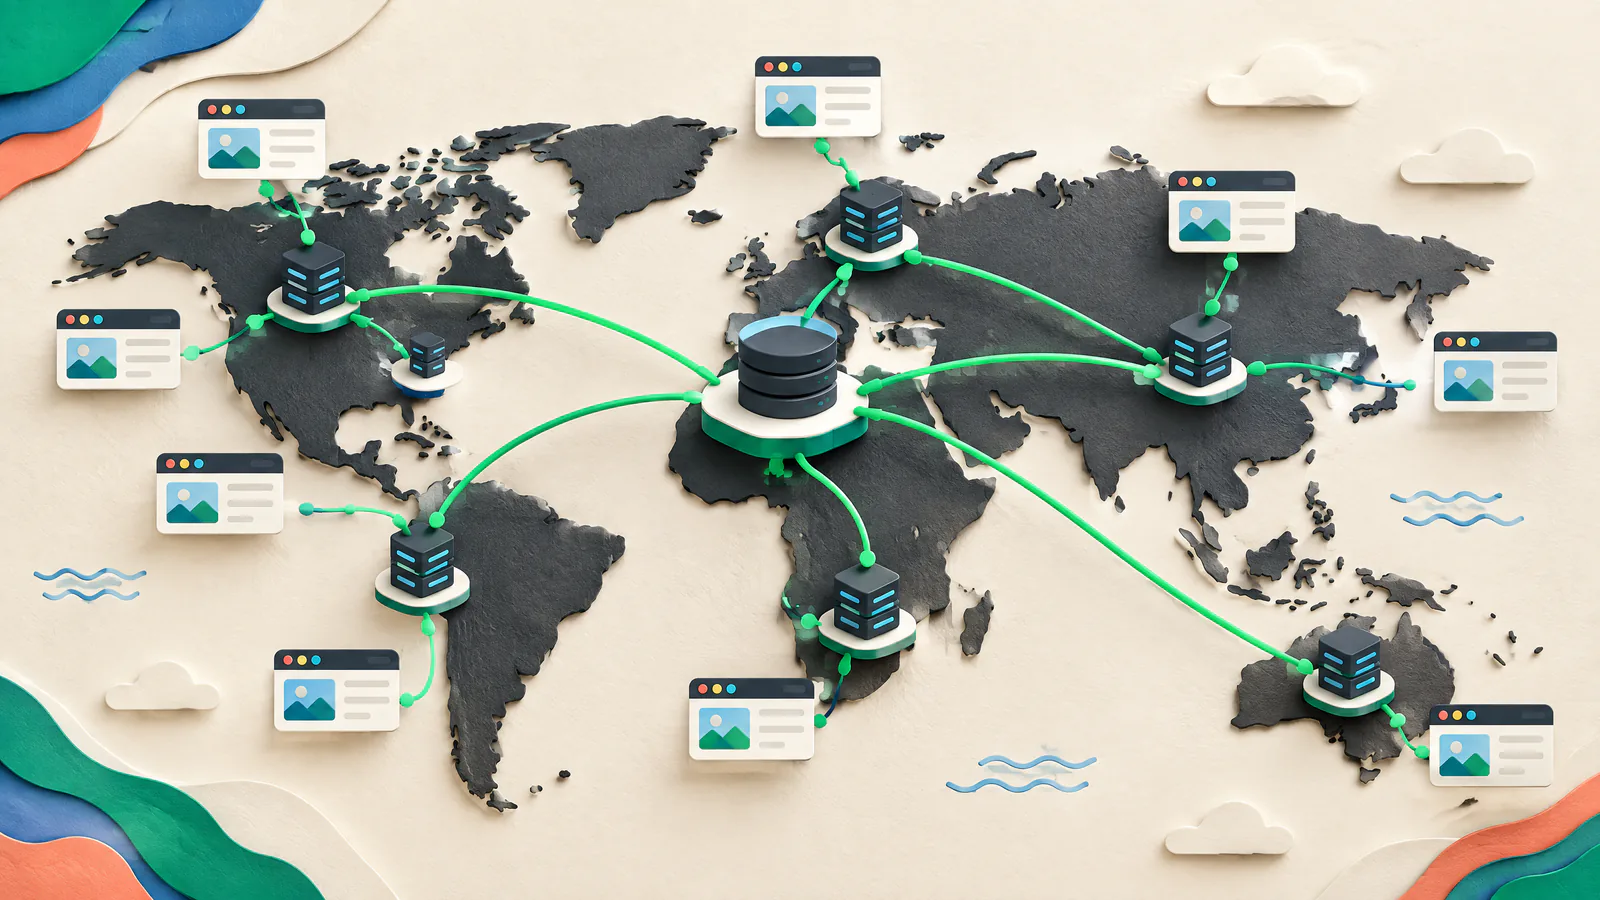
Una red de entrega de contenido, o CDN, es una capa distribuida entre los visitantes y tu servidor de origen. Puede entregar archivos y respuestas reutilizables desde una caché cercana, acortando el viaje al origen y reduciendo el trabajo allí. La ganancia no es automática: define qué puede compartirse, protege el origen y prueba la ruta de publicación.

Para optimizar la disponibilidad de forma proactiva, comienza con las páginas y activos que generan más trabajo en el origen, y luego verifica la ruta real del visitante antes de ampliar el tráfico. Trata la configuración de caché, TLS y el acceso al origen como una sola línea base de entrega. Eso facilita remediar reglas malas o despliegues obsoletos. Una CDN puede reducir la latencia y la carga del origen, pero no puede corregir una respuesta incorrecta, un origen no disponible o una regla de caché insegura.

GUÍA VISUAL

Ve el trabajo como un sistema.

Usa este mapa para conectar las decisiones del artículo antes de actuar sobre tácticas individuales.

SIUFortalecer
01Decide qué debe entregar la CDN
02Define la política de caché a partir del comportamiento del contenido
03Haz que la invalidación sea una excepción, no el plan de lanzamiento
04Mantén el origen detrás de la capa de entrega
01

Decide qué debe entregar la CDN

Comienza con un inventario. Separa los activos versionados como imágenes, hojas de estilo, scripts, fuentes y descargas del HTML, las APIs, las páginas de cuenta, el checkout y la administración. Las CDN suelen llenar una caché bajo demanda: la primera solicitud puede llegar al origen, mientras que solicitudes que coincidan después pueden servir desde el edge. Un edge cercano y un acierto de caché son beneficios distintos.

Origin

Registra el host, la aplicación, el bucket de almacenamiento o el balanceador de carga que suministra cada ruta; debe responder a un cache miss.

Contenido público cacheable

Empieza con activos idénticos para todos los visitantes que puedan permanecer disponibles de forma segura hasta que venza su tiempo de vida declarado.

Contenido privado o sensible

No compartas paneles personalizados, páginas vinculadas a sesión o datos de clientes a menos que un ingeniero cualificado haya diseñado y probado la separación.

02

Define la política de caché a partir del comportamiento del contenido

Las cabeceras de respuesta HTTP (por ejemplo, Cache-Control) expresan el comportamiento de caché. Cache-Control indica si una respuesta puede almacenarse y cuánto tiempo permanece fresca; un time to live, o TTL, es ese periodo de frescura. Un navegador es una caché privada, mientras que una CDN suele ser compartida. Usa cabeceras explícitas. El estándar HTTP permite que s-maxage fije la vida útil de caché compartida por separado de max-age.

Activos versionados

Publica una URL nueva cuando el contenido cambie, por ejemplo un nombre de archivo con hash de contenido, y da a la versión inmutable una larga vida útil documentada.

HTML y datos cambiantes

Elige una vida útil corta o un comportamiento de validación según el coste del contenido obsoleto; no reutilices una regla de activo para precios, inventario o estado de cuenta.

Personalización

Usa private para respuestas destinadas a un solo usuario. Una cookie por sí sola no hace que una respuesta sea segura para una caché compartida.

03

Haz que la invalidación sea una excepción, no el plan de lanzamiento

La invalidación, o purga, dice a una CDN gestionada que elimine objetos almacenados seleccionados antes del vencimiento normal. Úsala para correcciones, no en cada despliegue. Confirma que el origen ya devuelve el reemplazo antes de purgar; de lo contrario, un refill puede preservar la respuesta mala. Las cachés del navegador están fuera del control de purga de la CDN, así que el versionado de URL sigue siendo confiable para archivos cambiantes.

Apunta de forma específica

Prefiere una ruta específica, un grupo de lanzamiento o una etiqueta de caché soportada por el proveedor en lugar de una purga de todo el sitio; los misses amplios pueden cargar repentinamente el origen.

Conoce los límites de propagación

Una purga distribuida puede no alcanzar todos los edge al mismo tiempo. Revisa la semántica de finalización del proveedor y prueba una URL representativa.

Mantén un registro de lanzamiento

Registra la URL antigua y la nueva, la regla de caché, el alcance de la purga, el resultado esperado y el paso de reversión.

04

Mantén el origen detrás de la capa de entrega

El acceso directo al origen puede evitar el cacheo de la CDN y los controles del edge. Restringe el acceso para que la CDN, y solo las rutas previstas, puedan alcanzarlo. Dependiendo de tu stack, usa control de acceso de origen en la nube, reglas de firewall con rangos de egress del CDN documentados, redes privadas, solicitudes firmadas al origen o mutual TLS (mTLS), donde ambos lados se autentican con certificados.

Verifica el acceso directo

Desde una ubicación de prueba autorizada, confirma que el origen rechaza solicitudes públicas mientras el hostname de la CDN funciona.

Protege la ruta de excepción

Limit a las comprobaciones de salud, herramientas de despliegue y accesos internos por identidad y red en lugar de una regla pública amplia.

Ten en cuenta diferencias entre proveedores

La autenticación al origen difiere según CDN y origen. Usa la guía de configuración actual del proveedor y una revisión de seguridad.

05

Trata TLS como dos conexiones

HTTPS en el edge protege la conexión visitante→CDN, pero la conexión CDN→origen también necesita protección. Exige cifrado en ambas piernas, valida el certificado del origen según el modo del CDN y asigna la propiedad del hostname y la renovación. OWASP recomienda TLS 1.3 por defecto y permite TLS 1.2 para compatibilidad; indica que TLS 1.0 y 1.1 deben deshabilitarse. Obtén revisión cualificada para datos regulados, flujos de pago o compatibilidades de cliente inusuales.

Propiedad de certificados

Lista los propietarios de certificados del edge y del origen, rutas de renovación y la respuesta ante fallo.

Comportamiento de redirección

Prueba HTTP→HTTPS, canonical-host y redirecciones profundas para detectar bucles o pérdida de rutas.

Respuestas sensibles

El cifrado no hace que una respuesta sea segura para cachear; configura reglas de caché por separado para páginas autenticadas, personales y relacionadas con pagos.

06

Prueba la ruta real de entrega antes de cambiar el tráfico

Comienza en un hostname de staging o en una ruta de producción estrecha, y luego prueba el hostname de la CDN, no solo el origen. Chrome DevTools Network muestra estado, dominio, tiempos, tamaño y cabeceras de la solicitud. Haz una recarga completa con caché vacío para aproximar una primera visita, luego una visita repetida para inspeccionar la reutilización. Compara cabeceras y contenido esperados, no solo una página que parezca más rápida. Repite desde regiones representativas cuando la audiencia esté distribuida.

Comprobaciones de cabeceras

Inspecciona Cache-Control y las cabeceras cache-status del proveedor. Confirma que los activos públicos se reusan y que las páginas sensibles no se comparten inesperadamente.

Comprobaciones de fallo

Ejercita un miss, corrección de contenido obsoleto, error de origen y reversión de un activo o ruta antes de un lanzamiento amplio.

Evidencia

Guarda URLs probadas, capturas de cabeceras, versión de la regla de ruta y tiempos antes/después con el registro de cambios.

07

Elige una CDN según necesidades operativas y luego pruébala

No elijas una CDN únicamente por el número de puntos de presencia o una afirmación genérica de velocidad. El rendimiento varía con geografía, hora, distribución del tráfico, enrutamiento y ratio de aciertos de caché. Compara candidatos en rutas, activos y regiones representativas. Pregunta si cada uno soporta tus controles de caché necesarios, invalidación dirigida, restricción de origen, flujo de certificados, logs, roles de acceso, precios, soporte y proceso de cambio.

Realiza una prueba de equivalencia

Usa cabeceras de caché idénticas, comportamiento del origen y páginas iguales para los candidatos; registra resultados de primera visita y de visita repetida por separado.

Valora el camino de fallo

Revisa costes de petición, transferencia, invalidación, logging y soporte, además de un pico por cache-miss. Precios y controles varían por plan.

Diseña para el cambio

Exige configuración exportable, principio de menor privilegio, reversión probada y propiedad clara antes de cubrir rutas críticas.

ACCIÓN / VERIFICAR

Tu guía práctica de tareas.

  1. 01

    Mapea las rutas de solicitud

    Lista activos públicos, HTML, APIs, páginas autenticadas, hosts de origen y propietarios.

    VERIFICAR: Un revisor puede identificar rutas compartidas y no compartidas.
  2. 02

    Escribe reglas de caché explícitas

    Configura Cache-Control por grupo de rutas, incluyendo manejo private para respuestas personalizadas.

    VERIFICAR: Cabeceras representativas coinciden con la política escrita.
  3. 03

    Versiona activos cambiables

    Haz que cada cambio de contenido incluya una nueva URL de activo.

    VERIFICAR: Un despliegue carga el nuevo nombre de archivo sin una purga amplia rutinaria.
  4. 04

    Define el procedimiento de purga

    Autoriza invalidaciones estrechas y registra la comprobación del origen y la acción de reversión.

    VERIFICAR: Una prueba de bajo riesgo elimina un objeto y confirma su reemplazo.
  5. 05

    Restringe el acceso al origen

    Acepta solo tráfico CDN y excepciones internas documentadas.

    VERIFICAR: El acceso público directo al origen falla mientras la entrega por CDN tiene éxito.
  6. 06

    Endurece ambas piernas TLS

    Comprueba certificados del edge y origen, cifrado, cobertura de hostnames, renovaciones y política de protocolos.

    VERIFICAR: Las comprobaciones TLS y CDN→origen pasan antes de la expansión.
  7. 07

    Prueba primeras y repetidas visitas

    Inspecciona una recarga completa y una solicitud repetida para páginas y activos clave.

    VERIFICAR: Cabeceras, contenido y tiempos coinciden con el plan de caché.
  8. 08

    Prepara la reversión

    Mantén la ruta anterior, origen y configuración de caché con un propietario y procedimiento de restauración.

    VERIFICAR: El equipo puede indicar el cambio exacto que restaura el comportamiento previo.
TEMAS DE DISCUSIÓN

Compara las ventajas y desventajas; no compartas datos privados.

Usa estas preguntas con tu equipo o la comunidad de propietarios del sitio. Comparte métodos y lecciones, pero nunca pegues credenciales, registros de clientes ni detalles de infraestructura no públicos.

  1. 01

    ¿Qué páginas de tu sitio parecen públicas pero en realidad varían por usuario, moneda, ubicación de inventario o elección de consentimiento, y cómo has prevenido una respuesta compartida insegura?

  2. 02

    ¿Qué evidencias conservas tras un cambio de regla CDN para que otro responsable pueda decir si una página lenta es un problema de origen, de política de caché o de liberación de activos?

  3. 03

    ¿Qué cambio de despliegue te obligaría a purgar hoy, y qué cambio de versionado de URL o modelo de contenido podría hacer esa purga más específica la próxima vez?

RECURSOS POPULARES / DE REFERENCIA

Consulta el material fuente.

web.devContent delivery networks (CDNs) ↗

Enfoque independiente de plataforma sobre entrega CDN, cacheo, purga, selección y compensaciones de rendimiento.

Revisado 2026-09-27
IETF / RFC EditorRFC 9111: HTTP Caching ↗

Reglas primarias de cacheo HTTP para frescura, validación, caches compartidos, private y s-maxage.

Revisado 2026-09-27
MDN Web DocsHTTP caching ↗

Guía práctica de Cache-Control para caches privadas y gestionadas.

Revisado 2026-09-27
Google CloudCache invalidation overview ↗

Orientación oficial sobre purga dirigida, incluyendo refill, límites de caché del navegador y riesgo de picos por misses.

Revisado 2026-09-27
Cloudflare DevelopersAuthenticated Origin Pulls (mTLS) ↗

Ejemplo de mTLS para que un origen pueda distinguir tráfico de la CDN de solicitudes directas.

Revisado 2026-09-27
OWASPTransport Layer Security Cheat Sheet ↗

Guía sobre protocolos TLS, certificados, pruebas de configuración y revisión de seguridad.

Revisado 2026-09-27
Chrome for DevelopersInspect network activity ↗

Flujo de trabajo en navegador para inspeccionar cabeceras, recargas completas, tiempos y comportamiento de caché.

Revisado 2026-09-27

Política de fuentes. Esta guía usa estándares primarios y documentación oficial cuando está disponible. Material específico de proveedores ilustra patrones de implementación, no capacidades universales ni respaldos. Verifica la configuración, precios, términos de soporte y requisitos de seguridad del proveedor contra la documentación actual antes de hacer un cambio en producción.

ACLARACIONES RÁPIDAS

Preguntas comunes.

¿Una CDN cacheará todo mi sitio automáticamente?

No. Una CDN puede reenviar tráfico no cacheado, y el comportamiento de caché depende de las cabeceras del origen y las reglas de la CDN. Empieza con activos públicos reutilizables y luego clasifica deliberadamente HTML y APIs. No asumas que una respuesta es segura para compartir solo porque se pueda alcanzar sin inicio de sesión.

¿Debo purgar la CDN cada vez que despliego?

Normalmente no para activos versionados. Una URL nueva permite que las nuevas páginas soliciten el nuevo archivo mientras los archivos antiguos en caché expiran naturalmente. Usa una purga estrecha para correcciones excepcionales, después de confirmar que el origen tiene el reemplazo correcto. La purga no puede eliminar archivos ya almacenados en las cachés del navegador de los visitantes.

¿Poner HTTPS en la CDN asegura también el origen?

No por sí solo. También debes cifrar y validar la conexión CDN→origen y restringir el acceso directo al origen. El control exacto varía según la CDN y la plataforma de hosting, así que prueba la ruta completa y obtén revisión de seguridad cualificada para cargas sensibles o reguladas.

Status Is UP Editorial Team · Uptime Enablement Editors

Revisado por Web Performance and Application Security Reviewer. Publicado 2026-09-27; actualizado 2026-09-30.