
STATUS IS UPWIKI DE OPTIMIZACIÓN WEB
23Fortalecer
Rendimiento y entrega / Fortalecer

Controla los scripts de terceros antes de que controlen tu página

Un sistema práctico para localizar scripts externos, demostrar su valor, cargarlos de forma segura, respetar el consentimiento, probar fallos y eliminar proveedores sin uso.

Controla los scripts de terceros antes de que controlen tu página — GUÍA VISUAL
LEER
8 minutos
FUENTES
7
REVALIDAR
2027-03-27
revisado
Líder de ingeniería de rendimiento con revisión de privacidad y seguridad de aplicaciones para integraciones sujetas a consentimiento o sensibles en seguridad
LA RESPUESTA BREVE

Empieza con la decisión.

Trata cada script de terceros como una dependencia con un responsable, beneficio, presupuesto, categoría de consentimiento y fecha de revisión. Construye un inventario único a partir de rastros del navegador, el gestor de etiquetas, complementos del CMS y el código. Registra dominios del proveedor, disparadores, datos expuestos y qué se rompe si el proveedor es lento o no está disponible. Elimina primero etiquetas duplicadas y código sin propietario.

Mantén el código no esencial fuera del camino de renderizado crítico, el trabajo del navegador necesario para mostrar la primera pantalla. Carga solo el código necesario para la primera tarea; retrasa widgets independientes hasta la interacción, preservando el orden de dependencias. Prueba los trayectos prioritarios con el consentimiento aceptado, rechazado y con dominios de proveedores bloqueados. El código que no puede fallar de forma segura necesita una alternativa, aislamiento o una implementación distinta.

GUÍA VISUAL

Ve el trabajo como un sistema.

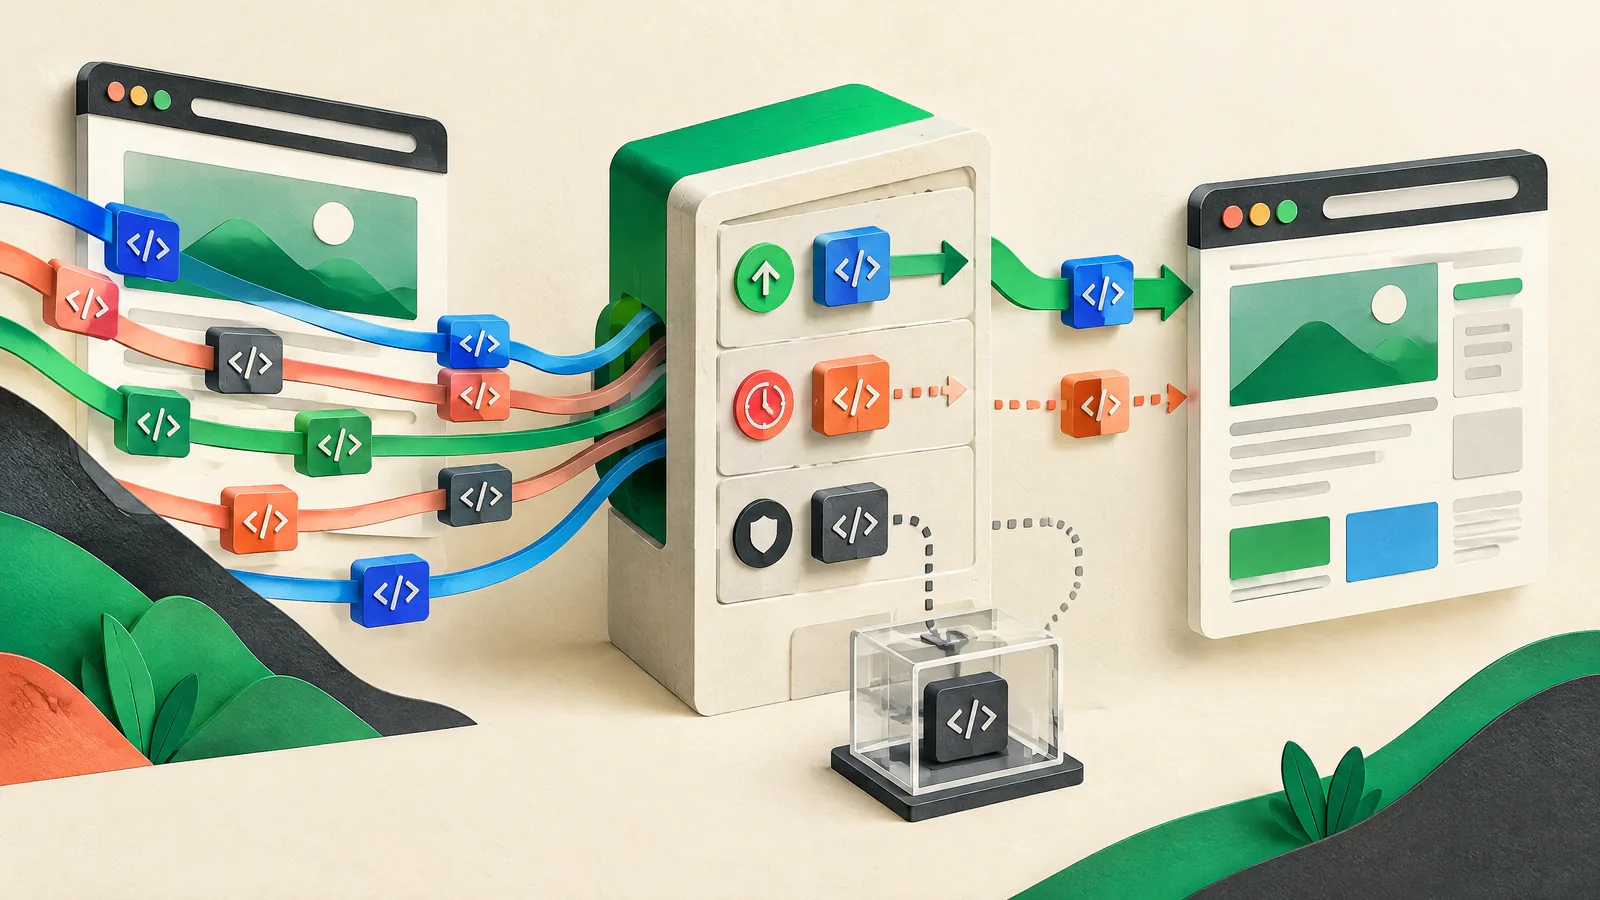
Usa este mapa para conectar las decisiones del artículo antes de actuar sobre tácticas individuales.

SIUFortalecer
01Construye un inventario único a partir de lo que carga el navegador
02Haz visibles las decisiones de conservar, eliminar y presupuestar
03Carga tarde solo cuando retrasar sea seguro
04Haz del consentimiento la puerta, no una ocurrencia tardía
01

Construye un inventario único a partir de lo que carga el navegador

Empieza con páginas representativas: inicio, landing, detalle, búsqueda, carrito, pago, cuenta y campañas. Registra visitas nuevas y de retorno en Chrome DevTools. Compara la evidencia del navegador con el gestor de etiquetas, los complementos del CMS y las dependencias del código; una única vista puede pasar por alto scripts inyectados.

Usa una fila por proveedor o integración, no solo por URL. Captura los dominios con los que se comunica y si puede añadir etiquetas. Asígnale un responsable de negocio que pueda defender el propósito y aprobar la retirada. Revisa después de campañas, cambios de proveedor, publicaciones de plantillas y rediseños.

Evidencia mínima

Guarda la página, el recorrido, dominios del proveedor, peticiones, tamaño transferido, trabajo en el hilo principal y condiciones de prueba. Un trazo en laboratorio es evidencia diagnóstica, no una promesa para cada visitante.

Registra la decisión

Incluye propósito, responsable, categoría de consentimiento, disparador, datos expuestos, orden de dependencias, fallback y fecha de revisión.

02

Haz visibles las decisiones de conservar, eliminar y presupuestar

Pregunta a cada responsable qué sería peor si la integración desapareciera. Si la respuesta es vaga, desactívala o elimínala. web.dev recomienda presupuestos, evitar funciones duplicadas y limpiar scripts redundantes.

Un presupuesto es una guía de equipo, no un umbral universal. Define límites por proveedor y por página para bytes, peticiones, tiempo en el hilo principal y tiempos de carga. Compara la línea base con el cambio. Exige al responsable que se mantenga dentro del margen, retire otro coste o obtenga una excepción con fecha de caducidad. Usa recorridos comparables y métricas centradas en el usuario.

Conservar

Conserva solo las dependencias con un propósito actual, coste y uso de datos aceptados por su responsable y una ruta de fallo aceptable.

Eliminar

Retira píxeles caducados, analíticas duplicadas, chat inactivo, experimentos sin uso y complementos abandonados mediante una publicación escalonada.

Excepción

Registra la razón, el coste, el aprobador, la acción compensatoria y la fecha de revisión.

03

Carga tarde solo cuando retrasar sea seguro

Elige el comportamiento de carga deliberadamente. Un script externo clásico sin async, defer o comportamiento de módulo se descarga y ejecuta antes de que continúe el parseo de HTML. Con async, la descarga se hace en paralelo pero la ejecución comienza cuando está listo, por lo que el orden no está garantizado. Con defer, los scripts clásicos externos se ejecutan después del parseo y en orden de documento, antes de DOMContentLoaded. Defer encaja con scripts ordenados; no es universal.

Para interfaces opcionales de chat, social, mapas, vídeo o recomendaciones, renderiza un marcador ligero y carga al proveedor después de un clic o cuando sea relevante. Este patrón de fachada comienza bajo tu control en lugar del incrustado completo. Preserva la interacción por teclado y reserva espacio. No difieras código necesario para calcular precio, iniciar sesión, procesar pago, proporcionar accesibilidad esencial o cumplir una obligación confirmada sin una alternativa revisada.

Elige el disparador

Carga inmediatamente solo para la dependencia de la primera tarea; usa post-parseo para código ordenado y triggers de interacción o visibilidad para incrustaciones opcionales.

Respeta el orden

No marques scripts interdependientes como async esperando que el orden se mantenga. Documenta y prueba la cadena publicada.

Evita window load

No relaciones la UI crítica con window load; las incrustaciones de terceros pueden retrasarlo incluso cuando se usa async o defer.

04

Haz del consentimiento la puerta, no una ocurrencia tardía

Clasifica cada proveedor con stakeholders de privacidad y legal que entiendan jurisdicciones y flujos de datos. Para una integración sujeta a consentimiento, establece el estado de consentimiento antes de que la etiqueta envíe datos relevantes. Google indica que su comando de consentimiento por defecto debería ejecutarse antes de los comandos de medición, y las actualizaciones deben seguir a un cambio de elección. Esta guía de producto no es asesoría legal.

Prueba la primera visita sin elección, con aceptación, con rechazo y con retirada. Revisa la interfaz y la red: un widget oculto no demuestra que no se haya enviado una petición o identificador. Si la plataforma de consentimiento se carga de forma asíncrona, prueba los tiempos. Persiste las elecciones adecuadamente y aplica los cambios en la página actual y en visitas futuras.

Documenta la clasificación

No confíes en la etiqueta del proveedor. Registra por qué la etiqueta es esencial, opcional o prohibida para una región o recorrido y obtén aprobación.

Verifica la retirada

Tras la retirada, confirma que las etiquetas no esenciales configuradas no se cargan ni envían datos y guarda la evidencia de prueba.

05

Reduce el radio de impacto del código que no controlas

OWASP identifica la pérdida de control sobre cambios en el cliente, la ejecución de código arbitrario en navegadores y la divulgación de datos sensibles como riesgos centrales. Limita el acceso a publicación de etiquetas, revisa HTML personalizado o funciones de código arbitrario y documenta los campos de data-layer permitidos. Los acuerdos con proveedores y una revisión de seguridad cualificada pueden ayudar para integraciones de alto riesgo; ninguno sustituye las pruebas.

Subresource Integrity, o SRI, permite que el navegador verifique un script frente a un hash criptográfico. Ayuda solo cuando un recurso puede fijarse y la entrega cross-origin soporta CORS; W3C dice que usar SRI sin CORS es un error lógico. Es poco adecuado para muchas URLs de proveedores que cambian. Un iframe sandbox puede reducir el acceso directo al DOM y a las cookies del host, pero requiere revisión especializada. Flujos de pago y sensibles en seguridad merecen una revisión cualificada.

Minimiza los datos

Pasa solo los campos documentados y necesarios para el propósito. No expongas secretos, datos de pago ni atributos de clientes innecesarios.

Conoce la limitación

SRI verifica bytes, no si el uso de datos o las solicitudes posteriores son apropiadas; el aislamiento no es una solución universal.

06

Ensaya la falla del proveedor antes de que la encuentren los clientes

Para cada proveedor retenido, bloquea sus dominios en un entorno de pruebas o con un bloqueador de peticiones del navegador y luego ejecuta el recorrido. También prueba respuestas lentas y una configuración del gestor de etiquetas sin la integración. Confirma que el contenido principal, la navegación, formularios, checkout y acceso a cuenta se comporten como se pretende. Esto expone suposiciones antes de la publicación.

Define la remediación antes de un incidente: quién puede deshabilitar la etiqueta, si se requiere una bandera o una publicación en el gestor de etiquetas, cómo hacer rollback y cómo verificar. SIU es optimización proactiva de disponibilidad y remediación: usa inventario, presupuestos, preflight y ensayos de rollback para reducir el riesgo de dependencias. SIU no puede controlar la infraestructura del proveedor, garantizar disponibilidad ni sustituir la revisión.

Define criterios de éxito

Declara qué sigue siendo usable sin el proveedor, qué puede degradarse, el fallback y el retraso máximo antes de desactivarlo.

Conserva pruebas de la publicación

Adjunta un trazo antes y después, resultado de consentimiento, resultado con proveedor bloqueado y propietario del rollback al registro del cambio.

ACCIÓN / VERIFICAR

Tu guía práctica de tareas.

  1. 01

    Captura el conjunto de dependencias

    Traza plantillas prioritarias y luego compara la evidencia del navegador con inventarios del gestor de etiquetas, CMS y código.

    VERIFICAR: Cada dominio de terceros enlaza con una fila del inventario o se investiga antes de la publicación.
  2. 02

    Asigna el responsable

    Nombra a la persona responsable del propósito, coste, uso de datos y renovación.

    VERIFICAR: Ninguna integración retenida carece de responsable, propósito o fecha de revisión.
  3. 03

    Elimina código redundante

    Planifica la retirada de analíticas duplicadas, píxeles caducados, experimentos inactivos y complementos sin uso.

    VERIFICAR: Los recorridos requeridos y la recopilación de informes se comprueban después de la retirada.
  4. 04

    Define presupuestos

    Fija límites por página y proveedor para peticiones, bytes, trabajo en el hilo principal y tiempo.

    VERIFICAR: El registro de la publicación compara el cambio con el margen y documenta cualquier excepción con caducidad.
  5. 05

    Valida carga y consentimiento

    Prueba el orden de dependencias, fallback, uso por teclado y elecciones de consentimiento.

    VERIFICAR: La inspección de red coincide con el comportamiento de carga y consentimiento aprobado.
  6. 06

    Revisa los límites

    Limita el acceso a publicación, documenta campos de datos y evalúa SRI o aislamiento solo cuando sus restricciones encajen.

    VERIFICAR: La integración tiene la revisión de seguridad o privacidad adecuada según su riesgo.
  7. 07

    Bloquea al proveedor

    Simula un proveedor no disponible o lento y ejecuta el recorrido esencial de extremo a extremo.

    VERIFICAR: Las tareas críticas cumplen los criterios de fallback, o el riesgo se rediseña o se acepta explícitamente.
  8. 08

    Ensaya la desactivación y el rollback

    Documenta la ruta autorizada para desactivar y volver a la configuración conocida-buena.

    VERIFICAR: Una persona nombrada ha probado los pasos en no producción y ha registrado el resultado.
TEMAS DE DISCUSIÓN

Compara las ventajas y desventajas; no compartas datos privados.

Usa estas preguntas con tu equipo o la comunidad de propietarios del sitio. Comparte métodos y lecciones, pero nunca pegues credenciales, registros de clientes ni detalles de infraestructura no públicos.

  1. 01

    ¿Qué integración de terceros en tu sitio tiene el beneficio medible más claro y qué evidencia hizo que esa decisión fuera fácil?

  2. 02

    ¿Qué fallback mantuvo útil un recorrido de cliente cuando un widget opcional, incrustación o proveedor de medición no estaba disponible?

  3. 03

    ¿Cómo deciden tus equipos de producto, marketing, privacidad e ingeniería cuándo debe expirar una excepción temporal de etiqueta?

RECURSOS POPULARES / DE REFERENCIA

Consulta el material fuente.

web.devLoad Third-Party JavaScript ↗

Guía de Google para encontrar recursos costosos, medir impacto, retrasar la carga y autoalojamiento.

Revisado 2026-09-27
web.devThird-party JavaScript performance ↗

Resumen de costes de red y renderizado de terceros, presupuestos y limpieza.

Revisado 2026-09-27
MDN Web Docsscript: The Script element ↗

Referencia sobre scripts clásicos, async, defer, módulos, integrity y errores.

Revisado 2026-09-27
OWASPThird Party JavaScript Management Cheat Sheet ↗

Guía de seguridad sobre riesgos de terceros, controles de etiquetas, sandboxing, integridad y exposición de datos.

Revisado 2026-09-27
Google for DevelopersSet up consent mode on websites ↗

Guía oficial de Google Tag para valores por defecto de consentimiento, actualizaciones, tiempos y persistencia.

Revisado 2026-09-27
W3CSubresource Integrity ↗

Especificación para metadatos de integridad de scripts y restricciones cross-origin.

Revisado 2026-09-27
Chrome for DevelopersPerformance features reference ↗

Cómo registrar trazas y distinguir eventos de primera y tercera parte.

Revisado 2026-09-27

Política de fuentes. Este artículo utiliza documentación pública primaria o autorizada leída directamente. Los recursos se seleccionan por detalles de implementación, no por fragmentos. La documentación de producto no determina obligaciones legales. Los enlaces internos y de SID son navegación, no evidencia.

ACLARACIONES RÁPIDAS

Preguntas comunes.

¿Debería usar async en todos los scripts de terceros?

No. Async elimina el bloqueo del parser durante la descarga pero no garantiza el orden y puede interrumpir el renderizado. Úsalo para scripts independientes; usa defer para scripts clásicos ordenados e triggers de interacción para incrustaciones opcionales.

¿Podemos autoalojar el JavaScript del proveedor para hacerlo más fiable?

No automáticamente. Puede aumentar el control sobre el cache y la entrega, pero te hace responsable de compatibilidad y actualizaciones de seguridad. Confirma los términos del proveedor, la propiedad del parcheo y las pruebas de regresión primero.

¿Hace SRI que un script de proveedor sea seguro?

No. SRI puede verificar bytes esperados cuando la entrega lo soporta. No evalúa el comportamiento previsto, la recolección de datos o la actividad de red posterior, y es impráctico para muchos scripts que cambian con frecuencia.

Status Is UP Editorial Team · Editores de Habilitación de Disponibilidad (Uptime Enablement Editors)

Revisado por Líder de ingeniería de rendimiento con revisión de privacidad y seguridad de aplicaciones para integraciones sujetas a consentimiento o sensibles en seguridad. Publicado 2026-09-27; actualizado 2026-09-30.