
STATUS IS UPWEB SİTESİ OPTİMİZASYONU VİKİSİ
21Güçlendir
Performans ve teslimat / Güçlendir

Web sitesi sahipleri için CDN (İçerik Dağıtım Ağı) rehberi

Önbellekleme, güvenlik veya yayın hatalarını düzeltmeyi zorlaştırmadan içerik dağıtım ağı (CDN) kullanmanın pratik, sağlayıcıdan bağımsız yolu.

Web sitesi sahipleri için CDN (İçerik Dağıtım Ağı) rehberi — GÖRSEL REHBER
OKU
8 dakika
KAYNAKLAR
7
YENİDEN DOĞRULA
2027-03-27
gözden geçirildi
Web Performance and Application Security Reviewer
KISA CEVAP

Kararla başlayın.

Bir içerik dağıtım ağı (CDN), ziyaretçiler ile orijin sunucunuz arasında dağıtılmış bir katmandır. Tekrar kullanılabilir dosya ve yanıtları yakın bir önbellekten sunarak orijine giden yolu kısaltabilir ve orijindeki işi azaltır. Kazanç otomatik değildir: paylaşılabilecek içeriği tanımlayın, orijini koruyun ve yayın yolunu test edin.

Kesintisiz çalışma süresini proaktif optimize etmek için en çok orijin işi yaratan sayfalar ve varlıklarla başlayın, ardından gerçek ziyaretçi yolunu doğruladıktan sonra trafiği genişletin. Önbellek yapılandırmasını, TLS'i ve orijin erişimini tek bir teslimat temel düzeyi olarak ele alın. Bu, kötü kurallar veya eski yayınların düzeltilmesini kolaylaştırır. Bir CDN gecikmeyi ve orijin yükünü azaltabilir, fakat hatalı bir yanıtı, kullanılamayan bir orijini veya güvensiz bir önbellek kuralını düzeltemez.

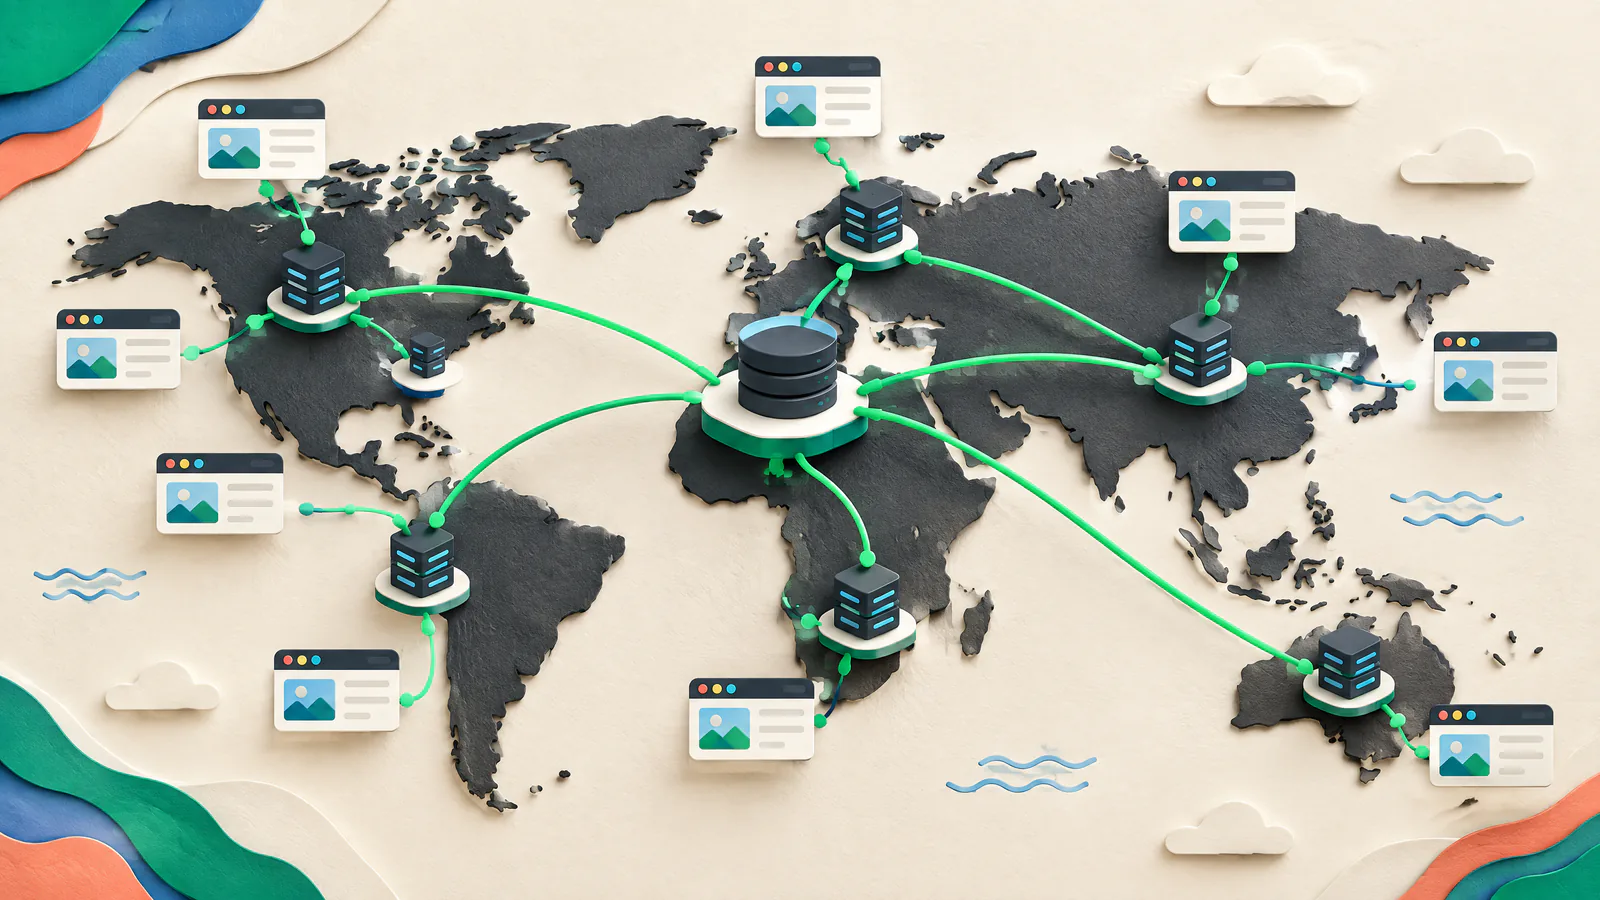
GÖRSEL REHBER

Çalışmayı bir sistem olarak görün.

Bireysel taktiklere geçmeden önce makaledeki kararları bağlamak için bu haritayı kullanın.

SIUGüçlendir
01CDN'in neyi teslim etmesi gerektiğine karar verin
02İçerik davranışına göre önbellek politikasını belirleyin
03İnvalidasyonu (purge) istisna yapın, yayın planı yapmayın
04Orijini teslimat katmanının arkasında tutun
01

CDN'in neyi teslim etmesi gerektiğine karar verin

Envanterle başlayın. Görseller, stylesheet'ler, script'ler, fontlar ve indirmeler gibi sürümlenmiş varlıkları HTML, API'ler, hesap sayfaları, ödeme ve yönetimden ayırın. CDNs genellikle isteğe bağlı olarak bir önbellek doldurur: ilk istek orijine ulaşabilirken, daha sonra gelen eşleşen istekler kenardan servis edilebilir. Yakın bir edge ile bir önbellek vuruşu farklı faydalardır.

Origin

Her yol için yanıt veren hostu, uygulamayı, depolama bucket'ını veya yük dengeleyiciyi kaydedin; bu, bir önbellek miss durumunda cevap vermelidir.

Önbelleklenebilir genel içerik

Her ziyaretçi için aynı olan ve belirtilen ömrü dolana kadar güvenle erişilebilir kalan varlıklardan başlayın.

Özel veya hassas içerik

Nitelikli bir mühendisin ayırma tasarımını ve testini yapmadıkça kişiselleştirilmiş panoları, oturum bağlı sayfaları veya müşteri verilerini paylaşmayın.

02

İçerik davranışına göre önbellek politikasını belirleyin

HTTP yanıt başlıkları önbellek davranışını ifade eder. Cache-Control, bir yanıtın saklanıp saklanamayacağını ve ne kadar süre taze kaldığını söyler; TTL (time to live) bu tazelik dönemidir. Bir tarayıcı özel bir önbellektir, bir CDN ise genellikle paylaşılan bir önbellektir. Açık başlıklar kullanın. HTTP standardı, paylaşılan önbellek ömrünü max-age'den ayrı olarak s-maxage ile ayarlamaya izin verir.

Sürümlenmiş varlıklar

İçerik değiştiğinde yeni bir URL yayınlayın; örneğin içerik-hash'li dosya adı kullanın ve değişmez sürüme uzun, belgelenmiş bir ömür verin.

HTML ve değişen veriler

Eski içeriğin maliyetine göre kısa bir ömür veya doğrulama davranışı seçin; fiyatlar, stok veya hesap durumu için bir varlık kuralını yeniden kullanmayın.

Kişiselleştirme

Bir kullanıcıya yönelik yanıtlar için 'private' kullanın. Sadece bir çerez olması, yanıtı paylaşılan bir önbellek için güvenli yapmaz.

03

İnvalidasyonu (purge) istisna yapın, yayın planı yapmayın

Invalidasyon veya temizleme, yönetilen bir CDN'e normal sona ermeden önce seçili saklanan nesneleri düşürmesini söyler. Düzeltmeler için kullanın, her dağıtım için değil. Purge etmeden önce orijinin zaten yerine döndürdüğünü doğrulayın; aksi halde yeniden dolum kötü yanıtı koruyabilir. Tarayıcı önbellekleri CDN'in purge kontrolünün dışındadır, bu yüzden değişen dosyalar için URL sürümlendirme güvenilir kalır.

Dar hedefleyin

Tüm site temizliği yerine belirli bir yol, sürüm grubu veya sağlayıcı tarafından desteklenen bir önbellek etiketi tercih edin; geniş misses orijini aniden yükleyebilir.

Yayılma sınırlarını bilin

Dağıtılmış bir purge her kenara aynı anda ulaşmayabilir. Sağlayıcının tamamlanma semantiğini kontrol edin ve temsilci bir URL'i test edin.

Bir yayın kaydı tutun

Eski ve yeni URL'yi, önbellek kuralını, purge kapsamını, beklenen sonucu ve geri alma adımını kaydedin.

04

Orijini teslimat katmanının arkasında tutun

Doğrudan orijin erişimi CDN önbelleklemesini ve kenar kontrollerini atlayabilir. Orijini, sadece CDN'nin ve amaçlanan yolların ulaşabileceği şekilde kısıtlayın. Yığınınıza bağlı olarak, bulut-orijin erişim kontrolleri, belgelenmiş CDN çıkış aralıklarına sahip güvenlik duvarı kuralları, özel ağlama, imzalı orijin istekleri veya her iki tarafın sertifikalarla kimlik doğruladığı mutual TLS (mTLS) kullanın.

Doğrudan erişimi doğrulayın

Yetkili bir test konumundan, orijinin genel istekleri reddettiğini ve CDN host adının çalıştığını doğrulayın.

İstisna yolunu koruyun

Sağlık kontrollerini, dağıtım araçlarını ve dahili erişimi geniş bir genel kural yerine kimlik ve ağ ile kapsamlandırın.

Sağlayıcı farklılıklarını hesaba katın

Orijin kimlik doğrulaması CDN ve orijin arasında farklılık gösterir. Güncel sağlayıcı kurulum rehberliğini ve güvenlik incelemesini kullanın.

05

TLS'i iki bağlantı olarak ele alın

Kenardaki HTTPS, ziyaretçi ile CDN arasındaki bağlantıyı korur, ancak CDN ile orijin arasındaki bağlantının da korunması gerekir. Her iki bacağı da şifrelemeyi gerektirin, CDN modu için orijin sertifikasını doğrulayın ve host adı ile yenileme sahipliğini atayın. OWASP varsayılan olarak TLS 1.3'ü önerir ve uyumluluk için TLS 1.2'yi kabul eder; TLS 1.0 ve 1.1'in devre dışı bırakılması gerektiğini söyler. Düzenlenen veri, ödeme akışları veya sıra dışı istemci uyumluluğu için nitelikli inceleme alın.

Sertifika sahipliği

Kenardaki ve orijindeki sertifika sahiplerini, yenileme yollarını ve arıza yanıtını listeleyin.

Yönlendirme davranışı

HTTP-to-HTTPS, canonical-host ve derin bağlantı (deep-link) yönlendirmelerini döngü veya kaybolan yollar açısından test edin.

Hassas yanıtlar

Şifreleme, bir yanıtı önbelleğe almak için güvenli yapmaz; kimlik doğrulanmış, kişisel ve ödemeye yakın sayfalar için önbellek kurallarını ayrı ayarlayın.

06

Trafiği değiştirmeden önce gerçek teslim yolunu test edin

Bir staging host adı veya dar bir üretim yoluyla başlayın, ardından CDN host adını test edin, sadece orijini değil. Chrome DevTools Network istek durumunu, etki alanını, zamanlamayı, boyutu ve başlıkları gösterir. İlk ziyaretin yaklaşıklaması için boş-önbellek (empty-cache) hard reload testi yapın, sonra tekrar ziyareti yeniden kullanım için inceleyin. Sadece daha hızlı görünen bir sayfaya değil, beklenen başlıklar ve içeriğe göre karşılaştırma yapın. Kitle coğrafi olarak dağılmışsa temsilci bölgelerden tekrarlayın.

Başlık kontrolleri

Cache-Control ve sağlayıcıya ait cache-status başlıklarını inceleyin. Genel varlıkların yeniden kullanıldığını ve hassas sayfaların beklenmedik şekilde paylaşılmadığını doğrulayın.

Hata kontrolleri

Bir miss, eski içeriğin düzeltilmesi, orijin hatası ve bir varlık veya yolun geri alınmasını geniş lansmandan önce deneyin.

Kanıt

Test edilen URL'leri, başlık yakalamalarını, yol-kural sürümünü ve değişiklik kaydı ile önce-sonra zamanlamalarını saklayın.

07

İşletme ihtiyaçlarına göre bir CDN seçin, sonra kanıtlayın

Bir CDN'i sadece varış noktası sayısına veya genel bir hız iddiasına göre seçmeyin. Performans coğrafya, zaman, trafik dağılımı, yönlendirme ve önbellek vuruş oranıyla değişir. Temsilci yollar, varlıklar ve bölgeler üzerinde adayları karşılaştırın. Her birinin ihtiyaç duyduğunuz önbellek kontrollerini, hedeflenmiş invalidasyonu, orijin kısıtlamasını, sertifika iş akışını, logları, erişim rollerini, fiyatlandırmayı, desteği ve değişiklik sürecini destekleyip desteklemediğini sorun.

Eşdeğerlik testi yapın

Adaylar için aynı önbellek başlıklarını, orijin davranışını ve sayfaları kullanın; ilk ziyaret ve tekrar ziyaret sonuçlarını ayrı kaydedin.

Hata yolunun maliyetini hesaplayın

İstek, transfer, invalidasyon, kayıt ve destek maliyetlerini, ayrıca bir önbellek-miss patlamasını gözden geçirin. Fiyatlandırma ve kontroller plana göre değişir.

Değişim için tasarlayın

Kritik yolları kapsamadan önce dışa aktarılabilir yapılandırma, en az ayrıcalık, test edilmiş geri alma ve net sahiplik talep edin.

EYLEM / DOĞRULA

Pratik yapılacaklar rehberiniz.

  1. 01

    İstek yollarını eşleyin

    Genel varlıkları, HTML'i, API'leri, kimlik doğrulamayı gerektiren sayfaları, orijin hostlarını ve sahiplerini listeleyin.

    DOĞRULA: Bir gözden geçirici paylaşılacak ve paylaşılmayacak yolları tanımlayabilir.
  2. 02

    Açık önbellek kuralları yazın

    Rota grubuna göre Cache-Control ayarlayın; kişiselleştirilmiş yanıtlar için private işlemini dahil edin.

    DOĞRULA: Temsilci başlıklar yazılı politikayla eşleşir.
  3. 03

    Değiştirilebilir varlıkları sürümlendirin

    Her içerik değişikliğinin parçası olarak yeni bir varlık URL'si yapın.

    DOĞRULA: Bir dağıtım yeni dosya adını yüklerken rutin geniş bir purge gerekmez.
  4. 04

    Purge prosedürünü tanımlayın

    Dar invalidasyonlara izin verin ve orijin kontrolü ile geri alma eylemini kaydedin.

    DOĞRULA: Düşük riskli bir test bir nesneyi kaldırır ve yerine konduğunu doğrular.
  5. 05

    Orijin erişimini kısıtlayın

    Sadece CDN trafiğini ve belgelenmiş dahili istisnaları kabul edin.

    DOĞRULA: Doğrudan genel orijin erişimi başarısız olurken CDN teslimi başarılıdır.
  6. 06

    Her iki TLS bacağını sertleştirin

    Kenar ve orijin sertifikalarını, şifrelemeyi, host adı kapsamını, yenilemeleri ve protokol politikasını kontrol edin.

    DOĞRULA: Genişletmeden önce TLS ve CDN-orijin kontrolleri geçer.
  7. 07

    İlk ve tekrar ziyaretleri test edin

    Çekirdek sayfalar ve varlıklar için hard reload ve tekrar isteğini inceleyin.

    DOĞRULA: Başlıklar, içerik ve zamanlama önbellek planıyla eşleşir.
  8. 08

    Geri alma hazırlayın

    Önceki yol, orijin ve önbellek yapılandırmasını bir sahibi ve geri yükleme prosedürü ile saklayın.

    DOĞRULA: Ekip, önceki davranışı geri getiren kesin değişikliği söyleyebilir.
TARTIŞMA KONULARI

Ödünleri karşılaştırın, özel verileri paylaşmayın.

Bu başlıkları ekibiniz veya site sahipleri topluluğuyla kullanın. Yöntemleri ve çıkarılan dersleri paylaşın; ancak kimlik bilgilerini, müşteri kayıtlarını veya kamuya açık olmayan altyapı detaylarını asla paylaşmayın.

  1. 01

    Sitenizde halka açık görünen ancak aslında kullanıcıya, para birimine, stok lokasyonuna veya onay seçimine göre değişen hangi sayfalar var ve güvensiz bir paylaşılan yanıtı nasıl engellediniz?

  2. 02

    Bir CDN kural değişikliğinden sonra başka bir sahibin yavaş bir sayfanın orijin sorunu mu, önbellek-politikası mı yoksa varlık-yayını mı olduğunu söyleyebilmesi için hangi kanıtları saklıyorsunuz?

  3. 03

    Hangi yayın değişikliği bugün sizi purge yapmaya zorlar ve bir sonraki sefer purge kapsamını nasıl daraltabilecek URL-sürümlendirme veya içerik-modeli değişikliği yapabilirsiniz?

POPÜLER / YETKİLİ KAYNAKLAR

Kaynak materyalini açın.

web.devContent delivery networks (CDNs) ↗

Sağlayıcıdan bağımsız CDN teslimatı, önbellekleme, purge, seçim ve performans takasları.

İncelendi 2026-09-27
IETF / RFC EditorRFC 9111: HTTP Caching ↗

Tazelik, doğrulama, paylaşılan önbellekler, private ve s-maxage için birincil HTTP önbellekleme kuralları.

İncelendi 2026-09-27
MDN Web DocsHTTP caching ↗

Özel ve yönetilen önbellekler için pratik cache-control rehberliği.

İncelendi 2026-09-27
Google CloudCache invalidation overview ↗

Targeted-purge (hedefli temizleme) rehberliğinin resmi örneği; refill, tarayıcı önbelleği sınırlamaları ve miss-patlama riskini içerir.

İncelendi 2026-09-27
Cloudflare DevelopersAuthenticated Origin Pulls (mTLS) ↗

Bir orijinin CDN trafiğini doğrudan isteklerden ayırt edebilmesi için mTLS örneği.

İncelendi 2026-09-27
OWASPTransport Layer Security Cheat Sheet ↗

TLS protokolü, sertifika, yapılandırma testi ve güvenlik inceleme rehberliği.

İncelendi 2026-09-27
Chrome for DevelopersInspect network activity ↗

Başlıkları, hard reload'ları, zamanlamayı ve önbellek davranışını incelemek için tarayıcı iş akışı.

İncelendi 2026-09-27

Kaynak politikası. Bu rehber mevcut olduğunda birincil standartları ve resmi belgeleri kullanır. Sağlayıcıya özgü materyaller uygulama örüntülerini gösterir, evrensel kabiliyetler veya onaylar anlamına gelmez. Üretim değişikliği yapmadan önce satıcı ayarlarını, fiyatları, destek koşullarını ve güvenlik gereksinimlerini güncel belgelerle yeniden kontrol edin.

HIZLI AÇIKLAMALAR

Yaygın sorular.

Bir CDN tüm web sitemi otomatik olarak önbelleğe alır mı?

Hayır. Bir CDN önbelleğe alınmamış trafiği iletebilir ve önbellek davranışı orijin başlıkları ve CDN kurallarına bağlıdır. Genel, yeniden kullanılabilir varlıklarla başlayın, sonra HTML ve API'leri kasıtlı olarak sınıflandırın. Bir yanıtın oturum açma olmadan erişilebilir olması, paylaşılmaya uygun olduğu anlamına gelmez.

Her dağıtımdan sonra CDN'i purge etmeli miyim?

Genellikle sürümlenmiş varlıklar için hayır. Yeni bir URL, yeni sayfaların yeni dosyayı talep etmesini sağlar; eski önbelleklenmiş dosyalar doğal olarak süresi dolabilir. Düzeltmeler için dar bir purge kullanın ve orijinin doğru yerine koyduğunu doğrulayın. Purge, ziyaretçi tarayıcı önbelleklerinde zaten saklanan dosyaları kaldıramaz.

CDN'de HTTPS kullanmak orijini de güvenli kılar mı?

Tek başına hayır. CDN-orijin bağlantısını da şifrelemeli ve doğrulamalısınız ve doğrudan orijin erişimini kısıtlamalısınız. Kesin kontrol CDN ve barındırma platformuna göre değişir; tam yolu test edin ve hassas veya düzenlenen iş yükleri için nitelikli güvenlik incelemesi alın.

Status Is UP Editorial Team · Uptime Enablement Editors

Web Performance and Application Security Reviewer tarafından incelendi. Yayınlandı 2026-09-27; güncellendi 2026-09-30.