
STATUS IS UPВИКИ ПО ОПТИМИЗАЦИИ САЙТОВ
21Укрепить
Производительность и доставка / Укрепить

Руководство по CDN для владельцев сайтов

Практический, независимый от вендора подход к использованию сети доставки контента, который не усложняет исправление ошибок в кэшировании, безопасности или релизах.

Руководство по CDN для владельцев сайтов — ВИЗУАЛЬНОЕ РУКОВОДСТВО
ЧИТАТЬ
8 мин
ИСТОЧНИКИ
7
ПОВТОРНО ПРОВЕРИТЬ
2027-03-27
проверено
Рецензент по производительности веба и безопасности приложений
КРАТКИЙ ОТВЕТ

Начните с решения.

Сеть доставки контента (CDN) — это распределённый уровень между посетителями и вашим origin-сервером. Она может отдавать повторно используемые файлы и ответы из ближайшего кэша, сокращая путь до origin и уменьшая нагрузку там. Выигрыш не гарантирован автоматически: определите, что можно шарить, защитите origin и протестируйте путь публикации.

Для проактивной оптимизации доступности начните со страниц и ресурсов, которые создают наибольшую работу на origin, затем проверьте реальный путь посетителя прежде чем расширять трафик. Рассматривайте конфигурацию кэша, TLS и доступ к origin как единую базовую установку. Это упрощает исправление плохих правил или устаревших релизов. CDN может снизить задержку и нагрузку на origin, но он не исправит некорректный ответ, недоступный origin или небезопасное правило кэша.

ВИЗУАЛЬНОЕ РУКОВОДСТВО

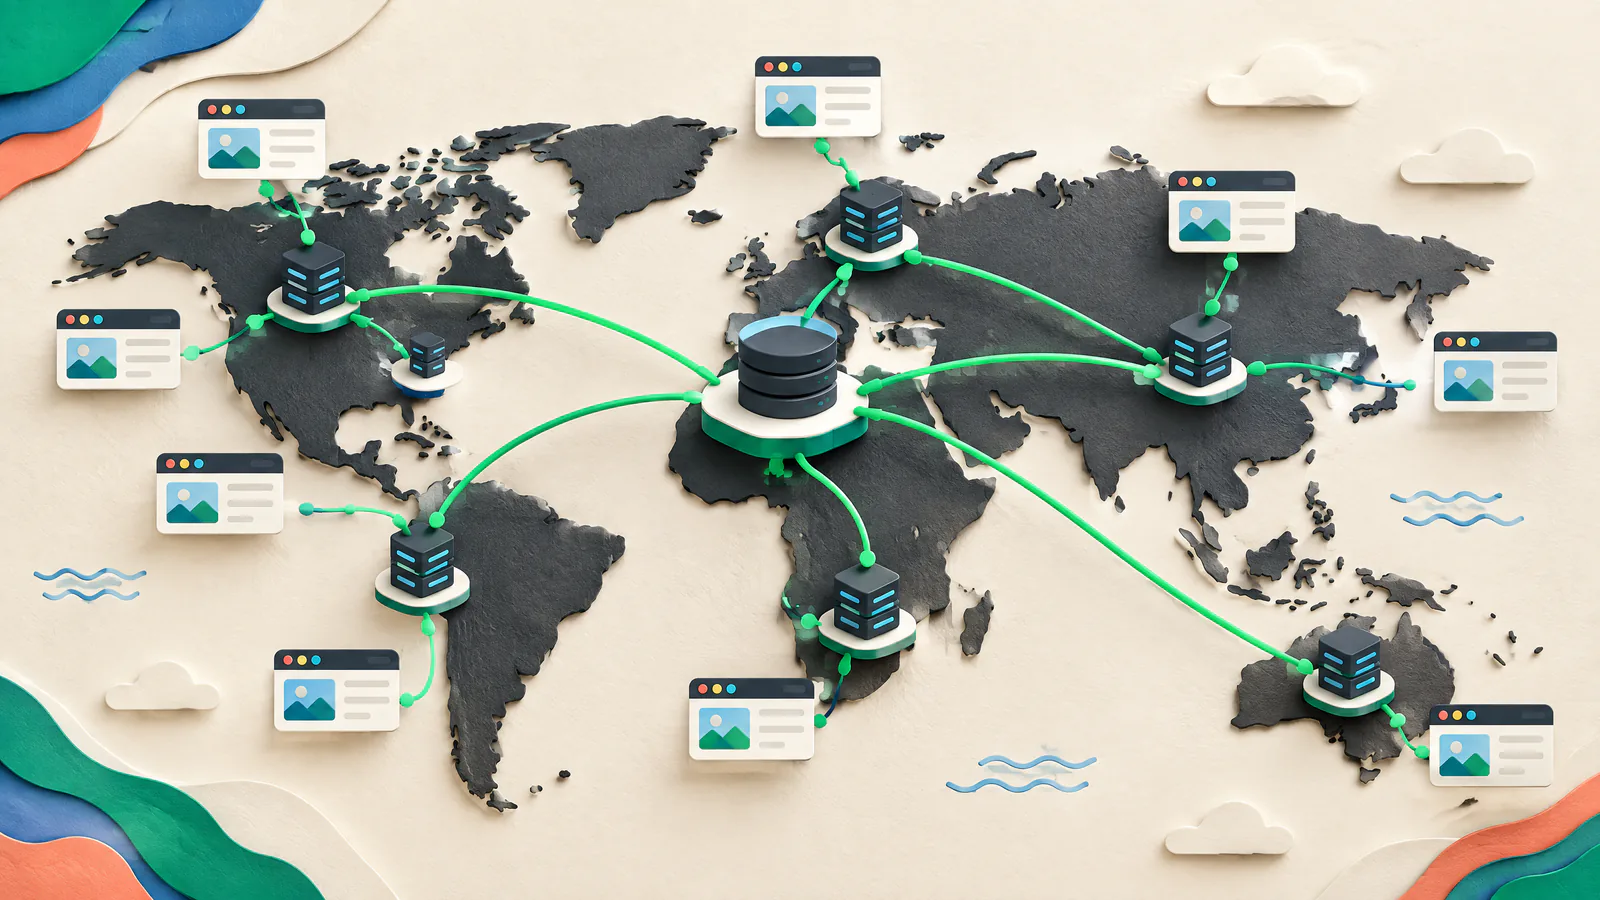
Видеть работу как систему.

Используйте эту карту, чтобы связать решения из статьи, прежде чем применять отдельные тактики.

SIUУкрепить
01Решите, что должен доставлять CDN
02Установите политику кэша по поведению контента
03Сделайте инвалидацию исключением, а не планом релиза
04Держите origin за слоем доставки
01

Решите, что должен доставлять CDN

Начните с инвентаризации. Разделите версионированные ресурсы — изображения, стили, скрипты, шрифты и загрузки — от HTML, API, страниц аккаунтов, оформления заказа и администрирования. CDN часто наполняют кэш по запросу: первый запрос может дойти до origin, а последующие совпадающие запросы будут обслуживаться на edge. Близость edge и попадание в кэш — разные преимущества.

Origin

Зафиксируйте хост, приложение, бакет хранения или балансировщик нагрузки, который отвечает за каждый путь; он должен отвечать при кэш-миссе.

Кэшируемый публичный контент

Начните с ресурсов, одинаковых для всех посетителей, которые безопасно доступны до истечения их заявленного срока жизни.

Приватный или чувствительный контент

Не шарьте персонализированные панели управления, страницы, привязанные к сессии, или данные клиентов, если только квалифицированный инженер не спроектировал и не протестировал разделение.

02

Установите политику кэша по поведению контента

HTTP-ответы выражают поведение кэша. Cache-Control определяет, можно ли хранить ответ и как долго он остаётся «свежим»; время жизни (TTL) — это период свежести. Браузер — это приватный кэш, тогда как CDN обычно является общим. Используйте явные заголовки. HTTP-стандарт позволяет задавать s-maxage для отдельного срока жизни для общих кэшей отдельно от max-age.

Версионированные ресурсы

Публикуйте новый URL при изменении контента, например имя файла с хешем содержимого, и дайте неизменяемой версии долгий документированный срок жизни.

HTML и изменяющиеся данные

Выбирайте короткий срок жизни или поведение валидации, исходя из стоимости устаревшего контента; не применяйте правило для ресурсов к ценам, запасам или состоянию аккаунта.

Персонализация

Используйте private для ответов, предназначенных для одного пользователя. Сам по себе cookie не делает ответ безопасным для общего кэша.

03

Сделайте инвалидацию исключением, а не планом релиза

Инвалидация, или очистка (purge), инструктирует управляемый CDN удалить выбранные объекты из хранения до нормального истечения. Используйте её для исправлений, а не для каждого деплоя. Подтвердите, что origin уже возвращает замену перед очисткой; иначе refill может снова заполнить кэш плохим ответом. Браузерные кэши находятся вне контроля очистки CDN, поэтому версионирование URL остаётся надежным для изменяющихся файлов.

Таргетируйте узко

Предпочитайте конкретный путь, группу релизов или поддерживаемый провайдером тег кэша вместо очистки всего сайта; широкая очистка может внезапно нагрузить origin.

Знайте пределы распространения

Распределённая очистка может достигать не всех edge одновременно. Проверьте семантику завершения у провайдера и протестируйте представительный URL.

Ведите запись релиза

Записывайте старый и новый URL, правило кэша, область очистки, ожидаемый результат и шаги отката.

04

Держите origin за слоем доставки

Прямой доступ к origin может обходить кэш CDN и элементы контроля на edge. Ограничьте его так, чтобы только CDN и преднамеренные пути могли до него добраться. В зависимости от стека используйте доступ к origin через облачный контролируемый доступ, правила файрвола с задокументированными диапазонами исходящего трафика CDN, частные сети, подписанные запросы к origin или взаимную TLS-аутентификацию (mTLS), где обе стороны аутентифицируют друг друга сертификатами.

Проверьте прямой доступ

Из авторизованного тестового местоположения подтвердите, что origin отвергает публичные запросы, в то время как CDN-хостнейм работает.

Защитите исключительные пути

Ограничьте health checks, инструменты деплоя и внутренний доступ по идентификации и сети, а не широким публичным правилам.

Учтите различия провайдеров

Аутентификация origin различается у CDN и у origin-платформ. Используйте актуальные инструкции провайдера и проведите обзор безопасности.

05

Рассматривайте TLS как два соединения

HTTPS на edge защищает соединение посетитель→CDN, но соединение CDN→origin тоже нуждается в защите. Требуйте шифрования на обоих участках, валидируйте сертификат origin в выбранном режиме CDN и назначьте ответственность за hostname и продление сертификатов. OWASP рекомендует TLS 1.3 по умолчанию и допускает TLS 1.2 для совместимости; TLS 1.0 и 1.1 следует отключить. Для регламентированных данных, платежей или необычной совместимости клиентов получите квалифицированный обзор.

Владение сертификатами

Перечислите владельцев сертификатов edge и origin, пути продления и поведение при сбое.

Поведение переадресации

Протестируйте HTTP→HTTPS, канонический хост и глубокие редиректы на предмет циклов или потери путей.

Чувствительные ответы

Шифрование не делает ответ безопасным для кэширования; задавайте правила кэша отдельно для аутентифицированных, персональных и связанных с оплатой страниц.

06

Тестируйте реальный путь доставки до изменения трафика

Начните с hostname в staging или с узкого производственного пути, затем тестируйте CDN-хостнейм, а не только origin. Chrome DevTools Network показывает статус запроса, домен, тайминги, размер и заголовки. Выполните жёсткую перезагрузку с пустым кэшем, чтобы приблизить первый визит, затем повторный визит, чтобы проверить повторное использование. Сравнивайте ожидаемые заголовки и содержимое, а не только визуально более быструю страницу. Повторяйте тесты из репрезентативных регионов, если аудитория распределена географически.

Проверки заголовков

Инспектируйте Cache-Control и провайдерские заголовки cache-status. Подтвердите повторное использование публичных ресурсов и отсутствие неожиданного шаринга для чувствительных страниц.

Проверки отказов

Пропустите сценарии miss, исправления устаревшего контента, ошибки origin и откат одного ресурса или маршрута до широкого запуска.

Доказательства

Сохраняйте протестированные URL, снимки заголовков, версию правил маршрута и метрики до и после вместе с записью изменения.

07

Выбирайте CDN по операционным потребностям, затем докажите это

Не выбирайте CDN только по числу точек присутствия или общей заявке о скорости. Производительность зависит от географии, времени, распределения трафика, маршрутизации и доли попаданий в кэш. Сравнивайте кандидатов по репрезентативным маршрутам, ресурсам и регионам. Спросите, поддерживает ли каждый нужные вам контролы кэша, целевую инвалидацию, ограничение origin, рабочий процесс сертификатов, логи, роли доступа, ценообразование, поддержку и процесс изменений.

Проведите тест эквивалентности

Используйте идентичные заголовки кэша, поведение origin и страницы для кандидатов; фиксируйте результаты для первого визита и повторного визита отдельно.

Оцените путь отказа с точки зрения цены

Просмотрите расходы на запросы, передачу, инвалидацию, логирование и поддержку, плюс всплеск из-за кэш-миссов. Цены и контролы различаются по тарифам.

Проектируйте для изменений

Требуйте экспортируемой конфигурации, принципа наименьших привилегий, протестированного отката и чёткой ответственности до покрытия критических маршрутов.

ДЕЙСТВИЕ / ПРОВЕРКА

Практический чек‑лист

  1. 01

    Смэппить пути запросов

    Перечислите публичные ресурсы, HTML, API, аутентифицированные страницы, origin-хосты и владельцев.

    ПРОВЕРИТЬ: Ревьюер может определить шаримые и не-шаримые пути.
  2. 02

    Написать явные правила кэша

    Задайте Cache-Control для группы маршрутов, включая private-обработку для персонализированных ответов.

    ПРОВЕРИТЬ: Представительные заголовки соответствуют задокументированной политике.
  3. 03

    Версионировать изменяемые ресурсы

    Создавайте новый URL ресурса при каждом изменении контента.

    ПРОВЕРИТЬ: Деплой подтягивает новый filename без рутинной широкой очистки.
  4. 04

    Определить процедуру очистки (purge)

    Авторизуйте узкие инвалидации и зафиксируйте проверку origin и шаги отката.

    ПРОВЕРИТЬ: Низко-рискованный тест удаляет один объект и подтверждает его замену.
  5. 05

    Ограничить доступ к origin

    Принимать трафик только от CDN и задокументированные внутренние исключения.

    ПРОВЕРИТЬ: Прямой публичный доступ к origin не работает, а доставка через CDN — успешна.
  6. 06

    Усилить оба TLS-участка

    Проверить сертификаты edge и origin, шифрование, покрытие по hostname, продления и политику протоколов.

    ПРОВЕРИТЬ: TLS и проверки соединения CDN→origin проходят до расширения.
  7. 07

    Тестировать первый и повторный визиты

    Проверять жёсткую перезагрузку и повторный запрос для ключевых страниц и ресурсов.

    ПРОВЕРИТЬ: Заголовки, содержимое и тайминги соответствуют плану кэша.
  8. 08

    Подготовить откат

    Хранить предыдущие маршрут, origin и конфигурацию кэша с владельцем и процедурой восстановления.

    ПРОВЕРИТЬ: Команда может указать точное изменение, которое восстанавливает прежнее поведение.
ВОПРОСЫ ДЛЯ ОБСУЖДЕНИЯ

Сравнивайте компромиссы, а не приватные данные.

Используйте эти вопросы с вашей командой или сообществом владельцев сайтов. Делитесь методами и уроками, но никогда не вставляйте учётные данные, данные клиентов или непубличные детали инфраструктуры.

  1. 01

    Какие страницы на вашем сайте кажутся публичными, но на самом деле меняются по пользователю, валюте, местоположению запасов или выбору согласия, и как вы предотвратили небезопасный общий ответ?

  2. 02

    Какие доказательства вы храните после изменения правила CDN, чтобы другой владелец мог понять, медленная страница — это проблема origin, политика кэша или выпуск ресурса?

  3. 03

    Какое изменение в релизе заставило бы вас очистить кэш сегодня, и какое версионирование URL или изменение модели контента могло бы сделать эту очистку уже узкой в следующий раз?

ПОПУЛЯРНЫЕ / АВТОРИТЕТНЫЕ РЕСУРСЫ

Откройте исходные материалы.

web.devContent delivery networks (CDNs) ↗

Нейтральное относительно платформ руководство по доставке через CDN, кэшированию, очисткам, выбору и компромиссам по производительности.

Проверено 2026-09-27
IETF / RFC EditorRFC 9111: HTTP Caching ↗

Основные правила HTTP-кэширования для свежести, валидации, общих кэшей, private и s-maxage.

Проверено 2026-09-27
MDN Web DocsHTTP caching ↗

Практические рекомендации по Cache-Control для приватных и управляемых кэшей.

Проверено 2026-09-27
Google CloudCache invalidation overview ↗

Официальные рекомендации по целевой очистке, включая refill, ограничения браузерного кэша и риск всплеска miss.

Проверено 2026-09-27
Cloudflare DevelopersAuthenticated Origin Pulls (mTLS) ↗

Пример mTLS, чтобы origin мог отличать трафик CDN от прямых запросов.

Проверено 2026-09-27
OWASPTransport Layer Security Cheat Sheet ↗

Руководство по протоколам TLS, сертификатам, тестированию конфигурации и обзору безопасности.

Проверено 2026-09-27
Chrome for DevelopersInspect network activity ↗

Инструкция браузера по инспекции заголовков, жёстким перезагрузкам, таймингам и поведению кэша.

Проверено 2026-09-27

Политика источников. Это руководство опирается на первичные стандарты и официальную документацию, когда это доступно. Материал, специфичный для провайдера, иллюстрирует варианты реализации, а не универсальные возможности или одобрения. Сверяйте настройки вендора, цены, условия поддержки и требования безопасности с актуальной документацией перед внесением изменений в production.

КРАТКИЕ УТОЧНЕНИЯ

Частые вопросы.

Будет ли CDN автоматически кэшировать весь мой сайт?

Нет. CDN может форвардить не кэшируемый трафик, а поведение кэша зависит от заголовков origin и правил CDN. Начните с публичных, повторно используемых ресурсов, затем сознательно классифицируйте HTML и API. Не думайте, что ответ безопасно шарить только потому, что он доступен без логина.

Стоит ли очищать CDN при каждом деплое?

Обычно нет для версионированных ресурсов. Новый URL позволяет новым страницам запрашивать новый файл, пока старые кэшированные файлы могут естественно истечь. Используйте узкую очистку для исключительных исправлений после подтверждения, что origin отдаёт правильную замену. Очистка не может удалить файлы, уже сохранённые в браузерных кэшах посетителей.

Защитит ли включение HTTPS на CDN origin автоматически?

Само по себе — нет. Нужно также зашифровать и валидировать соединение CDN→origin и ограничить прямой доступ к origin. Конкретные механизмы зависят от CDN и хостинговой платформы, поэтому протестируйте полный путь и получите квалифицированный обзор безопасности для чувствительных или регламентированных рабочих нагрузок.

Status Is UP Editorial Team · Редакторы Uptime Enablement

Проверено Рецензент по производительности веба и безопасности приложений. Опубликовано 2026-09-27; обновлено 2026-09-30.