
STATUS IS UPWIKI OPTYMALIZACJI WITRYN
21Wzmacniaj
Wydajność i dostarczanie / Wzmacniaj

Przewodnik po CDN dla właścicieli stron

Praktyczny, neutralny wobec dostawców sposób użycia sieci dostarczania treści bez utrudniania napraw błędów związanych z cache’owaniem, bezpieczeństwem czy wydaniami.

Przewodnik po CDN dla właścicieli stron — PRZEWODNIK WIZUALNY
CZYTAJ
8 min
ŹRÓDŁA
7
ZWERYFIKUJ PONOWNIE
2027-03-27
przejrzano
Recenzent ds. wydajności sieci i bezpieczeństwa aplikacji
KRÓTKA ODPOWIEDŹ

Zacznij od decyzji.

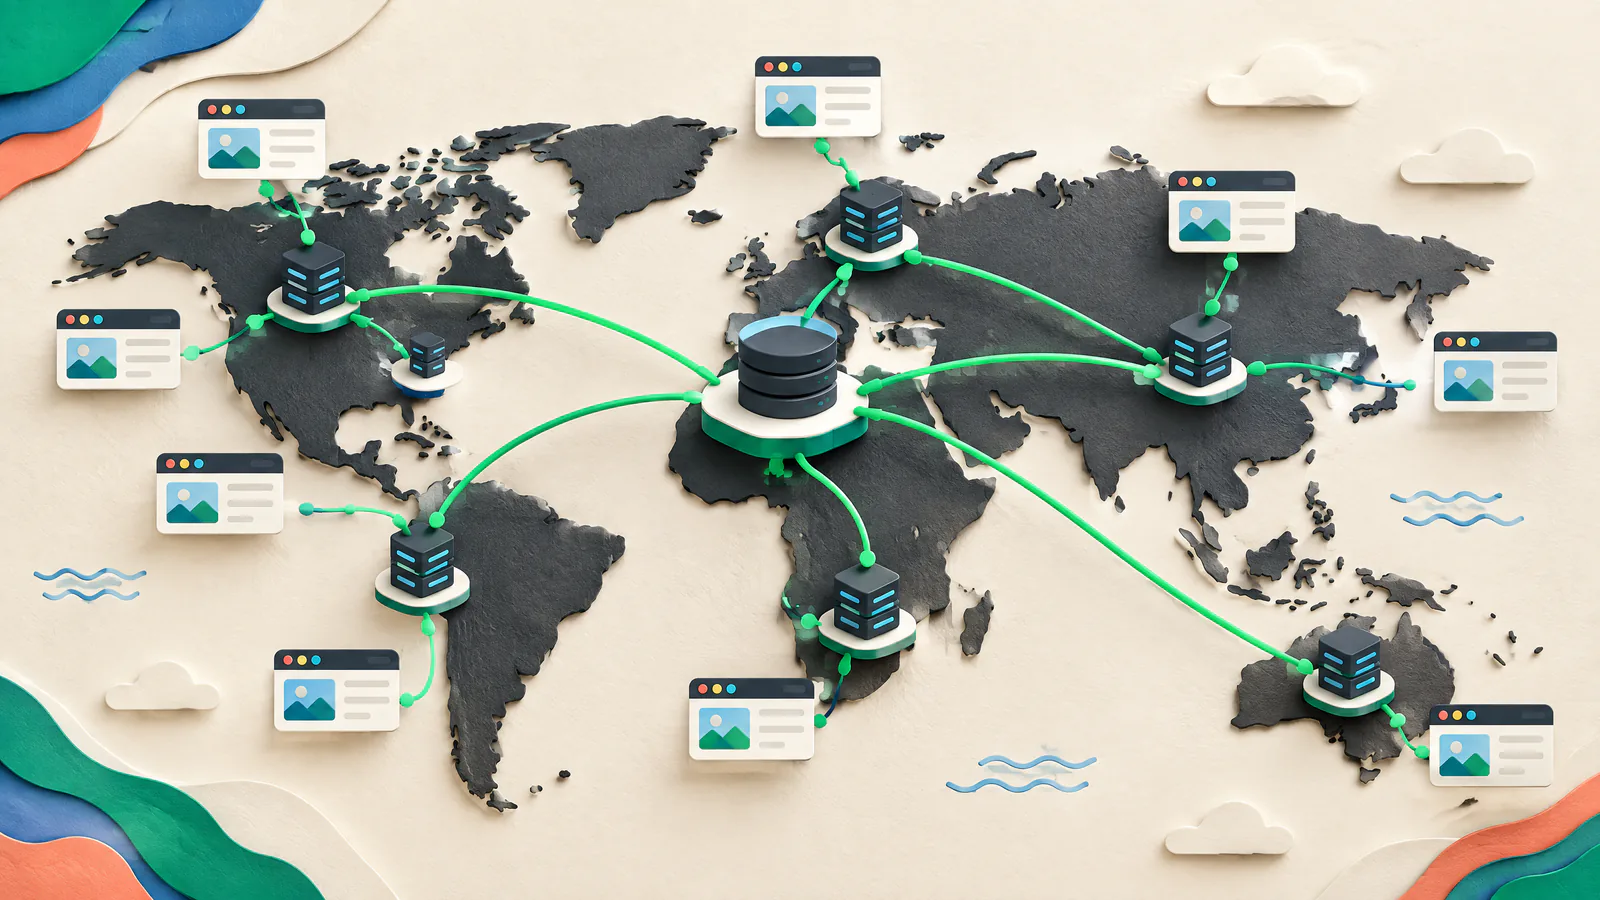
Sieć dostarczania treści (CDN) to rozproszona warstwa między odwiedzającymi a serwerem origin. Może serwować powtarzalne pliki i odpowiedzi z pobliskiej pamięci podręcznej, skracając drogę do origin i zmniejszając jego obciążenie. Zysk nie pojawia się automatycznie: zdefiniuj, co może być współdzielone, zabezpiecz origin i przetestuj ścieżkę publikacji.

Dla proaktywnej optymalizacji dostępności zacznij od stron i zasobów generujących najwięcej pracy na origin, a następnie zweryfikuj rzeczywistą ścieżkę odwiedzającego zanim rozszerzysz ruch. Traktuj konfigurację cache, TLS i dostęp do origin jako jedną bazę dostarczania. Ułatwia to naprawę złych reguł lub przestarzałych wydań. CDN może zmniejszyć opóźnienia i obciążenie origin, ale nie naprawi niepoprawnej odpowiedzi, niedostępnego origin ani niebezpiecznej reguły cache.

PRZEWODNIK WIZUALNY

Zobacz pracę jako system.

Użyj tej mapy, aby połączyć decyzje z artykułu, zanim przejdziesz do poszczególnych taktyk.

SIUWzmacniaj
01Zdecyduj, co ma dostarczać CDN
02Ustal politykę cache w oparciu o zachowanie treści
03Uczyń unieważnianie wyjątkiem, a nie planem wydania
04Trzymaj origin za warstwą dostarczania
01

Zdecyduj, co ma dostarczać CDN

Zacznij od inwentaryzacji. Oddziel wersjonowane zasoby, takie jak obrazy, arkusze stylów, skrypty, czcionki i pliki do pobrania, od HTML, API, stron kont użytkowników, koszyka i panelu administracyjnego. CDNy często wypełniają cache w trybie on‑demand: pierwsze żądanie może trafić do origin, podczas gdy kolejne pasujące żądania mogą być obsłużone na edge. Pobliska lokalizacja edge i trafienie w cache to różne korzyści.

Origin

Zanotuj hosta, aplikację, bucket storage lub load balancer dostarczający każdą ścieżkę; musi on odpowiadać w przypadku miss w cache.

Zawartość publiczna do cachowania

Zacznij od zasobów identycznych dla każdego odwiedzającego, które bezpiecznie mogą być dostępne aż do zakończenia deklarowanego czasu życia.

Zawartość prywatna lub wrażliwa

Nie współdzielaj spersonalizowanych pulpitów, stron powiązanych z sesją ani danych klientów, chyba że wykwalifikowany inżynier zaprojektował i przetestował separację.

02

Ustal politykę cache w oparciu o zachowanie treści

Nagłówki odpowiedzi HTTP wyrażają zachowanie cache. Cache-Control mówi, czy odpowiedź może być przechowywana i jak długo pozostaje świeża; czas życia (TTL) to ten okres świeżości. Przeglądarka to cache prywatny, natomiast CDN zwykle jest cachem współdzielonym. Używaj jednoznacznych nagłówków. Standard HTTP pozwala ustawić s-maxage dla osobnego czasu życia cache współdzielonego względem max-age.

Wersjonowane zasoby

Publikuj nowy URL przy zmianie zawartości, np. nazwę pliku z hashem treści, a niezmiennej wersji nadaj długi, udokumentowany czas życia.

HTML i dane zmienne

Wybierz krótki czas życia lub zachowanie walidacyjne w zależności od kosztu przestarzałej treści; nie używaj reguły zasobu dla cen, stanów magazynowych czy stanu konta.

Personalizacja

Używaj dyrektywy private dla odpowiedzi przeznaczonych dla jednego użytkownika. Sam ciasteczko (cookie) nie czyni odpowiedzi bezpieczną dla cache współdzielonego.

03

Uczyń unieważnianie wyjątkiem, a nie planem wydania

Unieważnianie (invalidation) lub purge mówi zarządzanemu CDN, by usunął wybrane obiekty zanim wygasną. Używaj tego do korekt, nie przy każdym wdrożeniu. Potwierdź, że origin już zwraca zamiennik przed purge; w przeciwnym razie refill może zachować złą odpowiedź. Cache przeglądarki leży poza kontrolą purge CDN, więc wersjonowanie URL pozostaje niezawodnym sposobem przy zmieniających się plikach.

Celuj wąsko

Wol preferuj konkretną ścieżkę, grupę wydań lub tag cache wspierany przez dostawcę zamiast purge całej witryny; szerokie missy mogą nagle obciążyć origin.

Znaj ograniczenia propagacji

Rozproszony purge może nie dotrzeć do każdego edge jednocześnie. Sprawdź semantykę zakończenia po stronie dostawcy i przetestuj reprezentatywny URL.

Prowadź zapis wydań

Zapisz stary i nowy URL, regułę cache, zakres purge, oczekiwany rezultat i krok odwrócenia.

04

Trzymaj origin za warstwą dostarczania

Bezpośredni dostęp do origin może omijać cache CDN i kontrole edge. Ogranicz go tak, żeby CDN, i tylko zamierzone ścieżki, mogły się z nim łączyć. W zależności od stacku użyj kontroli dostępu cloud-origin, reguł firewall z udokumentowanymi zakresami egress CDN, sieci prywatnej, podpisanych żądań origin albo mutual TLS (mTLS), gdzie obie strony uwierzytelniają się certyfikatami.

Zweryfikuj dostęp bezpośredni

Z uprawnionej lokalizacji testowej potwierdź, że origin odrzuca publiczne żądania, podczas gdy hostname CDN działa.

Chroń ścieżki wyjątków

Ogranicz health checki, narzędzia wdrożeniowe i dostęp wewnętrzny poprzez tożsamość i sieć, a nie szeroką regułę publiczną.

Uwzględnij różnice między dostawcami

Uwierzytelnianie origin różni się między CDN i origin. Stosuj aktualne wskazówki konfiguracyjne dostawcy i przegląd bezpieczeństwa.

05

Traktuj TLS jako dwa połączenia

HTTPS na edge chroni połączenie odwiedzający→CDN, ale połączenie CDN→origin także wymaga ochrony. Wymagaj szyfrowania na obu odcinkach, waliduj certyfikat origin dla trybu CDN i przypisz właściciela hostnamu i odnowień. OWASP zaleca TLS 1.3 domyślnie i dopuszcza TLS 1.2 dla kompatybilności; wskazuje, że TLS 1.0 i 1.1 powinny być wyłączone. Uzyskaj kwalifikowany przegląd dla danych regulowanych, przepływów płatności lub nietypowej kompatybilności klienta.

Własność certyfikatów

Wypisz właścicieli certyfikatów edge i origin, ścieżki odnowienia i procedurę na wypadek awarii.

Zachowanie przekierowań

Przetestuj HTTP→HTTPS, canonical‑host i przekierowania deep‑link pod kątem pętli lub utraty ścieżek.

Odpowiedzi wrażliwe

Szyfrowanie nie czyni odpowiedzi bezpieczną do cachowania; ustaw reguły cache oddzielnie dla stron uwierzytelnionych, personalizowanych i związanych z płatnościami.

06

Przetestuj rzeczywistą ścieżkę dostarczania przed zmianą ruchu

Zacznij od hostname stagingowego lub wąskiej ścieżki produkcyjnej, następnie testuj hostname CDN, nie tylko origin. Chrome DevTools Network pokazuje status żądania, domenę, czasy, rozmiar i nagłówki. Przetestuj hard reload z pustym cache, by przybliżyć pierwszą wizytę, potem wizytę powtórną, aby sprawdzić ponowne użycie. Porównuj oczekiwane nagłówki i zawartość, nie tylko wizualnie szybszą stronę. Powtarzaj testy z reprezentatywnych regionów, gdy publiczność jest rozproszona.

Kontrole nagłówków

Sprawdź Cache-Control i dostawcy nagłówki typu cache-status. Potwierdź, że zasoby publiczne są ponownie używane, a strony wrażliwe nie są niespodziewanie współdzielone.

Kontrole awarii

Przećwicz miss, korektę nieświeżej treści, błąd origin i rollback jednego zasobu lub ścieżki przed szerokim uruchomieniem.

Dowód

Zachowaj testowane URL, zrzuty nagłówków, wersję reguły trasowania oraz czasy przed i po z zapisem zmian.

07

Wybierz CDN według potrzeb operacyjnych, a potem to udowodnij

Nie wybieraj CDN wyłącznie po liczbie punktów obecności czy ogólnym twierdzeniu o szybkości. Wydajność różni się w zależności od geografii, czasu, rozkładu ruchu, routingu i współczynnika trafień cache. Porównaj kandydatów na reprezentatywnych trasach, zasobach i regionach. Zapytaj, czy każdy wspiera wymagane kontrolki cache, celowane unieważnianie, ograniczenie origin, workflow certyfikatów, logi, role dostępu, ceny, wsparcie i proces zmian.

Przeprowadź test równoważności

Użyj identycznych nagłówków cache, zachowania origin i stron dla kandydatów; zapisz wyniki pierwszej wizyty i wizyty powtórnej oddzielnie.

Wyceń ścieżkę awarii

Przejrzyj koszty żądań, transferu, unieważnień, logowania i wsparcia oraz skoków spowodowanych missami cache. Ceny i kontrolki różnią się w zależności od planu.

Projektuj z myślą o zmianie

Wymagaj eksportowalnej konfiguracji, zasady najmniejszych uprawnień, przetestowanego rollbacku i jasnej własności przed pokryciem krytycznych tras.

DZIAŁANIE / WERYFIKACJA

Twój praktyczny przewodnik z zadaniami.

  1. 01

    Zmapuj ścieżki żądań

    Wypisz zasoby publiczne, HTML, API, strony uwierzytelnione, hosty origin i właścicieli.

    SPRAWDŹ: Recenzent potrafi zidentyfikować ścieżki współdzielone i nie‑współdzielone.
  2. 02

    Napisz jednoznaczne reguły cache

    Ustaw Cache-Control dla grup tras, włączając obsługę private dla odpowiedzi personalizowanych.

    SPRAWDŹ: Reprezentatywne nagłówki pasują do polityki zapisanej.
  3. 03

    Wersjonuj zmienialne zasoby

    Do każdej zmiany treści dołącz nowy URL zasobu.

    SPRAWDŹ: Wdrożenie ładuje nową nazwę pliku bez potrzeby rutynowego szerokiego purge.
  4. 04

    Zdefiniuj procedurę purge

    Autoryzuj wąskie unieważnienia i zapisz kontrolę origin oraz akcję odwracającą.

    SPRAWDŹ: Test niskiego ryzyka usuwa jeden obiekt i potwierdza jego zastąpienie.
  5. 05

    Ogranicz dostęp do origin

    Akceptuj ruch CDN i udokumentowane wewnętrzne wyjątki tylko.

    SPRAWDŹ: Bezpośredni publiczny dostęp do origin kończy się niepowodzeniem, a dostawa przez CDN działa.
  6. 06

    Wzmocnij obie nogi TLS

    Sprawdź certyfikaty edge i origin, szyfrowanie, pokrycie hostname, odnowienia i politykę protokołu.

    SPRAWDŹ: Kontrole TLS i połączeń CDN→origin przechodzą przed rozszerzeniem.
  7. 07

    Przetestuj pierwsze i powtarzane wizyty

    Sprawdź hard reload i powtórne żądanie dla kluczowych stron i zasobów.

    SPRAWDŹ: Nagłówki, zawartość i czasy zgadzają się z planem cache.
  8. 08

    Przygotuj rollback

    Zachowaj wcześniejszą trasę, origin i konfigurację cache z właścicielem i procedurą przywrócenia.

    SPRAWDŹ: Zespół potrafi podać dokładną zmianę, która przywraca poprzednie zachowanie.
TEMATY DO DYSKUSJI

Porównuj kompromisy, nie dane prywatne.

Użyj tych pytań z zespołem lub społecznością właścicieli witryn. Dziel się metodami i lekcjami, ale nigdy nie wklejaj poświadczeń, danych klientów ani niepublicznych informacji infrastruktury.

  1. 01

    Które strony na twojej witrynie wyglądają publicznie, ale w rzeczywistości różnią się w zależności od użytkownika, waluty, lokalizacji magazynu lub wyboru zgody, i jak zapobiegłeś niebezpiecznej współdzielonej odpowiedzi?

  2. 02

    Jakie dowody przechowujesz po zmianie reguły CDN, aby inny właściciel mógł stwierdzić, czy wolna strona to problem origin, reguły cache czy wydania zasobu?

  3. 03

    Która zmiana wydania kazałaby ci dziś wykonać purge i jaka zmiana wersjonowania URL lub modelu treści pozwoliłaby zawęzić zakres purge następnym razem?

POPULARNE / AUTORYTATYWNE ZASOBY

Otwórz materiały źródłowe.

web.devContent delivery networks (CDNs) ↗

Neutralne wobec platformy omówienie dostarczania przez CDN, cachowania, purge, doboru i kompromisów wydajnościowych.

Przejrzano 2026-09-27
IETF / RFC EditorRFC 9111: HTTP Caching ↗

Podstawowe zasady cachowania HTTP dotyczące świeżości, walidacji, cache współdzielonych, private i s-maxage.

Przejrzano 2026-09-27
MDN Web DocsHTTP caching ↗

Praktyczne wskazówki Cache‑Control dla cache prywatnych i zarządzanych.

Przejrzano 2026-09-27
Google CloudCache invalidation overview ↗

Oficjalne wskazówki dotyczące purge celowanego, w tym refill, ograniczenia cache przeglądarki i ryzyko surge przy missach.

Przejrzano 2026-09-27
Cloudflare DevelopersAuthenticated Origin Pulls (mTLS) ↗

Przykład mTLS, aby origin mógł rozróżnić ruch CDN od żądań bezpośrednich.

Przejrzano 2026-09-27
OWASPTransport Layer Security Cheat Sheet ↗

Wytyczne dotyczące protokołu TLS, certyfikatów, testowania konfiguracji i przeglądu bezpieczeństwa.

Przejrzano 2026-09-27
Chrome for DevelopersInspect network activity ↗

Workflow w przeglądarce do inspekcji nagłówków, hard reloadów, czasów i zachowania cache.

Przejrzano 2026-09-27

Polityka źródeł. Ten przewodnik bazuje na głównych standardach i oficjalnej dokumentacji, gdy są dostępne. Materiały specyficzne dla dostawców ilustrują wzorce implementacyjne, a nie uniwersalne możliwości czy rekomendacje. Przed wprowadzeniem zmian w produkcji sprawdź aktualne ustawienia dostawcy, ceny, warunki wsparcia i wymagania bezpieczeństwa.

SZYBKIE WYJAŚNIENIA

Często zadawane pytania.

Czy CDN automatycznie zcache’uje całą moją stronę?

Nie. CDN może przekazywać ruch niezachowany, a zachowanie cache zależy od nagłówków origin i reguł CDN. Zacznij od publicznych, powtarzalnych zasobów, a następnie świadomie sklasyfikuj HTML i API. Nie zakładaj, że odpowiedź jest bezpieczna do współdzielenia tylko dlatego, że jest osiągalna bez logowania.

Czy powinienem purge’ować CDN przy każdym wdrożeniu?

Zazwyczaj nie dla wersjonowanych zasobów. Nowy URL pozwala nowym stronom pobrać nowy plik, podczas gdy stare zcache’owane pliki mogą wygasnąć naturalnie. Używaj wąskiego purge do wyjątkowych korekt, po potwierdzeniu, że origin ma poprawny zamiennik. Purge nie usunie plików już zapisanych w pamięci podręcznej przeglądarek użytkowników.

Czy włączenie HTTPS na CDN zabezpiecza też origin?

Samo włączenie nie wystarcza. Musisz również zaszyfrować i walidować połączenie CDN→origin oraz ograniczyć dostęp bezpośredni do origin. Dokładne mechanizmy różnią się w zależności od CDN i platformy hostującej, więc przetestuj pełną ścieżkę i uzyskaj kwalifikowany przegląd bezpieczeństwa dla obciążeń wrażliwych lub regulowanych.

Status Is UP Editorial Team · Redaktorzy ds. Uptime Enablement

Sprawdził(a): Recenzent ds. wydajności sieci i bezpieczeństwa aplikacji. Opublikowano: 2026-09-27; zaktualizowano: 2026-09-30.