
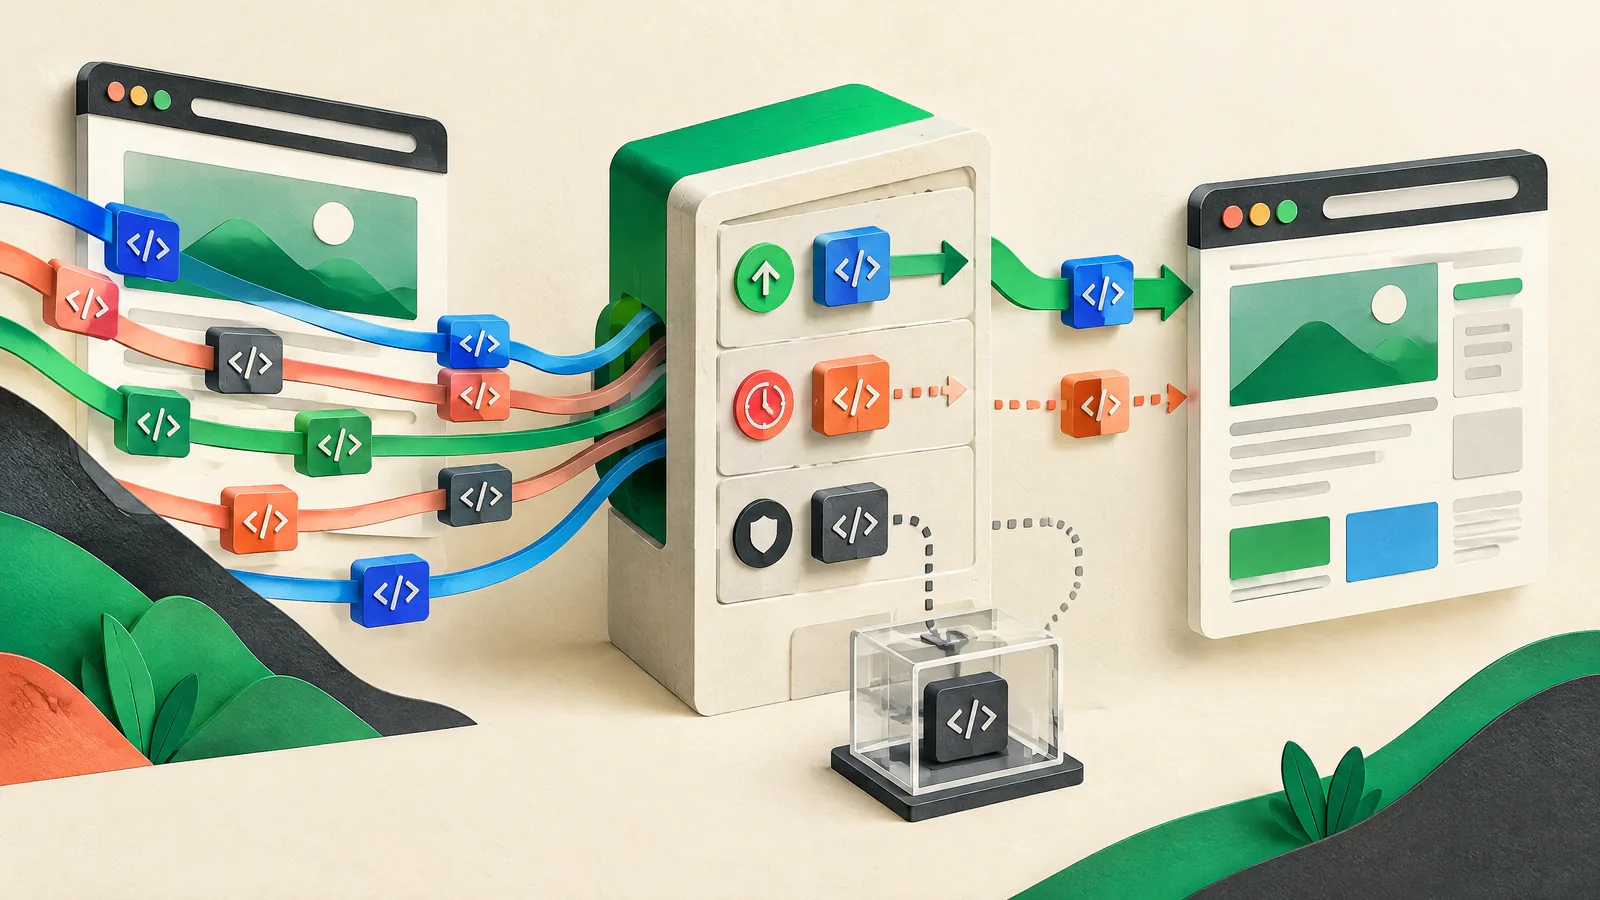
Zbuduj jeden inwentarz z tego, co ładuje przeglądarka
Zacznij od reprezentatywnych stron: home, landing, detail, search, cart, checkout, account oraz stron kampanii. Zarejestruj wizyty świeże i powracające w Chrome DevTools. Porównaj dowody z przeglądarki z menedżerem tagów, wtyczkami CMS i zależnościami w kodzie; jedno źródło może pominąć wstrzyknięte skrypty.
Używaj jednej linii na dostawcę lub integrację, a nie tylko na URL. Zarejestruj domeny, z którymi się łączy i czy może dodawać tagi. Nadaj właściciela biznesowego, który obroni cel integracji i zatwierdzi jej usunięcie. Powtórz kontrolę po kampaniach, zmianach dostawcy, wydaniach szablonów i redesignach.
Zapisz stronę, ścieżkę użytkownika, domeny dostawców, żądania, rozmiar transferu, pracę na głównym wątku oraz warunki testu. Trace laboratoryjny to dowód diagnostyczny, nie obietnica dla każdego odwiedzającego.
Dołącz cel, właściciela, kategorię zgody, wyzwalacz, ujawniane dane, kolejność zależności, fallback i datę przeglądu.
Uczyń decyzje: zachować, usunąć i budżet — widocznymi
Zapytaj każdego właściciela, co byłoby gorsze, gdyby integracja zniknęła. Jeśli odpowiedź jest niejasna, wyłącz lub usuń ją. web.dev zaleca budżety, unikanie duplikujących funkcji i sprzątanie redundantnych skryptów.
Budżet to strażnik zespołu, nie uniwersalny próg. Ustal pozwolenia per-dostawca i per-strona dla bajtów, żądań, czasu pracy głównego wątku i czasu ładowania. Porównaj bazę z planowaną zmianą. Wymagaj, by właściciel zmieścił się w limicie, usunął inny koszt lub uzyskał wygasające wyjątki. Używaj porównywalnych ścieżek i metryk zorientowanych na użytkownika.
Zachowaj tylko zależności z aktualnym celem, zaakceptowanym przez właściciela kosztem i użyciem danych oraz z akceptowalną ścieżką awaryjną.
Wycofaj wygasłe piksele, zdublowaną analitykę, nieaktywny czat, nieużywane eksperymenty i porzucone wtyczki poprzez staged release.
Zarejestruj powód, koszt, zatwierdzającego, działanie kompensacyjne i datę ponownego przeglądu.
Ładuj późno tylko gdy „późno” jest bezpieczne
Wybieraj zachowanie ładowania świadomie. Klasyczny skrypt zewnętrzny bez async, defer ani module jest pobierany i wykonany zanim parsowanie HTML będzie kontynuowane. Z async pobieranie odbywa się równolegle, ale wykonanie zaczyna się, gdy skrypt jest gotowy — więc kolejność nie jest gwarantowana. Z defer klasyczne skrypty zewnętrzne wykonują się po parsowaniu, w kolejności dokumentu, przed DOMContentLoaded. Defer nadaje się do skryptów wymagających zachowania kolejności; to nie uniwersalne rozwiązanie.
Dla opcjonalnych interfejsów typu czat, social, mapa, wideo czy rekomendacje, wyrenderuj lekkie zastępstwo i załaduj dostawcę po kliknięciu lub gdy to istotne. Ten wzorzec fasady zaczyna się od Twojej kontroli, a nie pełnego embedu. Zachowaj obsługę klawiatury i zarezerwuj miejsce. Nie odkładaj kodu wymaganego do obliczenia ceny, logowania, obsługi płatności, zapewnienia krytycznej dostępności (accessibility) lub wypełnienia potwierdzonego zobowiązania bez przeglądu alternatywy.
Ładuj od razu tylko dla zależności pierwszego zadania; używaj post-parse dla kodu wymagającego kolejności i wyzwalania po interakcji lub widoczności dla opcjonalnych osadzeń.
Nie oznaczaj wzajemnie zależnych skryptów jako async i nie oczekuj utrzymania kolejności. Udokumentuj i przetestuj opublikowany łańcuch.
Nie wiąż krytycznego UI z wydarzeniem window load; embedy stron trzecich mogą je opóźniać nawet przy użyciu async lub defer.
Uczyń zgodę bramą, a nie myślą po fakcie
Skategoryzuj każdego dostawcę z udziałem interesariuszy ds. prywatności i prawnych, którzy rozumieją jurysdykcje i przepływy danych. Dla integracji uzależnionej od zgody ustal stan zgody przed wysłaniem odpowiednich danych przez tag. Google zaleca, by domyślne polecenie zgody uruchamiać przed poleceniami pomiarowymi, a aktualizacje wykonywać po zmianie wyboru. To wskazówki produktowe, nie porada prawna.
Testuj pierwszą wizytę bez wyboru, z akceptacją, odmową i wycofaniem zgody. Sprawdź interfejs i sieć: ukryty widget nie dowodzi, że nie wysłano żądania lub identyfikatora. Jeśli platforma zgody ładuje się asynchronicznie, sprawdź moment wykonania. Trwale zapisuj wybory odpowiednio i stosuj zmiany na bieżącej stronie oraz przy kolejnych wizytach.
Nie polegaj wyłącznie na etykiecie dostawcy. Zapisz, dlaczego tag jest istotny, opcjonalny lub zabroniony w danym regionie lub ścieżce i uzyskaj zatwierdzenie.
Po wycofaniu potwierdź, że skonfigurowane tagi nieistotne nie ładują się ani nie wysyłają danych i zachowaj dowody testowe.
Zredukuj obszar rażenia kodu, którego nie kontrolujesz
OWASP wskazuje utratę kontroli nad zmianami po stronie klienta, możliwość wykonania dowolnego kodu w przeglądarce i ujawnienie danych wrażliwych jako kluczowe ryzyka. Ogranicz dostęp do publikacji tagów, przejrzyj niestandardowe HTML lub funkcje uruchamiania dowolnego kodu i udokumentuj dozwolone pola warstwy danych (data-layer). Umowy z dostawcami i kwalifikowane przeglądy bezpieczeństwa pomagają przy integracjach wysokiego ryzyka; żadne z nich nie zastępuje testów.
Subresource Integrity, czyli SRI, pozwala przeglądarce zweryfikować skrypt względem kryptograficznego hasha. Pomaga tylko wtedy, gdy zasób można przypiąć i dostawa cross-origin wspiera CORS; W3C mówi, że stosowanie SRI bez CORS to błąd logiczny. To słabe dopasowanie dla wielu zmieniających się URL-i dostawców. iframe z sandboxem może ograniczyć bezpośredni dostęp do DOM hosta i ciasteczek, ale wymaga specjalistycznej oceny. Przepływy płatności i wrażliwe pod względem bezpieczeństwa zasługują na kwalifikowany przegląd.
Przekazuj tylko udokumentowane pola potrzebne do celu. Nie ujawniaj sekretów, danych płatniczych ani zbędnych atrybutów klienta.
SRI weryfikuje bajty, nie to, czy użycie danych lub późniejsze żądania są właściwe; izolacja nie jest rozwiązaniem typu plug-and-play.
Ćwicz scenariusze awarii dostawcy, zanim napotkają je klienci
Dla każdego zachowanego dostawcy zablokuj jego domeny w środowisku testowym lub w blokerze żądań przeglądarki, a następnie przejdź ścieżkę użytkownika. Testuj także powolne odpowiedzi i konfigurację menedżera tagów bez integracji. Potwierdź, że podstawowa treść, nawigacja, formularze, checkout i dostęp do konta zachowują się zgodnie z oczekiwaniami. To ujawnia założenia przed wydaniem.
Zdefiniuj remediację przed incydentem: kto może wyłączyć tag, czy potrzebny jest flag lub publikacja w menedżerze tagów, jak cofnąć zmianę i jak to zweryfikować. SIU to proaktywna optymalizacja dostępności i remediacja: użyj inwentarza, budżetów, preflight i ćwiczeń rollback, aby zmniejszyć ryzyko zależności. SIU nie kontroluje infrastruktury dostawcy, nie gwarantuje dostępności ani nie zastępuje przeglądu.
Określ, co pozostaje używalne bez dostawcy, co może ulec degradacji, fallback i maksymalne opóźnienie przed wyłączeniem.
Dołącz przed-i-po trace, wynik zgody, wynik przy zablokowanym dostawcy i właściciela rollbacku do rekordu zmiany.