
STATUS IS UPВИКИ ПО ОПТИМИЗАЦИИ САЙТОВ
23Укрепить
Производительность и доставка / Укрепить

Управляйте сторонними скриптами, прежде чем они возьмут под контроль вашу страницу

Практическая система для выявления внешних скриптов, подтверждения их пользы, безопасной загрузки, уважения согласия, тестирования отказов и удаления неиспользуемых поставщиков.

Управляйте сторонними скриптами, прежде чем они возьмут под контроль вашу страницу — ВИЗУАЛЬНОЕ РУКОВОДСТВО
ЧИТАТЬ
8 мин
ИСТОЧНИКИ
7
ПОВТОРНО ПРОВЕРИТЬ
2027-03-27
проверено
Руководитель по производительности с обзором по приватности и прикладной безопасности для интеграций, зависящих от согласия или чувствительных к безопасности
КРАТКИЙ ОТВЕТ

Начните с решения.

Рассматривайте каждый сторонний скрипт как зависимость с владельцем, выгодой, бюджетом, категорией согласия и датой пересмотра. Соберите единый реестр из следов браузера, менеджера тегов, плагинов CMS и кода. Фиксируйте домены поставщика, триггер, какие данные раскрываются и что ломается, если поставщик медленный или отсутствует. Сначала удаляйте дубликаты и теги без владельца.

Не загружайте несущественный код в критический путь рендеринга — работу браузера, необходимую для показа первого экрана. Загружайте только код, нужный для первой задачи; отложите независимые виджеты до взаимодействия, сохраняя порядок зависимостей. Тестируйте при принятом и отклонённом согласии и с заблокированными доменами поставщиков. Код, который не может «безопасно» упасть, требует запасного варианта, изоляции или другой реализации.

ВИЗУАЛЬНОЕ РУКОВОДСТВО

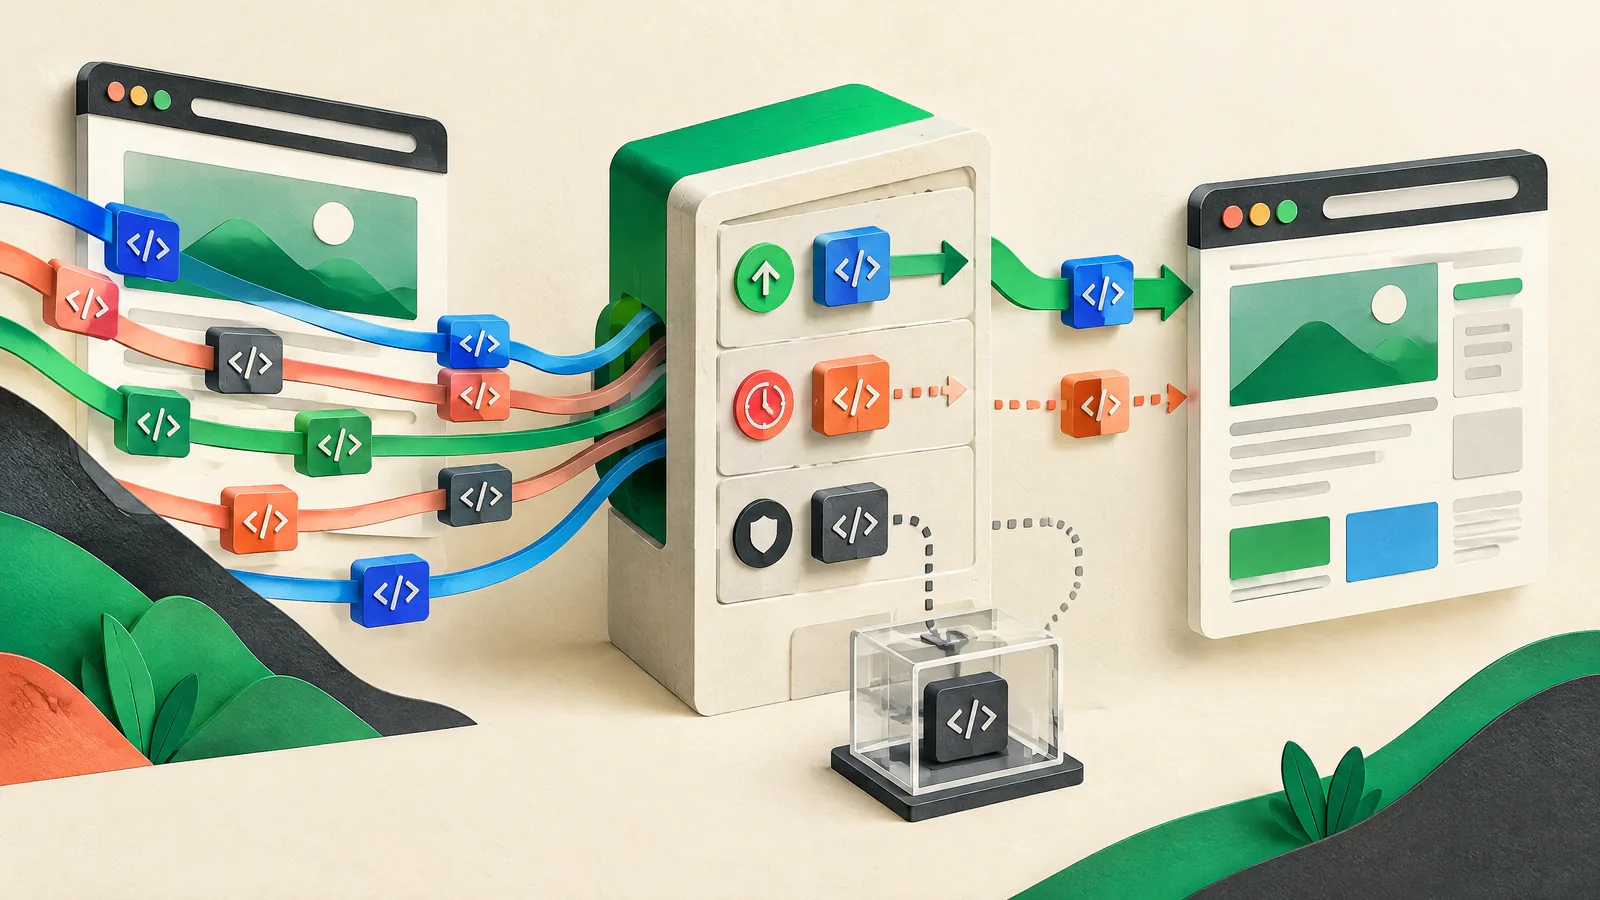
Видеть работу как систему.

Используйте эту карту, чтобы связать решения из статьи, прежде чем применять отдельные тактики.

SIUУкрепить
01Соберите единый реестр на основе того, что загружает браузер
02Делайте видимыми решения: хранить, удалить и по бюджету
03Загружайте поздно только там, где «поздно» безопасно
04Сделайте согласие воротами, а не последней мыслью
01

Соберите единый реестр на основе того, что загружает браузер

Начните с репрезентативных страниц: главная, лендинги, карточка товара, поиск, корзина, оформление заказа, аккаунт и кампании. Фиксируйте посещения как при первичном, так и при повторном заходе в Chrome DevTools. Сравните доказательства из браузера с менеджером тегов, плагинами CMS и зависимостями в коде; один источник легко пропустит внедрённые скрипты.

Используйте по одной строке на поставщика или интеграцию, а не только на URL. Записывайте домены, с которыми он взаимодействует, и может ли он сам добавлять теги. Назначьте бизнес‑владельца, который сможет обосновать назначение и одобрить удаление. Перепроверяйте реестр после кампаний, изменений у поставщика, релизов шаблонов и редизайнов.

Минимальные доказательства

Сохраните страницу, путь, поставщика, домены, запросы, объём передачи, нагрузку на основной поток (main-thread) и условия теста. Лабораторный трейс — диагностическое доказательство, а не обещание для всех посетителей.

Запишите решение

Включите назначение, владельца, категорию согласия, триггер, какие данные раскрываются, порядок зависимостей, запасной вариант и дату пересмотра.

02

Делайте видимыми решения: хранить, удалить и по бюджету

Спросите у каждого владельца, что будет хуже всего, если интеграция исчезнет. Если ответ расплывчатый — отключайте или удаляйте. web.dev рекомендует бюджеты, избегать дублирующих функций и очищать избыточные скрипты.

Бюджет — это защитный порог для команды, а не универсальный предел. Устанавливайте на уровне поставщика и страницы допустимые значения по байтам, запросам, времени в основном потоке и времени загрузки. Сравнивайте базовую линию с изменением. Потребуйте от владельца уместиться в лимите, удалить другой расход или получить временное исключение с датой окончания. Используйте сопоставимые сценарии и метрики, ориентированные на пользователей.

Хранить

Оставляйте только зависимости с текущей целью, владельцем, принятым уровнем затрат и использования данных и с приемлемым сценарием отказа.

Удалить

Выводите из эксплуатации просроченные пиксели, дублирующую аналитику, неактивные чаты, неиспользуемые эксперименты и заброшенные плагины через поэтапный релиз.

Исключение

Фиксируйте причину, стоимость, утверждающего, компенсирующие меры и дату пересмотра.

03

Загружайте поздно только там, где «поздно» безопасно

Выбирайте поведение загрузки намеренно. Классический внешний скрипт без async, defer или module загружается и исполняется до продолжения парсинга HTML. С async загрузка идёт параллельно, но исполнение стартует, когда ресурс готов, поэтому порядок не гарантируется. С defer классические внешние скрипты выполняются после парсинга в порядке документа и перед событием DOMContentLoaded. Defer подходит для упорядоченных скриптов, но не универсален.

Для необязательных интерфейсов — чата, социальных вставок, карт, видео или рекомендаций — рендерьте лёгкий плейсхолдер и загружайте поставщика по клику или когда это уместно. Этот паттерн‑«фасад» начинается под вашим контролем, а не с полного встраивания. Сохраняйте поддержку клавиатурного взаимодействия и резервируйте место. Не откладывайте код, необходимый для вычисления цены, входа, обработки оплаты, обеспечения критичных средств доступности или выполнения подтверждённого обязательства без проверенной альтернативы.

Выберите триггер

Загружайте немедленно только для зависимости первой задачи; используйте пост‑парсинг (defer) для упорядоченного кода и триггеры взаимодействия или видимости для необязательных вставок.

Соблюдайте порядок

Не помечайте взаимозависимые скрипты как async и не рассчитывайте, что порядок сохранится. Задокументируйте и протестируйте опубликованную цепочку.

Избегайте window.load

Не привязывайте критичный UI к событию window.load; сторонние встраивания могут задерживать его даже при async или defer.

04

Сделайте согласие воротами, а не последней мыслью

Классифицируйте каждого поставщика вместе с заинтересованными сторонами по приватности и юридическим вопросам, которые понимают юрисдикции и потоки данных. Для интеграций с ограничением по согласию установите состояние согласия до того, как тег отправит соответствующие данные. Google рекомендует, чтобы его команда по умолчанию для согласия выполнялась до команд измерения, а обновления следовали за изменением выбора. Это продуктовое руководство, а не юридическая консультация.

Тестируйте первый визит без выбора, с принятием, с отказом и с отзывом согласия. Проверяйте интерфейс и сеть: скрытый виджет не доказывает, что не был отправлен запрос или идентификатор. Если платформа согласия загружается асинхронно, тестируйте тайминги. Правильно сохраняйте выбор и применяйте изменения как на текущей странице, так и при последующих визитах.

Документируйте классификацию

Не полагайтесь на метку поставщика. Запишите, почему тег является обязательным, опциональным или запрещённым в регионе или для сценария, и получите одобрение.

Проверьте отзыв

После отзыва подтвердите, что настроенные несущественные теги не загружаются и не отправляют данные, и храните тестовые доказательства.

05

Уменьшите «радиус взрыва» кода, которым вы не управляете

OWASP выделяет потерю контроля над изменениями на клиенте, произвольное исполнение кода в браузерах и раскрытие чувствительных данных как ключевые риски. Ограничьте доступ к публикации тегов, пересмотрите пользовательский HTML или возможности выполнения произвольного кода и задокументируйте разрешённые поля слоя данных (data-layer). Договоры с поставщиками и квалифицированный обзор безопасности помогут для интеграций высокого риска; они не заменяют тестирование.

Subresource Integrity (SRI) позволяет браузеру проверить скрипт по криптографическому хешу. Он полезен только когда ресурс можно зафиксировать (pin) и кросс‑доменная доставка поддерживает CORS; W3C предупреждает, что использование SRI без CORS — логическая ошибка. Для многих меняющихся URL поставщиков это плохая идея. Песочница iframe (iframe sandbox) может ограничить прямой доступ к DOM хоста и куки, но требует экспертной проверки. Платёжные и чувствительные к безопасности потоки заслуживают квалифицированного обзора.

Минимизируйте передаваемые данные

Передавайте только задокументированные поля, необходимые для цели. Не раскрывайте секреты, платёжные данные или лишние атрибуты клиента.

Знайте пределы

SRI проверяет байты, а не то, корректно ли используются данные или последующие запросы; изоляция не является универсальным решением.

06

Попрактикуйтесь в отказах поставщиков до того, как это увидят клиенты

Для каждого оставленного поставщика заблокируйте его домены в тестовой среде или блокировщике запросов браузера, затем пройдите весь путь пользователя. Также тестируйте медленные ответы и конфигурацию менеджера тегов без интеграции. Подтвердите, что основной контент, навигация, формы, оформление заказа и доступ к аккаунту работают как задумано. Это выявляет предположения до релиза.

Определите план действий до инцидента: кто может отключить тег, требуется ли флаг или публикация в менеджере тегов, как откатить и как проверить. SIU — это проактивная оптимизация доступности и восстановление: используйте реестр, бюджеты, предполётное тестирование и практику отката, чтобы снизить риск зависимостей. SIU не может контролировать инфраструктуру поставщика, гарантировать доступность или заменить обзор.

Задайте критерии успеха

Опишите, что остаётся работоспособным без поставщика, что может деградировать, запасной вариант и максимальную задержку до отключения.

Храните доказательства релиза

Прикрепляйте трассировку до и после, результат согласия, результат при заблокированном поставщике и владельца отката к записи об изменении.

ДЕЙСТВИЕ / ПРОВЕРКА

Практический чек‑лист

  1. 01

    Зафиксируйте набор зависимостей

    Трассируйте приоритетные шаблоны, затем сравните данные браузера с инвентарями менеджера тегов, CMS и кода.

    ПРОВЕРИТЬ: Каждый сторонний домен сопоставлен со строкой реестра или исследован перед релизом.
  2. 02

    Назначьте владельца

    Назовите человека, ответственного за цель, стоимость, использование данных и обновление.

    ПРОВЕРИТЬ: У каждой оставленной интеграции есть владелец, цель и дата пересмотра.
  3. 03

    Удалите избыточный код

    Поэтапно удаляйте дублирующую аналитику, просроченные пиксели, дремлющие эксперименты и неиспользуемые плагины.

    ПРОВЕРИТЬ: Проверены необходимые сценарии и отчётность после удаления.
  4. 04

    Установите бюджеты

    Задайте допустимые значения на страницу и для поставщика по запросам, байтам, времени в основном потоке и таймингу.

    ПРОВЕРИТЬ: Запись релиза сравнивает изменение с бюджетом и фиксирует любое временное исключение.
  5. 05

    Проверьте загрузку и согласие

    Тестируйте порядок зависимостей, запасной вариант, клавиатурное использование и выборы по согласию.

    ПРОВЕРИТЬ: Инспекция сети соответствует утверждённому поведению загрузки и согласия.
  6. 06

    Проверьте границы

    Ограничьте доступ к публикации, задокументируйте поля данных и оценивайте SRI или изоляцию только там, где их ограничения подходят.

    ПРОВЕРИТЬ: Для интеграции проведён надлежащий обзор безопасности или приватности в соответствии с её риском.
  7. 07

    Заблокируйте поставщика

    Симулируйте недоступность или медленный ответ поставщика и пройдите ключевой путь пользователя насквозь.

    ПРОВЕРИТЬ: Критические задачи соответствуют критериям запасного варианта, или риск переработан или явно принят.
  8. 08

    Отрепетируйте отключение и откат

    Задокументируйте авторизованный путь отключения и возврата к известной рабочей конфигурации.

    ПРОВЕРИТЬ: Названный человек протестировал шаги в непроизводственной среде и зафиксировал результат.
ВОПРОСЫ ДЛЯ ОБСУЖДЕНИЯ

Сравнивайте компромиссы, а не приватные данные.

Используйте эти вопросы с вашей командой или сообществом владельцев сайтов. Делитесь методами и уроками, но никогда не вставляйте учётные данные, данные клиентов или непубличные детали инфраструктуры.

  1. 01

    Какая сторонняя интеграция на вашем сайте даёт наиболее очевидную измеримую выгоду и какие доказательства сделали это решение простым?

  2. 02

    Какой запасной вариант сохранил полезность пользовательского пути, когда необязательный виджет, вставка или поставщик измерений были недоступны?

  3. 03

    Как ваши продуктовые, маркетинговые, команды по приватности и инженеры принимают решение, когда временное исключение для тега должно истечь?

ПОПУЛЯРНЫЕ / АВТОРИТЕТНЫЕ РЕСУРСЫ

Откройте исходные материалы.

web.devLoad Third-Party JavaScript ↗

Руководство Google по поиску дорогих ресурсов, измерению воздействия, отложенной загрузке и самостоятельному хостингу.

Проверено 2026-09-27
web.devThird-party JavaScript performance ↗

Обзор сетевых и рендеринговых затрат сторонних интеграций, бюджетов и очистки.

Проверено 2026-09-27
MDN Web Docsscript: The Script element ↗

Справочник по классическим скриптам, async, defer, module, integrity и ошибкам.

Проверено 2026-09-27
OWASPThird Party JavaScript Management Cheat Sheet ↗

Руководство по безопасности о рисках сторонних интеграций, управлении тегами, песочнице (sandboxing), целостности и раскрытии данных.

Проверено 2026-09-27
Google for DevelopersSet up consent mode on websites ↗

Официальное руководство Google Tag по значениям согласия по умолчанию, обновлениям, таймингу и сохранению выбора.

Проверено 2026-09-27
W3CSubresource Integrity ↗

Спецификация метаданных целостности скриптов (SRI) и ограничений кросс‑доменных запросов.

Проверено 2026-09-27
Chrome for DevelopersPerformance features reference ↗

Как записывать трассы и отличать события первого и стороннего характера.

Проверено 2026-09-27

Политика источников. Эта статья использует напрямую читаемые публичные первоисточники или авторитетную документацию. Ресурсы выбраны для деталей внедрения, а не для фрагментарного цитирования. Продуктовая документация не определяет юридические обязательства. Внутренние и SID‑ссылки служат навигацией, а не доказательствами.

КРАТКИЕ УТОЧНЕНИЯ

Частые вопросы.

Должен ли каждый сторонний скрипт использовать async?

Нет. Async убирает блокировку парсера при загрузке, но не гарантирует порядок и может прервать рендеринг. Используйте его для независимых скриптов; для классических упорядоченных скриптов применяйте defer, а для необязательных вставок — триггеры взаимодействия.

Можем ли мы само-хостить (self-host) JavaScript поставщика, чтобы сделать его надёжнее?

Не автоматически. Это даёт больше контроля над кэшированием и доставкой, но возлагает на вас ответственность за совместимость и обновления безопасности. Сначала проверьте условия поставщика, ответственность за патчи и проведите регрессионное тестирование.

Делает ли SRI скрипт поставщика безопасным?

Нет. SRI может проверить ожидаемые байты при поддержке доставки с CORS. Он не оценивает поведение, сбор данных или последующую сетевую активность и непрактичен для многих меняющихся скриптов.

Status Is UP Editorial Team · Редакторы по обеспечению доступности (Uptime Enablement Editors)

Проверено Руководитель по производительности с обзором по приватности и прикладной безопасности для интеграций, зависящих от согласия или чувствительных к безопасности. Опубликовано 2026-09-27; обновлено 2026-09-30.