
STATUS IS UPWEB SİTESİ OPTİMİZASYONU VİKİSİ
23Güçlendir
Performans ve teslimat / Güçlendir

Üçüncü Taraf Betikler Sayfanızı Kontrol Etmeden Önce Onları Kontrol Edin

Dış betikleri bulmak, değeri kanıtlamak, güvenli yüklemek, rızaya saygı göstermek, arızayı test etmek ve kullanılmayan satıcıları kaldırmak için pratik bir sistem.

Üçüncü Taraf Betikler Sayfanızı Kontrol Etmeden Önce Onları Kontrol Edin — GÖRSEL REHBER
OKU
8 dakika
KAYNAKLAR
7
YENİDEN DOĞRULA
2027-03-27
gözden geçirildi
Rıza-kapılı veya güvenlik açısından hassas entegrasyonlar için gizlilik ve uygulama güvenliği incelemesiyle performans mühendisliği lideri
KISA CEVAP

Kararla başlayın.

Her üçüncü taraf betiği, bir sahibi, faydası, bütçesi, rıza kategorisi ve gözden geçirme tarihi olan bir bağımlılık olarak ele alın. Tarayıcı izleri, etiket yöneticisi, CMS eklentileri ve koddan tek bir envanter oluşturun. Satıcı alan adlarını, tetikleyiciyi, açığa çıkan verileri ve satıcı yavaş veya yoksa neyin bozulacağını kaydedin. Önce yinelenenleri ve sahibi olmayan etiketleri kaldırın.

Kritik render yolu üzerinde olmayan kodu tutun; ilk ekranı göstermek için tarayıcının yaptığı işi azaltın. İlk görev için gereken kodu yükleyin; bağımsız widget'ları etkileşim sonrasına erteleyin ve yine de bağımlılık sırasını koruyun. Rızanın kabul edildiği ve reddedildiği durumları ve satıcı alan adlarının engellendiği senaryolarla öncelikli yolculukları test edin. Güvenli şekilde başarısız olamayan kodun bir yedek planı, izolasyonu veya farklı bir uygulaması olmalıdır.

GÖRSEL REHBER

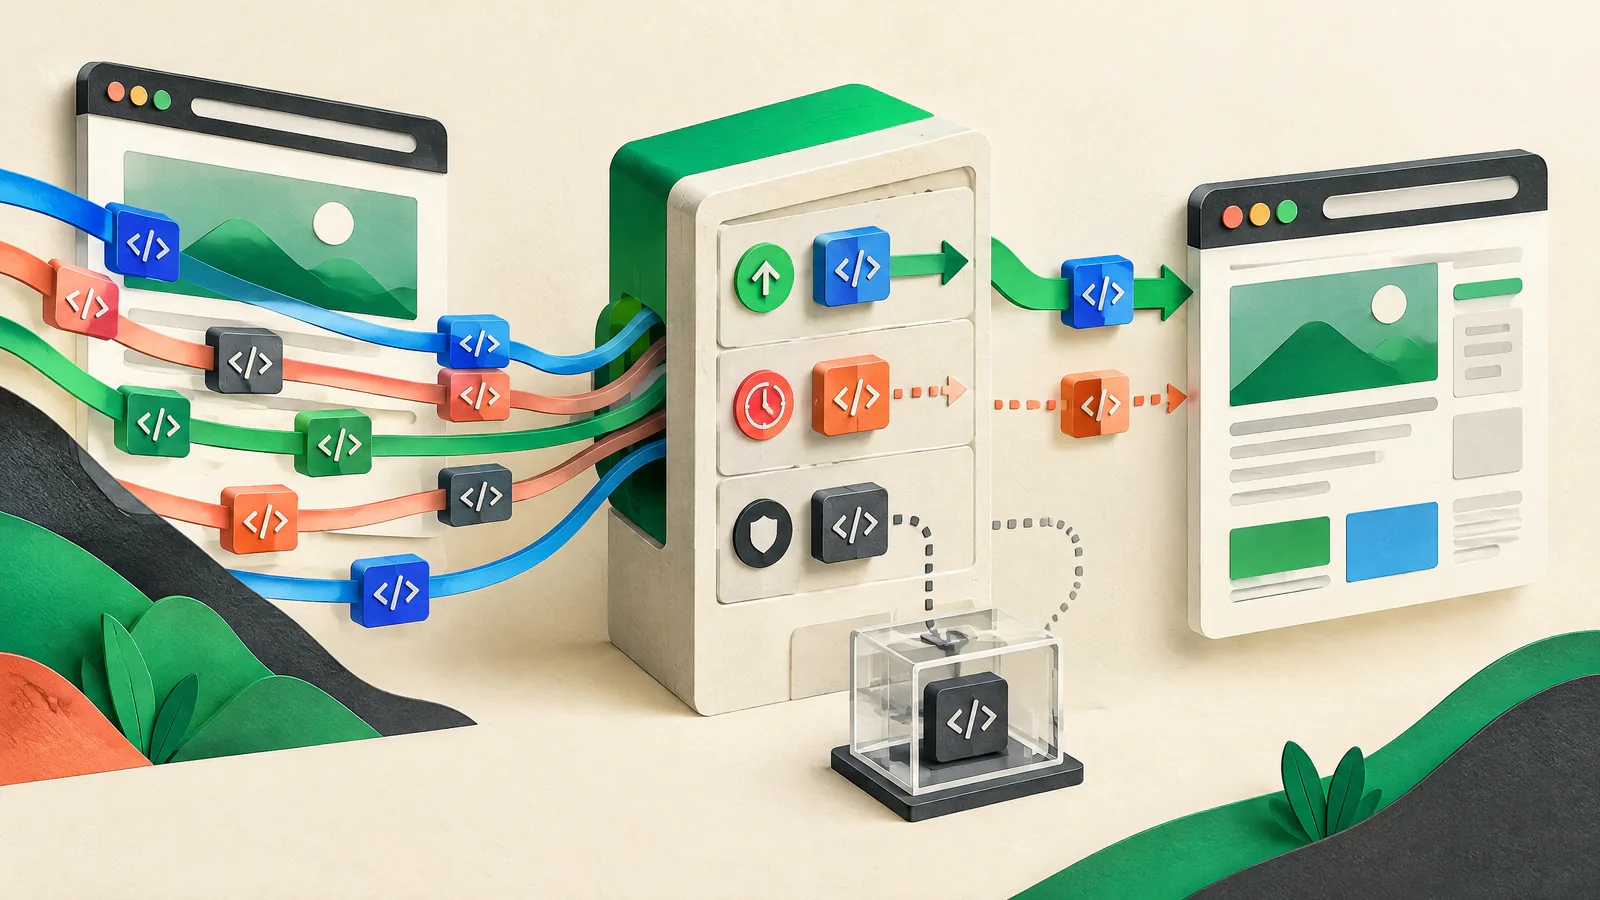
Çalışmayı bir sistem olarak görün.

Bireysel taktiklere geçmeden önce makaledeki kararları bağlamak için bu haritayı kullanın.

SIUGüçlendir
01Tarayıcının yüklediklerinden tek bir envanter oluşturun
02Tutma, kaldırma ve bütçe kararlarını görünür kılın
03Gecikmiş yükleme yalnızca geç olduğunda güvenliyse yapılmalı
04Rızayı kapı (gate) yapın, sonradan düşünce yapmayın
01

Tarayıcının yüklediklerinden tek bir envanter oluşturun

Temsil edici sayfalarla başlayın: ana sayfa, açılış, detay, arama, sepet, ödeme, hesap ve kampanyalar. Chrome DevTools'ta temiz ve geri dönüş ziyaretlerini kaydedin. Tarayıcı kanıtını etiket yöneticisi, CMS eklentileri ve kod bağımlılıklarıyla karşılaştırın; tek bir görünüm enjekte edilen betikleri kaçırabilir.

Her satırda yalnızca URL değil, satıcı veya entegrasyon başına bir satır kullanın. İletişim kurduğu alan adlarını ve etiket ekleyip ekleyemeyeceğini yakalayın. Amacı savunabilecek ve kaldırmayı onaylayabilecek bir iş sahibi atayın. Kampanyalar, satıcı değişiklikleri, şablon sürümleri ve yeniden tasarımlar sonrasında yeniden kontrol edin.

Minimum kanıt

Sayfa, yolculuk, satıcı alan adları, istekler, transfer boyutu, ana iş parçacığı işi ve test koşullarını kaydedin. Bir laboratuvar izi tanısal kanıttır, her ziyaretçi için mutlak bir vaat değildir.

Kararı kaydedin

Amacı, sahibi, rıza kategorisini, tetikleyiciyi, açığa çıkan verileri, bağımlılık sırasını, yedek planı ve gözden geçirme tarihini dahil edin.

02

Tutma, kaldırma ve bütçe kararlarını görünür kılın

Her sahibine entegrasyon kaybolursa neyin daha kötü olacağını sorun. Belirsizse, devre dışı bırakın veya kaldırın. web.dev, bütçeleri, işlev tekrarından kaçınılmasını ve gereksiz betiklerin temizlenmesini önerir.

Bütçe bir ekip kılavuzudur, evrensel eşik değil. Bayi ve sayfa bazında bayt, istek, ana iş parçacığı süresi ve yükleme zamanlaması için izinler belirleyin. Değişiklikle karşılaştırın. Sahipten izin içinde kalmasını, başka bir maliyeti kaldırmasını veya süresi dolacak bir istisna almasını isteyin. Karşılaştırılabilir yolculuklar ve kullanıcı merkezli metrikler kullanın.

Tut

Güncel amacı, sahibi tarafından kabul edilen maliyet ve veri kullanımını ve kabul edilebilir bir hata yolunu gösteren bağımlılıkları tutun.

Kaldır

Süre dolmuş pikselleri, yinelenen analitikleri, etkin olmayan sohbetleri, kullanılmayan deneyleri ve terkedilmiş eklentileri kademeli bir sürümle emekliye ayırın.

İstisna

Nedeni, maliyeti, onaylayanı, telafi edici eylemi ve gözden geçirme tarihini kaydedin.

03

Gecikmiş yükleme yalnızca geç olduğunda güvenliyse yapılmalı

Yükleme davranışını kasıtlı seçin. Async, defer veya module davranışı olmayan klasik harici bir betik, HTML ayrıştırılması devam etmeden önce alınır ve yürütülür. async ile indirme paralel çalışır ancak yürütme hazır olduğunda başlar; bu nedenle sıra garanti edilmez. defer ile klasik harici betikler ayrıştırmadan sonra ve belge sırasına göre DOMContentLoaded'den önce çalışır. Defer, sıralı betikler için uygundur; evrensel değildir.

İsteğe bağlı sohbet, sosyal, harita, video veya öneri arayüzleri için hafif bir yer tutucu render edin ve satıcıyı bir tıklamadan sonra veya ilgili olduğunda yükleyin. Bu yüzlendirme (facade) deseni, tam gömmeden önce kontrolün sizde başlamasını sağlar. Klavye etkileşimini koruyun ve alan ayırın. Fiyat hesaplamak, oturum açmak, ödeme işlemek, gerekli erişilebilirliği sağlamak veya doğrulanmış bir yükümlülüğü yerine getirmek için gereken kodu, gözden geçirilmiş bir alternatif olmadan ertelemeyin.

Tetikleyiciyi seçin

Yalnızca ilk görev bağımlılığı için hemen yükleyin; sıralı kod için ayrıştırma sonrası, isteğe bağlı gömmeler için etkileşim veya görünürlük tetikleyicisi kullanın.

Sıralamaya saygı gösterin

Bağımlı betiklere async atayıp sıranın korunacağını beklemeyin. Yayınlanan zinciri belgeleyin ve test edin.

window load'dan kaçının

Kritik UI öğelerini window load'a bağlamayın; üçüncü taraf gömmeler async veya defer kullansa bile bunu geciktirebilir.

04

Rızayı kapı (gate) yapın, sonradan düşünce yapmayın

Her satıcıyı, yasama bölgelerini ve veri akışlarını anlayan gizlilik ve yasal paydaşlarla sınıflandırın. Rıza-kapılı bir entegrasyon için, etiketi ilgili veriyi göndermeden önce rıza durumunu belirleyin. Google, varsayılan consent komutunun ölçüm komutlarından önce çalıştırılması gerektiğini ve değişiklikte güncellemelerin takip edilmesi gerektiğini belirtir. Bu ürün rehberliği hukukî tavsiye değildir.

İlk ziyaret için seçim yapılmamış, kabul edilmiş, reddedilmiş ve geri çekilmiş durumları test edin. Arayüzü ve ağı kontrol edin: gizli bir widget, isteğin veya tanımlayıcının gönderilmediğini kanıtlamaz. Rıza platformu asenkron yükleniyorsa zamanlamayı test edin. Seçimleri uygun şekilde kalıcılaştırın ve değişiklikleri mevcut sayfada ve sonraki ziyaretlerde uygulayın.

Sınıflandırmayı belgeleyin

Bir satıcı etiketine güvenmeyin. Etiketin neden zorunlu, isteğe bağlı veya bir bölge/yolculuk için yasak olduğunu kaydedin ve onay alın.

Geri çekmeyi doğrulayın

Geri çekme sonrası, yapılandırılmış gereksiz etiketlerin yüklenmediğini veya veri göndermediğini teyit edin ve test kanıtını saklayın.

05

Kontrolünüz dışında kalan kodun etki alanını azaltın

OWASP, istemci tarafı değişiklikler üzerindeki kontrol kaybını, tarayıcılarda rastgele kod yürütmeyi ve hassas veri ifşasını merkezi riskler olarak tanımlar. Etiket-yayınlama erişimini sınırlayın, özel HTML veya keyfi kod özelliklerini inceleyin ve izin verilen data-layer alanlarını belgeleyin. Yüksek riskli entegrasyonlar için satıcı sözleşmeleri ve nitelikli güvenlik incelemesi yardımcı olabilir; bunların hiçbiri testin yerini almaz.

Subresource Integrity (SRI), bir tarayıcının bir betiği kriptografik bir hash'e karşı doğrulamasını sağlar. Bu, yalnızca bir kaynağın sabitlenebildiği ve çapraz kökenli teslimatın CORS'u desteklediği durumlarda yardımcı olur; W3C, CORS olmadan SRI kullanmanın mantıksal bir hata olduğunu belirtir. Birçok değişen satıcı URL'si için uygun değildir. Bir iframe sandbox ana DOM ve çerezlere doğrudan erişimi azaltabilir, ancak uzman incelemesi gerektirir. Ödeme ve güvenlik açısından hassas akışlar nitelikli inceleme gerektirir.

Veriyi en aza indirin

Amaç için gereken belgelenmiş alanların dışında veri geçirmeyin. Gizli anahtarları, ödeme verilerini veya gereksiz müşteri özelliklerini açığa çıkarmayın.

Sınırı bilin

SRI baytları doğrular, verinin kullanımı veya sonraki isteklerin uygunluğunu değerlendirmez; izolasyon tek başına çözüm değildir.

06

Müşterilerle karşılaşmadan önce satıcı arızasını prova edin

Tutulan her satıcı için, test ortamında veya tarayıcı istek engelleyicisinde alan adlarını engelleyin ve yolculuğu çalıştırın. Ayrıca yavaş yanıtları ve etiket yöneticisi yapılandırmasında entegrasyon olmadan senaryoları test edin. Birincil içerik, gezinme, formlar, ödeme ve hesap erişiminin amaçlandığı gibi davrandığını doğrulayın. Bu, varsayımları yayına almadan önce ortaya çıkarır.

Bir olaydan önce iyileştirme tanımlayın: hangi kişinin etiketi devre dışı bırakabileceği, bir flag veya etiket-yöneticisi yayınının gerekip gerekmediği, nasıl geri alım yapılacağı ve nasıl doğrulanacağı. SIU, proaktif çalışma süresi optimizasyonu ve iyileştirmedir: bağınt-envanter, bütçeler, ön test (preflight) ve geri alma provası kullanarak bağımlılık riskini azaltın. SIU satıcı altyapısını kontrol edemez, kullanılabilirliği garanti edemez veya incelemenin yerine geçemez.

Başarı kriterlerini belirleyin

Satıcı olmadan neyin kullanılabilir kaldığını, neyin bozulabileceğini, yedeği ve devre dışı bırakma öncesi maksimum gecikmeyi belirtin.

Yayın kanıtını saklayın

Değişiklik kaydına öncesi ve sonrası bir iz, rıza sonucu, engellenmiş satıcı sonucu ve geri alma sahibini ekleyin.

EYLEM / DOĞRULA

Pratik yapılacaklar rehberiniz.

  1. 01

    Bağımlılık kümesini yakalayın

    Öncelikli şablonları izleyin, sonra tarayıcı kanıtını etiket-yöneticisi, CMS ve kod envanterleriyle karşılaştırın.

    DOĞRULA: Her üçüncü taraf alan adı bir envanter satırına bağlanır veya sürüm öncesi araştırılır.
  2. 02

    Sahibi atayın

    Amacı, maliyeti, veri kullanımını ve yenilemeyi sorumlu olacak kişiyi adlandırın.

    DOĞRULA: Saklanan hiçbir entegrasyon sahibi, amacı veya gözden geçirme tarihi olmadan kalmaz.
  3. 03

    Gereksiz kodu kaldırın

    Yinelenen analitikleri, süresi dolmuş pikselleri, etkin olmayan deneyleri ve kullanılmayan eklentileri kademeli olarak kaldırın.

    DOĞRULA: Gerekli yolculuklar ve raporlama kaldırma sonrası kontrol edilir.
  4. 04

    Bütçeleri belirleyin

    İstekler, baytlar, ana iş parçacığı işi ve zamanlama için sayfa ve satıcı izinleri belirleyin.

    DOĞRULA: Sürüm kaydı değişikliği izinle karşılaştırır ve varsa süresi dolacak istisnayı kaydeder.
  5. 05

    Yükleme ve rızayı doğrulayın

    Bağımlılık sırasını, yedeği, klavye kullanımını ve rıza seçimlerini test edin.

    DOĞRULA: Ağ incelemesi onaylanmış yükleme ve rıza davranımıyla eşleşir.
  6. 06

    Sınırları gözden geçirin

    Yayınlama erişimini sınırlayın, veri alanlarını belgeleyin ve SRI veya izolasyonu sadece kısıtlarının uyduğu yerlerde değerlendirin.

    DOĞRULA: Entegrasyon riskine uygun bir güvenlik veya gizlilik incelemesine sahiptir.
  7. 07

    Satıcıyı engelleyin

    Kullanılamayan veya yavaş bir satıcıyı simüle edin ve temel yolculuğu uçtan uca çalıştırın.

    DOĞRULA: Kritik görevler yedek kriterlerini karşılar veya risk yeniden tasarlanır ya da açıkça kabul edilir.
  8. 08

    Devre dışı bırakma ve geri alma provasını yapın

    Yetkili devre dışı bırakma yolunu ve bilinen iyi yapılandırmaya geri dönmeyi belgeleyin.

    DOĞRULA: Adı belirtilmiş bir kişi adımları üretim dışı ortamda test etmiş ve sonucu kaydetmiştir.
TARTIŞMA KONULARI

Ödünleri karşılaştırın, özel verileri paylaşmayın.

Bu başlıkları ekibiniz veya site sahipleri topluluğuyla kullanın. Yöntemleri ve çıkarılan dersleri paylaşın; ancak kimlik bilgilerini, müşteri kayıtlarını veya kamuya açık olmayan altyapı detaylarını asla paylaşmayın.

  1. 01

    Sitenizdeki hangi üçüncü taraf entegrasyonu en açık ölçülebilir faydaya sahip ve bu kararı kolaylaştıran kanıt neydi?

  2. 02

    İsteğe bağlı bir widget, gömme veya ölçüm satıcısı kullanılamadığında hangi yedek bir müşteri yolculuğunu kullanılabilir tuttu?

  3. 03

    Ürün, pazarlama, gizlilik ve mühendislik ekipleriniz geçici etiket istisnasının ne zaman süresinin dolmasına karar veriyor?

POPÜLER / YETKİLİ KAYNAKLAR

Kaynak materyalini açın.

web.devLoad Third-Party JavaScript ↗

Maliyetli kaynakları bulma, etkiyi ölçme, yüklemeyi erteleme ve kendi kendine barındırma hakkında Google rehberliği.

İncelendi 2026-09-27
web.devThird-party JavaScript performance ↗

Üçüncü tarafın ağ ve render maliyetleri, bütçeler ve temizlik hakkında genel bakış.

İncelendi 2026-09-27
MDN Web Docsscript: The Script element ↗

Klasik betikler, async, defer, module'ler, integrity ve hatalar hakkında referans.

İncelendi 2026-09-27
OWASPThird Party JavaScript Management Cheat Sheet ↗

Üçüncü taraf riskleri, etiket kontrolleri, sandboxing, integrity ve veri ifşası hakkında güvenlik rehberliği.

İncelendi 2026-09-27
Google for DevelopersSet up consent mode on websites ↗

Rıza varsayılanları, güncellemeler, zamanlama ve kalıcılık hakkında resmi Google-etiket (Google Tag) rehberliği.

İncelendi 2026-09-27
W3CSubresource Integrity ↗

Betik bütünlüğü meta verisi ve çapraz köken sınırlamaları için spesifikasyon.

İncelendi 2026-09-27
Chrome for DevelopersPerformance features reference ↗

İzleri kaydetme ve birinci-ile üçüncü taraf olaylarını ayırt etme nasıl yapılır rehberi.

İncelendi 2026-09-27

Kaynak politikası. Bu makale doğrudan okunmuş kamuya açık birincil veya yetkili belgelere dayanır. Kaynaklar uygulama ayrıntıları için seçilmiştir, alıntılar için değil. Ürün dokümantasyonu hukuki yükümlülükleri belirlemez. Dahili ve SID bağlantıları gezintidir, kanıt değildir.

HIZLI AÇIKLAMALAR

Yaygın sorular.

Her üçüncü taraf betik async kullanmalı mı?

Hayır. async indirme sırasında ayrıştırmayı engellemez ama sıra garantisi vermez ve render'ı kesintiye uğratabilir. Bağımsız betikler için kullanın; sıralı klasik betikler için defer, isteğe bağlı gömmeler için etkileşim tetikleyicileri kullanın.

Satıcı JavaScript'ini kendi sunucumuzda barındırarak onu daha güvenilir hale getirebilir miyiz?

Otomatik olarak hayır. Önbellekleme ve teslimat üzerinde daha fazla kontrol sağlayabilir, ancak uyumluluk ve güvenlik güncellemelerinden siz sorumlu olursunuz. Önbellekleme, yama işlemleri ve regresyon testleri konusunda satıcı koşullarını doğrulayın.

SRI bir satıcı betiğini güvenli yapar mı?

Hayır. SRI, teslimat destekliyorsa beklenen baytları doğrulayabilir. Ancak amaçlanan davranışı, veri toplama veya sonraki ağ etkinliklerini değerlendirmez ve birçok değişen betik için uygulanması pratik değildir.

Status Is UP Editorial Team · Uptime Enablement Editörleri

Rıza-kapılı veya güvenlik açısından hassas entegrasyonlar için gizlilik ve uygulama güvenliği incelemesiyle performans mühendisliği lideri tarafından incelendi. Yayınlandı 2026-09-27; güncellendi 2026-09-30.