
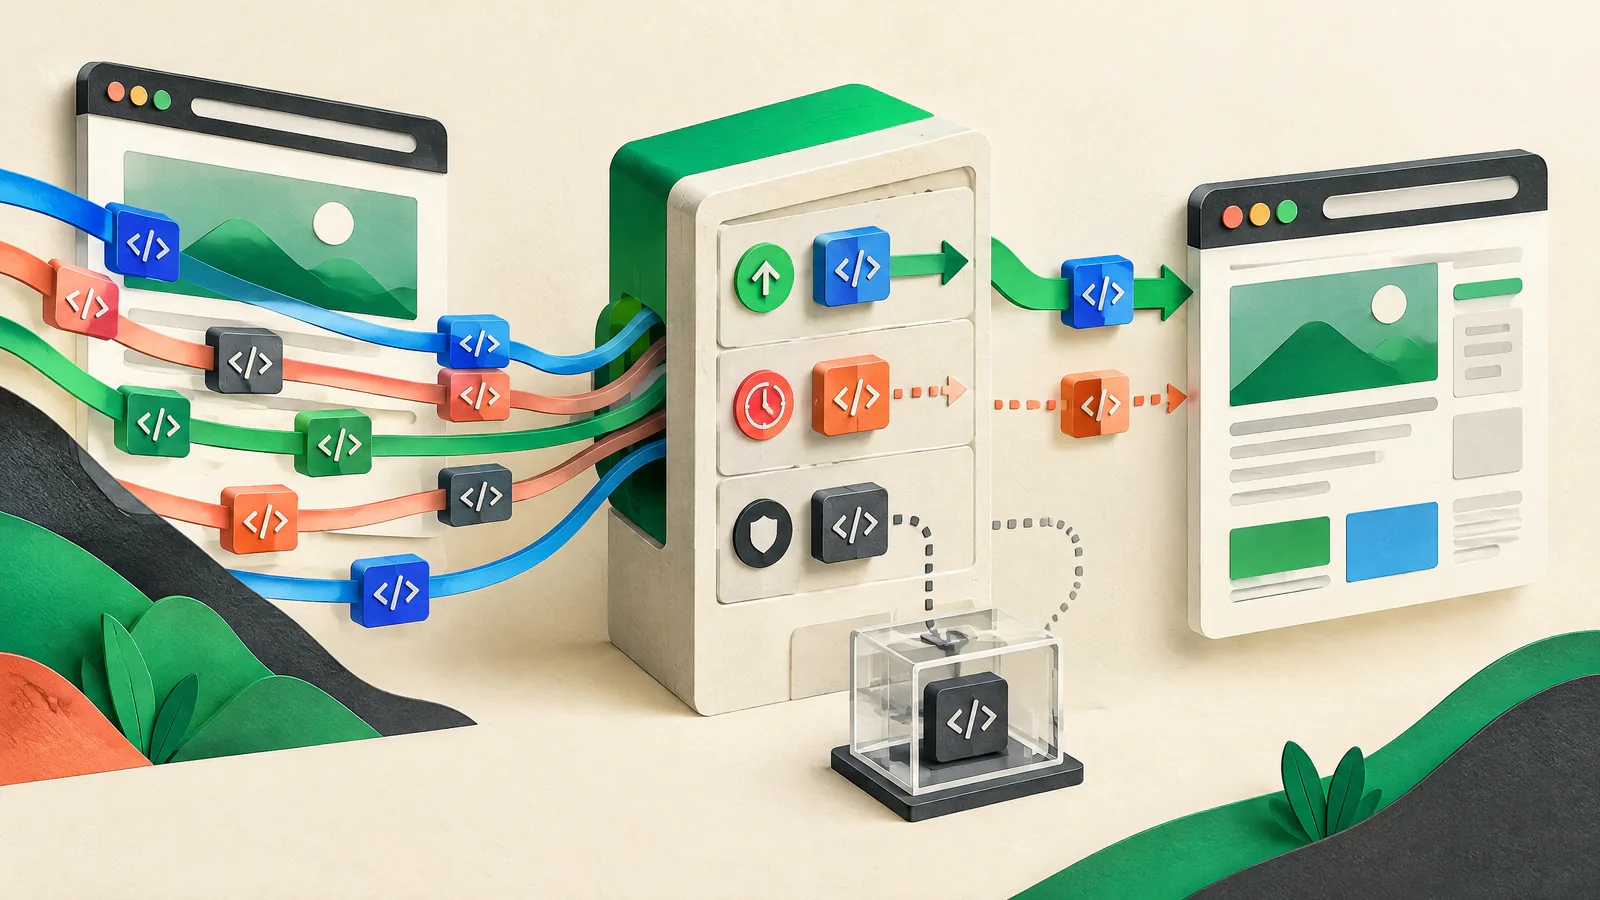
Monte um inventário único a partir do que o navegador carrega
Comece por páginas representativas: home, landing, detalhe, busca, carrinho, checkout, conta e campanhas. Registre visitas novas e de retorno no Chrome DevTools. Compare evidência do navegador com gerenciador de tags, plug-ins do CMS e dependências de código; uma visão isolada pode perder scripts injetados.
Use uma linha por fornecedor ou integração, não apenas por URL. Capture domínios que ele contata e se ele pode adicionar tags. Dê a cada item um dono de negócio que possa defender o propósito e aprovar a remoção. Reavalie após campanhas, mudanças do fornecedor, releases de template e redesigns.
Salve página, jornada, domínios do fornecedor, requisições, tamanho transferido, trabalho no main thread e condições de teste. Um trace em laboratório é evidência diagnóstica, não uma promessa para todo visitante.
Inclua propósito, dono, categoria de consentimento, gatilho, dados expostos, ordem de dependência, fallback e data de revisão.
Torne visíveis as decisões de manter, remover e orçar
Pergunte a cada dono o que seria pior se a integração desaparecesse. Se a resposta for vaga, desabilite ou remova. web.dev recomenda orçamentos, evitar funções duplicadas e limpar scripts redundantes.
Um orçamento é uma diretriz da equipe, não um limite universal. Defina tolerâncias por fornecedor e por página para bytes, requisições, tempo no main thread e tempos de carregamento. Compare a linha de base com a mudança. Exija que o dono permaneça dentro da tolerância, remova outro custo ou obtenha uma exceção com validade. Use jornadas comparáveis e métricas centradas no usuário.
Mantenha apenas dependências com propósito atual, custo e uso de dados aceitos pelo dono e caminho de falha aceitável.
Aposente pixels expirados, analytics duplicados, chats inativos, experimentos não usados e plug-ins abandonados por meio de um release em estágio.
Registre motivo, custo, aprovador, ação compensatória e data de revisão.
Carregue tarde apenas quando se puder carregar tarde
Escolha o comportamento de carregamento deliberadamente. Um script externo clássico sem async, defer ou comportamento de module é buscado e executado antes que o parsing de HTML continue. Com async, o download ocorre em paralelo mas a execução começa quando pronto, então a ordem não é garantida. Com defer, scripts clássicos externos rodam após o parsing e em ordem de documento, antes do DOMContentLoaded. Defer serve para scripts ordenados; não é universal.
Para chat opcional, interfaces sociais, mapas, vídeo ou recomendações, renderize um placeholder leve e carregue o fornecedor após um clique ou quando relevante. Esse padrão de fachada (facade) começa sob seu controle em vez do embed completo. Preserve interação por teclado e reserve espaço. Não difira código necessário para calcular preço, autenticar, processar pagamento, fornecer acessibilidade essencial ou cumprir obrigação confirmada sem uma alternativa revisada.
Carregue imediatamente somente para dependências da primeira tarefa; use pós-parse para código ordenado e gatilhos de interação ou visibilidade para embeds opcionais.
Não marque scripts interdependentes como async e espere que a ordem seja mantida. Documente e teste a cadeia publicada.
Não amarre UI crítica ao window load; embeds de terceiros podem retardá-lo mesmo quando async ou defer são usados.
Faça do consentimento o portão, não um pensamento tardio
Classifique cada fornecedor com stakeholders de privacidade e jurídico que entendam jurisdições e fluxos de dados. Para uma integração sujeita a consentimento, estabeleça o estado de consentimento antes da tag enviar dados relevantes. O Google diz que seu comando de consentimento padrão deve rodar antes de comandos de medição, e atualizações devem seguir uma mudança de escolha. Essa orientação de produto não é aconselhamento legal.
Teste a primeira visita sem escolha, com aceitação, recusa e retirada. Verifique a interface e a rede: um widget oculto não prova que nenhuma requisição ou identificador foi enviado. Se a plataforma de consentimento carrega assíncronamente, teste o timing. Persista escolhas adequadamente e aplique mudanças na página atual e em visitas futuras.
Não confie no rótulo do fornecedor. Registre por que a tag é essencial, opcional ou proibida para uma região ou jornada e obtenha aprovação.
Após retirada, confirme que tags não essenciais configuradas não carregam nem enviam dados e mantenha evidência de teste.
Reduza o raio de impacto do código que você não controla
A OWASP identifica perda de controle sobre mudanças no cliente, execução arbitrária de código em navegadores e divulgação de dados sensíveis como riscos centrais. Limite acesso à publicação de tags, revise HTML customizado ou recursos de código arbitrário e documente campos permitidos do data-layer. Acordos com fornecedores e revisão qualificada de segurança podem ajudar em integrações de alto risco; nenhum deles substitui testes.
Subresource Integrity, ou SRI, permite que o navegador verifique um script contra um hash criptográfico. Ajuda apenas quando um recurso pode ser fixado e a entrega cross-origin suporta CORS; o W3C afirma que usar SRI sem CORS é um erro lógico. É uma solução inadequada para muitas URLs de fornecedor que mudam. Um iframe sandbox pode reduzir o acesso direto ao DOM do host e a cookies, mas precisa de revisão especializada. Fluxos de pagamento e sensíveis à segurança merecem revisão qualificada.
Passe apenas campos documentados necessários para o propósito. Não exponha segredos, dados de pagamento ou atributos de clientes desnecessários.
SRI verifica bytes, não se o uso de dados ou requisições posteriores são apropriados; isolamento não é uma correção imediata.
Pratique a falha do fornecedor antes que clientes a encontrem
Para cada fornecedor mantido, bloqueie seus domínios em ambiente de teste ou com bloqueador de requisições do navegador e então percorra a jornada. Teste também respostas lentas e uma configuração de gerenciador de tags sem a integração. Confirme que conteúdo principal, navegação, formulários, checkout e acesso à conta se comportam como planejado. Isso expõe suposições antes do release.
Defina remediação antes de um incidente: quem pode desabilitar a tag, se é necessário um flag ou publicação no gerenciador de tags, como dar rollback e como verificar. SIU é otimização proativa de uptime e remediação: use inventário, orçamentos, preflight e prática de rollback para reduzir risco de dependência. SIU não controla a infraestrutura do fornecedor, garante disponibilidade ou substitui revisão.
Declare o que permanece utilizável sem o fornecedor, o que pode degradar, o fallback e o atraso máximo antes da desativação.
Anexe um trace antes-e-depois, resultado de consentimento, resultado com fornecedor bloqueado e dono do rollback ao registro da mudança.