
STATUS IS UPWIKI NG PAG-OPTIMIZE NG WEBSITE
23Patibayin
Pagganap at paghahatid / Patibayin

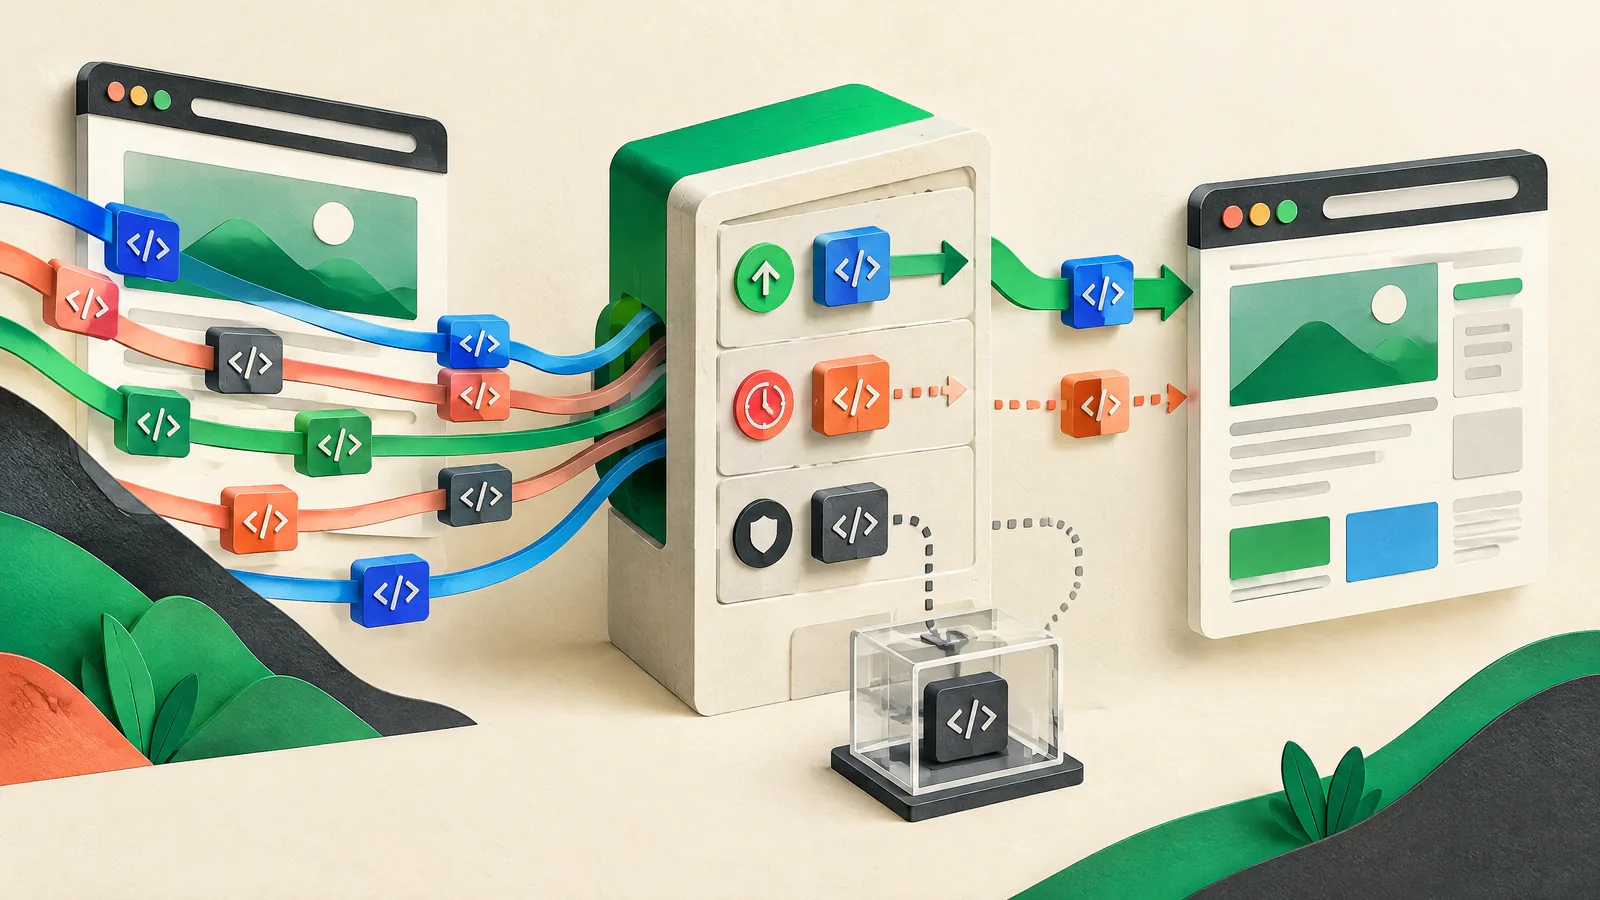
Kontrolin ang mga third-party script Bago Pa Nila Kontrolin ang Iyong Pahina

Isang praktikal na sistema para hanapin ang mga panlabas na script, patunayan ang benepisyo, mag-load nang ligtas, igalang ang pahintulot, subukan ang pagkabigo, at alisin ang hindi nagagamit na vendor.

Kontrolin ang mga third-party script Bago Pa Nila Kontrolin ang Iyong Pahina — BISWAL NA GABAY
BASAHIN
8 minuto
PINAGMULAN
7
MULING SURIIN
2027-03-27
sinuri
Performance engineering lead na may review sa privacy at application-security para sa consent-gated o security-sensitive na integrations
MAIKLING SAGOT

Magsimula sa desisyon.

Tratuhin ang bawat third-party script bilang dependency na may naka-assign na may-ari, benepisyo, badyet, kategorya ng pahintulot, at petsa ng review. Bumuo ng isang inventory mula sa browser traces, tag manager, CMS plug-in, at code. Itala ang domain ng vendor, trigger, datos na naihahayag, at kung ano ang magka-krus kapag mabagal o wala ang vendor. Alisin muna ang mga duplicate at tags na walang may-ari.

Panatilihing hindi nasa critical rendering path ang hindi mahalagang code — ang trabaho ng browser na kailangan para ipakita ang unang screen. Mag-load lamang ng code na kailangan para sa unang gawain; ipagpaliban ang mga independent widget hanggang sa interaksyon habang pinapanatili ang tamang pagkakasunod-sunod ng dependency. Subukan ang mga prayoridad na daloy kasama ang pagtanggap at pagtanggi sa pahintulot at sa pamamagitan ng pag-block sa mga domain ng vendor. Ang code na hindi maaaring mag-fail nang ligtas ay nangangailangan ng fallback, isolation, o ibang implementasyon.

BISWAL NA GABAY

Tingnan ang gawain bilang isang sistema.

Gamitin ang mapang ito para iugnay ang mga desisyon sa artikulo bago kumilos sa mga indibidwal na taktika.

SIUPatibayin
01Bumuo ng isang inventory mula sa mga bagay na niloload ng browser
02Gawing nakikita ang keep, remove, at budget na mga desisyon
03I-load nang huli lamang kapag ligtas na maging huli
04Gawing gate ang pahintulot (consent), hindi pang-akalang hakbang
01

Bumuo ng isang inventory mula sa mga bagay na niloload ng browser

Magsimula sa mga representatibong pahina: home, landing, detail, search, cart, checkout, account, at campaign. I-record ang fresh at return visits sa Chrome DevTools. Ihambing ang ebidensiya ng browser sa tag manager, CMS plug-in, at mga dependency sa code; isang view lang ang maaaring makaligtaan ang mga injected script.

Gumamit ng isang hanay kada vendor o integration, hindi lamang kada URL. Kuhain ang mga domain na kinokontak nito at kung kaya nitong magdagdag ng mga tag. Bigyan ito ng business owner na makakapagtanggol sa layunin at makakapag-apruba sa pagtanggal. Suriin muli pagkatapos ng mga campaign, pagbabago ng vendor, template release, at redesign.

Minimum na ebidensiya

I-save ang page, journey, vendor domains, requests, transfer size, main-thread work, at test conditions. Ang lab trace ay diagnostic na ebidensiya, hindi pangako para sa bawat bisita.

Itala ang desisyon

Isama ang purpose, owner, consent category, trigger, data exposed, dependency order, fallback, at review date.

02

Gawing nakikita ang keep, remove, at budget na mga desisyon

Tanungin ang bawat may-ari kung ano ang magiging mas masama kapag nawala ang integration. Kung malabo ang sagot, i-disable o alisin ito. Inirerekomenda ng web.dev ang mga badyet, pag-iwas sa duplicate na mga function, at paglilinis ng redundant na script.

Ang badyet ay guardrail ng team, hindi universal na threshold. Magtakda ng per-vendor at per-page allowance para sa bytes, requests, main-thread time, at load timing. Ihambing ang baseline sa pagbabago. I-require ang may-ari na manatili sa allowance, mag-alis ng ibang gastos, o kumuha ng expiring exception. Gumamit ng comparable journeys at mga user-centered metrics.

Panatilihin (Keep)

Panatilihin lamang ang dependencies na may kasalukuyang purpose, cost at data use na tinanggap ng may-ari, at may katanggap-tanggap na failure path.

Alisin (Remove)

I-retiro ang expired pixels, duplicate analytics, inactive chat, unused experiments, at abandoned plug-in sa pamamagitan ng staged release.

Exception

Itala ang dahilan, cost, approver, compensating action, at review date.

03

I-load nang huli lamang kapag ligtas na maging huli

Pumili ng loading behavior nang may intensyon. Ang klasikong external script na walang async, defer, o module behavior ay kino-fetch at ine-execute bago magpatuloy ang HTML parsing. Sa async, tumatakbo ang download nang parallel pero nagsisimula ang execution kapag handa na, kaya hindi garantisado ang order. Sa defer, ang classic external scripts ay tumatakbo pagkatapos ng parsing at nasa document order, bago ang DOMContentLoaded. Ang defer ay akma sa mga ordered script; hindi ito universal.

Para sa optional na chat, social, map, video, o recommendation interface, i-render muna ang magaan na placeholder at i-load ang vendor pagkatapos ng click o kapag relevant. Ang facade pattern na ito ay nagsisimula sa iyong control kaysa sa buong embed. Panatilihin ang keyboard interaction at magreserba ng espasyo. Huwag i-defer ang code na kailangan para kalkulahin ang presyo, mag-sign in, magproseso ng payment, magbigay ng essential accessibility, o tuparin ang kumpirmadong obligasyon nang walang na-review na alternatibo.

Piliin ang trigger

Mag-load agad lamang para sa first-task dependency; gumamit ng post-parse para sa ordered code at interaction o visibility para sa optional embeds.

Igalang ang pagkakasunod-sunod

Huwag markahan ang magkadependensiyang script bilang async at asahang mananatili ang order. Idokumento at subukan ang nailathalang chain.

Iwasan ang window load

Huwag i-tie ang critical UI sa window load; maaaring i-delay ito ng third-party embeds kahit na gumamit ng async o defer.

04

Gawing gate ang pahintulot (consent), hindi pang-akalang hakbang

I-klasipika ang bawat vendor kasama ang privacy at legal stakeholders na nakakaintindi ng mga hurisdiksyon at data flow. Para sa consent-gated integration, itatag ang consent state bago magpadala ang tag ng kaukulang data. Sinabi ng Google na ang default consent command nito ay dapat tumakbo bago ang measurement commands, at dapat mag-update kapag nagbago ang pagpipilian. Ang patnubay ng produkto na ito ay hindi legal na payo.

Subukan ang unang pagbisita na walang pagpili, pagtanggap, pagtanggi, at pag-withdraw. Suriin ang interface at network: ang nakatagong widget ay hindi nagpapatunay na walang request o identifier na naipadala. Kung ang consent platform ay nag-lo-load nang asynchronous, subukan ang timing. I-persist ang mga pagpipilian nang naaangkop at i-apply ang pagbabago sa kasalukuyang pahina at sa mga susunod na pagbisita.

Idokumento ang klasipikasyon

Huwag umasa sa label ng vendor. Itala kung bakit ang tag ay essential, optional, o prohibited para sa isang rehiyon o journey at kunin ang pag-apruba.

I-verify ang withdrawal

Pagkatapos ng withdrawal, kumpirmahin na ang naka-configure na nonessential tags ay hindi naglo-load o nagpapadala ng data at panatilihin ang test evidence.

05

Bawasan ang blast radius ng code na wala kang kontrol

Tinutukoy ng OWASP ang pagkawala ng kontrol sa client-side changes, arbitrary code execution sa browser, at paglalantad ng sensitibong data bilang sentrong panganib. Limitahan ang access sa tag-publishing, suriin ang custom HTML o arbitrary-code features, at idokumento ang mga pinapayagang data-layer fields. Makakatulong ang vendor agreements at kwalipikadong security review para sa high-risk integrations; hindi ito pumapalit sa pagsubok.

Ang Subresource Integrity (SRI) ay nagpapahintulot sa browser na i-verify ang script laban sa cryptographic hash. Nakatutulong lamang ito kapag mabubutad ang resource at sinusuportahan ng cross-origin delivery ang CORS; sinasabi ng W3C na paggamit ng SRI nang walang CORS ay lohikal na pagkakamali. Hindi ito akma sa maraming nagbabagong vendor URL. Maaaring mabawasan ng iframe sandbox ang direct access sa host DOM at cookies, pero nangangailangan ng espesyalistang pagsusuri. Ang payment at security-sensitive flow ay karapat-dapat sa kwalipikadong review.

Bawasan ang datos

Ibigay lamang ang dokumentadong fields na kailangan para sa layunin. Huwag ilantad ang mga secret, payment data, o hindi kinakailangang customer attributes.

Alamin ang hangganan

Tine-verify ng SRI ang bytes, hindi kung ang paggamit ng data o mga susunod na request ay angkop; ang isolation ay hindi plug-and-play na solusyon.

06

Sanayin ang pagkabigo ng vendor bago ito maranasan ng mga customer

Para sa bawat napanatiling vendor, i-block ang mga domain nito sa test environment o browser request blocker, pagkatapos ay i-exercise ang journey. Subukan din ang mabagal na tugon at isang tag-manager configuration na walang integration. Kumpirmahin na ang pangunahing content, navigation, forms, checkout, at account access ay kumikilos ayon sa inaasahan. Ipinapakita nito ang mga assumption bago ang release.

Tukuyin ang remediation bago ang insidente: sino ang maaaring mag-disable ng tag, kung kailangan ba ng flag o tag-manager publish, paano mag-roll back, at paano beripikahin. Ang SIU ay proactive uptime optimization at remediation: gamitin ang inventory, badyet, preflight, at rollback practice para mabawasan ang dependency risk. Hindi kinokontrol ng SIU ang vendor infrastructure, hindi nito magagarantiya ang availability, at hindi pumapalit sa pagsusuri.

Magtakda ng success criteria

Sabihin kung ano ang mananatiling magagamit nang wala ang vendor, ano ang maaaring mag-degrade, ano ang fallback, at ang maximum na delay bago i-disable.

Panatilihin ang proof ng release

I-attach ang before-and-after trace, consent result, blocked-vendor result, at rollback owner sa change record.

AKSYON / SURIIN

Ang praktikal mong gabay sa mga dapat gawin.

  1. 01

    Mahuli ang dependency set

    I-trace ang priority templates, pagkatapos ihambing ang ebidensiya ng browser sa tag-manager, CMS, at code inventories.

    SURIIN: Bawat third-party domain ay naka-link sa inventory row o iniimbestigahan bago i-release.
  2. 02

    I-assign ang may-ari

    Pangalanan ang taong accountable para sa purpose, cost, data use, at renewal.

    SURIIN: Walang retained integration na walang owner, purpose, o review date.
  3. 03

    Alisin ang redundant na code

    I-stage ang pagtanggal ng duplicate analytics, expired pixels, dormant experiments, at unused plug-in.

    SURIIN: Tine-check ang kinakailangang journeys at reporting pagkatapos ng pagtanggal.
  4. 04

    Magtakda ng mga badyet

    Magtakda ng page at vendor allowance para sa requests, bytes, main-thread work, at timing.

    SURIIN: Ang release record ay inihahambing ang pagbabago sa allowance at itinatala ang anumang expiring exception.
  5. 05

    I-validate ang loading at consent

    Subukan ang dependency order, fallback, keyboard use, at mga pagpipilian sa consent.

    SURIIN: Ang network inspection ay tumutugma sa aprubadong loading at consent behavior.
  6. 06

    Suriin ang mga hangganan

    Limitahan ang publishing access, idokumento ang data fields, at tasahin ang SRI o isolation lamang kung akma ang mga limitasyon nito.

    SURIIN: Ang integration ay may angkop na security o privacy review para sa antas ng panganib nito.
  7. 07

    I-block ang vendor

    I-simulate ang unavailable o mabagal na vendor at patakbuhin ang essential journey end to end.

    SURIIN: Tumutugon ang critical tasks sa fallback criteria, o ang panganib ay dinisenyo muli o tahasang tinanggap.
  8. 08

    Sanayin ang pag-disable at rollback

    Idokumento ang awtorisadong disable route at ang pagbalik sa known-good configuration.

    SURIIN: Isang pinangalanang tao ang nasubukan ang mga hakbang sa nonproduction at naitala ang resulta.
MGA PAKSA NG TALAKAYAN

Ihambing ang mga trade-off, hindi ang pribadong data.

Gamitin ang mga prompt na ito kasama ang iyong koponan o komunidad ng may-ari ng website. Magbahagi ng mga pamamaraan at aral, ngunit huwag kailanman ipaste ang mga kredensyal, rekord ng customer, o hindi-pampublikong detalye ng imprastruktura.

  1. 01

    Alin sa mga third-party integration sa iyong site ang may pinakamalinaw na nasusukat na benepisyo, at anong ebidensiya ang nagpadali sa desisyon na iyon?

  2. 02

    Anong fallback ang nagpapanatiling kapaki-pakinabang sa customer journey kapag hindi available ang optional widget, embed, o measurement vendor?

  3. 03

    Paano nagbubuo ng desisyon ang iyong product, marketing, privacy, at engineering teams kung kailan dapat mag-expire ang isang temporary tag exception?

Sikat / Awtoritatibong mapagkukunan

Buksan ang pinagmulang materyal.

web.devLoad Third-Party JavaScript ↗

Gabay ng Google para hanapin ang magastos na resources, sukatin ang impact, ipagpaliban ang loading, at self-hosting.

Sinuri 2026-09-27
web.devThird-party JavaScript performance ↗

Pangkalahatang-ideya ng third-party network at rendering costs, badyet, at paglilinis.

Sinuri 2026-09-27
MDN Web Docsscript: The Script element ↗

Reference para sa classic scripts, async, defer, modules, integrity, at errors.

Sinuri 2026-09-27
OWASPThird Party JavaScript Management Cheat Sheet ↗

Security guidance sa third-party risks, tag controls, sandboxing, integrity, at data exposure.

Sinuri 2026-09-27
Google for DevelopersSet up consent mode on websites ↗

Opisyal na Google-tag guidance para sa consent defaults, updates, timing, at persistence.

Sinuri 2026-09-27
W3CSubresource Integrity ↗

Specification para sa script integrity metadata at cross-origin constraints.

Sinuri 2026-09-27
Chrome for DevelopersPerformance features reference ↗

Paano i-record ang traces at pag-iba ng first- at third-party events.

Sinuri 2026-09-27

Patakaran sa pinagkukunan. Ang artikulong ito ay gumagamit ng direktang binasang pampublikong primary o authoritative documentation. Pinili ang mga resources para sa implementation details, hindi para sa mga snippet. Ang product documentation ay hindi tumutukoy sa legal na obligasyon. Ang internal at SID links ay navigation lamang, hindi ebidensiya. Status Is UP.

Mabilis na paglilinaw

Karaniwang mga tanong.

Dapat ba lahat ng third-party script ay gumamit ng async?

Hindi. Inaalis ng async ang parser blocking habang nagda-download pero hindi nito ginagarantiyahan ang order at maaaring makaistorbo sa rendering. Gamitin ito para sa mga independent script; gamitin ang defer para sa ordered classic scripts, at interaction triggers para sa optional embeds.

Maaari ba naming i-self-host ang vendor JavaScript para maging mas maaasahan?

Hindi awtomatiko. Maaari nitong dagdagan ang kontrol sa caching at delivery, ngunit gagawin kayong responsable para sa compatibility at security updates. Kumpirmahin ang mga termino ng vendor, pagmamay-ari ng patching, at regression testing muna.

Ginagawang ligtas ba ng SRI ang vendor script?

Hindi. Maaaring i-verify ng SRI ang inaasahang bytes kapag sinusuportahan ang delivery nito, pero hindi nito sinusuri ang intensiyong pag-uugali, pagkolekta ng data, o mga susunod na network activity, at hindi praktikal para sa maraming nagbabagong script.

Status Is UP Editorial Team · Mga Editor ng Uptime Enablement

Sinuri ni Performance engineering lead na may review sa privacy at application-security para sa consent-gated o security-sensitive na integrations. Inilathala 2026-09-27; na-update 2026-09-30.