
STATUS IS UPWIKI DE OTIMIZAÇÃO DE SITES
46Fortalecer
Ecommerce / Fortalecer

Segurança de Pagamentos e PCI DSS: O que Proprietários de Sites Precisam Saber

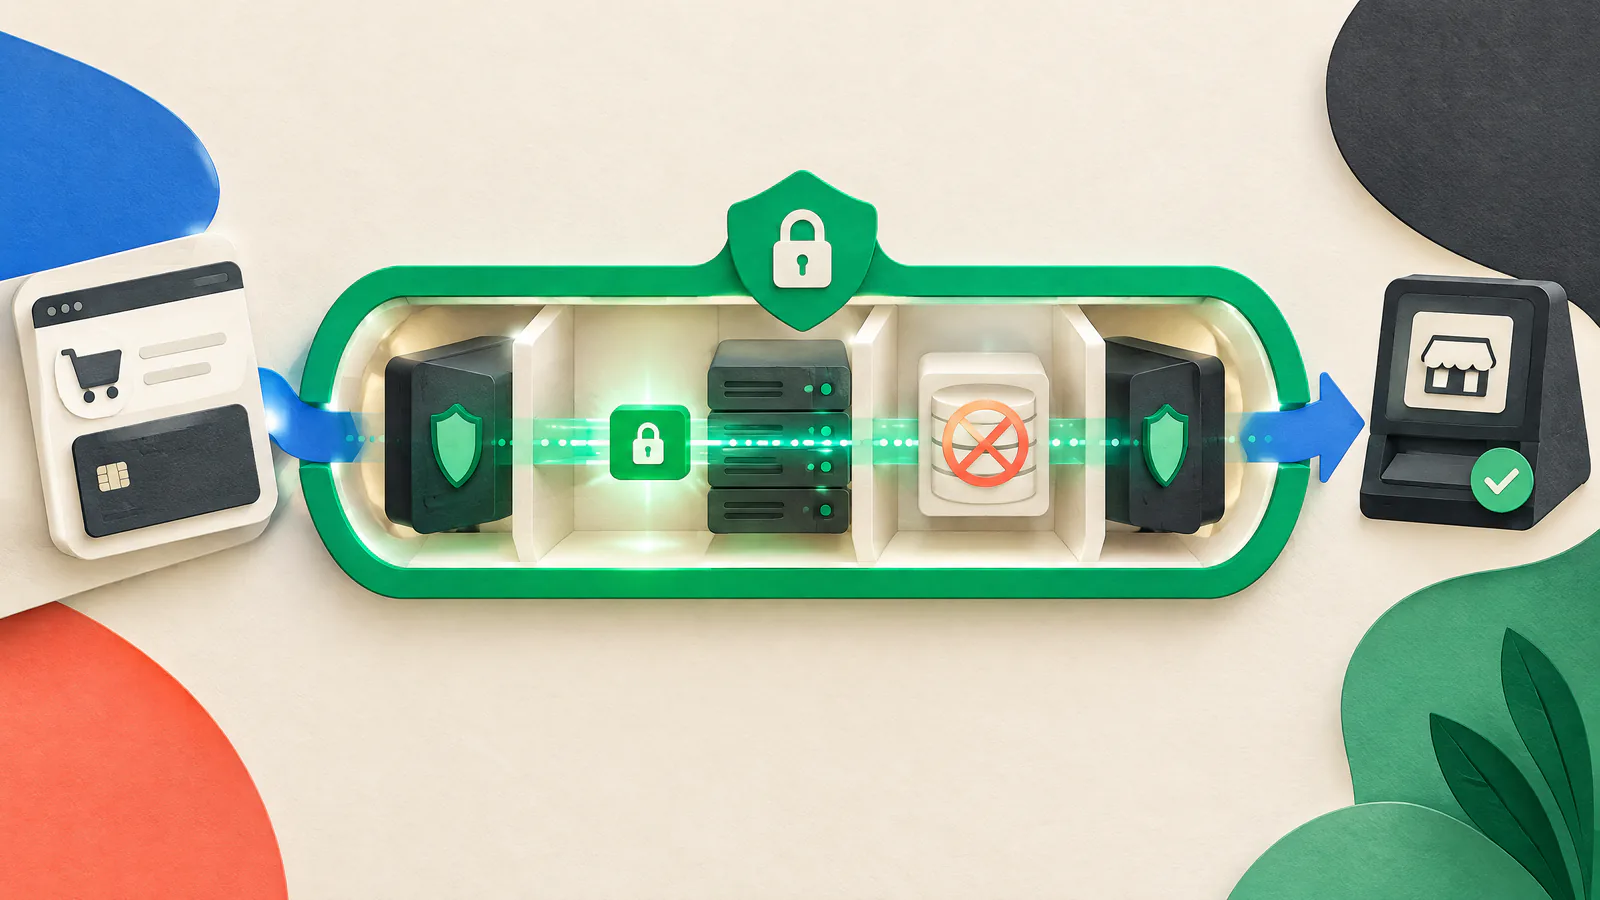
Orientação prática para proprietários sobre como reduzir a exposição na finalização de compra, controlar mudanças e preparar evidências — sem confundir uma opção de pagamento hospedada com um atalho para conformidade.

Segurança de Pagamentos e PCI DSS: O que Proprietários de Sites Precisam Saber — GUIA VISUAL
LER
8 minutos
FONTES
7
REVALIDAR
2027-03-27
revisado
Qualified Security Assessor PCI DSS ou profissional de segurança de pagamento familiarizado com os requisitos do adquirente do comerciante
A RESPOSTA CURTA

Comece pela decisão.

Trate segurança de pagamentos como um problema de desenho. Mapeie onde compradores inserem dados de cartão, quais páginas e códigos no navegador podem influenciar essa etapa e quem pode alterar cada componente. Mantenha seu site afastado dos dados brutos do cartão sempre que possível. PCI DSS (Payment Card Industry Data Security Standard) é uma linha de base de requisitos técnicos e operacionais que protege dados de conta de pagamento e pode aplicar-se a sistemas que possam afetar essa segurança.

Um checkout hospedado, redirecionamento ou componente de pagamento embutido pode reduzir o que você opera, mas não determina automaticamente o escopo do PCI DSS ou o roteiro de validação. O PCI SSC indica que a elegibilidade para um Self-Assessment Questionnaire (SAQ) requer o atendimento de todos os critérios desse SAQ. Confirme a integração, origens da página de pagamento, responsabilidades e expectativas de evidência com seu adquirente e provedor de pagamento. Esta é uma orientação educativa, não um conselho jurídico nem uma avaliação PCI DSS.

GUIA VISUAL

Veja o trabalho como um sistema.

Use este mapa para conectar as decisões do artigo antes de agir sobre táticas individuais.

SIUFortalecer
01Desenhe o limite real de pagamento
02Reduza a exposição com um modelo de pagamento explicável
03Controle scripts, tags e cabeçalhos
04Limite acessos e torne mudanças no checkout recuperáveis
01

Desenhe o limite real de pagamento

Mapeie o caminho do comprador desde a página do produto até a confirmação. Marque a entrada do cartão, redirecionamentos, frames, scripts, APIs, plugins, gerenciadores de tags, redes de distribuição de conteúdo e contas de administrador que podem influenciá-lo. Inclua logs relacionados, ferramentas de suporte e analytics. Este é um registro inicial para seu provedor ou avaliador, não uma decisão de conformidade.

Registre o domínio que serve cada elemento da página de pagamento. O PCI SSC diz que a elegibilidade para SAQ A exige que todos os elementos das páginas de pagamento sejam originados apenas por provedores de serviço compatíveis com PCI DSS e nenhum pelo site do comerciante. Para SAQ A-EP, cada elemento pode originar do comerciante ou de tal provedor, mas não de outra fonte. Todos os demais critérios ainda se aplicam.

Inspecione o que o navegador recebe

Um repositório de código pode não mostrar injeções do gerenciador de tags e configurações da plataforma. Revise scripts, frames, domínios e cabeçalhos em uma sessão normal de checkout no navegador.

Encontre captura acidental de dados

Reveja logs, analytics e fluxos de suporte para campos de pagamento. Nunca use dados reais de cartão em tickets de teste ou evidências compartilhadas.

02

Reduza a exposição com um modelo de pagamento explicável

Quando prático, use uma integração em que um provedor compatível com PCI DSS colete os dados do cartão em vez da sua aplicação recebê-los ou armazená-los. Um redirecionamento totalmente hospedado pelo provedor costuma ser mais simples que um formulário customizado, mas campos embutidos e iframes ainda podem permitir que seu site afete o pagamento. Documente a integração real em vez de confiar apenas em um rótulo de hospedeiro.

Evite reter números de conta primária, códigos de segurança, capturas de tela de erros no checkout ou detalhes de pagamento copiados, a menos que um desenho aprovado os exija. Criptografia ajuda a proteger dados, mas o PCI SSC adverte que apenas criptografia geralmente não remove um ambiente do escopo. Confirme o manuseio de tokens, chaves, webhooks, reembolsos e responsabilidades com o provedor e revisores qualificados.

Solicite registros do provedor

Mantenha o guia de integração, informações de responsabilidade, documentação de conformidade relevante e o processo de notificação de mudanças junto ao registro de arquitetura.

Mantenha o checkout enxuto

Não adicione experimentos de marketing, ferramentas de replay, widgets de chat ou bibliotecas opcionais sem um proprietário nomeado e revisão do que eles podem acessar.

03

Controle scripts, tags e cabeçalhos

Código de terceiros no navegador pode introduzir mudança não controlada, execução arbitrária de código e divulgação para outras partes. Mantenha um inventário do checkout com o domínio de cada script, propósito, proprietário, aprovação e local de carregamento. Inclua regras do gerenciador de tags e código carregado por fornecedores, não apenas arquivos na árvore de código-fonte.

O PCI SSC foca em scripts autorizados, integridade, monitoramento de adulteração e cabeçalhos que impactam a segurança. Aprove um baseline, restrinja mudanças, detecte diferenças e investigue-as. Uma Content Security Policy (CSP) pode restringir origens de recursos. Quando apropriado, teste-a em modo apenas-relatório antes de aplicar. CSP é defesa em profundidade, não substituto para codificação segura ou revisão.

Use controles de integridade com cuidado

Subresource Integrity pode rejeitar um script externo alterado, mas requer configuração cross-origin compatível e pode quebrar após atualizações do fornecedor.

Trate tags como código de produção

Limite papéis de publicação, exija autenticação forte, reveja a capacidade de código personalizado e mantenha trilha de auditoria.

04

Limite acessos e torne mudanças no checkout recuperáveis

Separe publicação rotineira de conteúdo do código do checkout, administração do provedor de pagamento, hosting, DNS e gerenciamento de tags. Use contas nomeadas, princípio do menor privilégio e autenticação de múltiplos fatores quando disponível. Reveja acessos após mudanças de função e remova ex-colaboradores, fornecedores e agências. A aplicabilidade exata do PCI DSS depende do ambiente, mas reduzir privilégios compartilhados e permanentes diminui o risco.

Use um processo de liberação para o checkout: proprietário nomeado, revisão, testes quando possível, método de rollback e verificação pós-lançamento no navegador. Teste caminhos de sucesso e falha, redirecionamentos e comportamento móvel. Status Is UP suporta preparação pró-ativa para lançamentos, otimização de desempenho e planejamento de rollback em torno de releases; não determina conformidade com PCI DSS.

Proteja informações de recuperação

Mantenha credenciais, códigos de backup e instruções de rollback em sistemas aprovados com controle de acesso; nunca em tickets, capturas de tela ou repositórios públicos.

Verifique o ativo em produção

Após a liberação, compare scripts, domínios e cabeçalhos visíveis no navegador com o inventário aprovado.

05

Atualize a pilha e verifique o resultado

Mantenha um inventário da plataforma de comércio, plugins, temas, componentes de servidor, bibliotecas, SDKs de pagamento, templates de tags e serviços que afetam o checkout. Assine avisos críticos dos fornecedores. O NIST descreve gestão de patch como identificar, priorizar, adquirir, instalar e verificar atualizações. Registre a mudança, teste a jornada de pagamento e confirme o que foi implantado.

Defina um caminho de emergência para problemas de alto risco e uma janela de manutenção para mudanças rotineiras. Priorize componentes expostos do checkout, mas não aplique patches cegamente em produção e quebre pagamentos. Use uma abordagem de rollback testada e a orientação de releases do provedor. Um componente desatualizado sem proprietário identificado é um risco a ser resolvido.

Vincule correções à evidência

Mantenha o advisory, decisão de risco, resultado de teste, registro de implantação e verificação final juntos.

06

Mantenha evidências e use ajuda qualificada

Mantenha diagramas, informações de responsabilidade do provedor, justificativa de elegibilidade para SAQ, inventários de scripts e cabeçalhos, revisões de acesso, aprovações, resultados de testes, mudanças e contatos de fornecedores em um local controlado. Atualize-os quando arquitetura, propriedade, scripts ou provedores mudarem. A evidência deve ajudar um revisor autorizado sem expor dados de cartão, segredos ou registros de clientes.

Seu adquirente ou a bandeira do cartão define as expectativas de validação aplicáveis. O PCI SSC identifica Qualified Security Assessors (QSAs) como organizações independentes qualificadas para realizar avaliações PCI DSS e Approved Scanning Vendors (ASVs) como provedores qualificados de varredura externa sob os requisitos aplicáveis. Busque ajuda qualificada para checkout customizado, escopo incerto, suspeita de comprometimento ou seleção de SAQ.

Mantenha um pacote do proprietário

Guarde o modelo de checkout, proprietários técnicos, contatos de escalonamento, data da última revisão e links para evidências juntos.

AÇÃO / VERIFICAR

Seu guia prático de tarefas.

AÇÃO / VERIFICARVERIFICAR
Mapeie caminhos de influência do checkoutDocumente páginas, scripts, domínios, provedores, contas e fluxos de dados.Um proprietário técnico compara o mapa com um checkout atual no navegador.
Confirme o modelo de integraçãoIdentifique entrada de cartão hospedada pelo provedor, embutida, redirecionada ou tratada pela aplicação.Informações do provedor e do adquirente estão anexadas ao registro de arquitetura.
Valide expectativas de reportePergunte qual rota de validação se aplica; não a deduza a partir de um widget.Você possui orientação datada do dono do programa.
Inventarie scripts e cabeçalhosRegistre origem, propósito, proprietário, aprovação, regras de tag e cabeçalhos relevantes.A revisão no navegador corresponde ao inventário ou diferenças estão aprovadas.
Governar código de terceirosRemova tags desnecessárias e restrinja acesso de publicação com autenticação forte.Cada terceiro mantido tem um proprietário e propósito de negócio.
Proteja acesso administrativoUse contas nomeadas com menor privilégio e remova acessos de produção obsoletos.A revisão de acessos não identifica administrador de produção sem dono.
Teste políticas e mudanças de releaseQuando adequado, teste CSP em modo apenas-relatório e teste releases do checkout.Testes registrados cobrem sucesso de pagamento, falha e redirecionamentos relevantes.
Operar patching verificadoRastreie, priorize, teste, implante e verifique atualizações críticas do checkout.Mudanças recentes têm razão, teste, implantação e checagem final.
Prepare evidências e escalonamentoMantenha registros controlados e identifique contatos antes da urgência.Um revisor consegue encontrar o pacote do proprietário sem dados de clientes.
AÇÃO / VERIFICAR

Seu guia prático de tarefas.

  1. 01

    Mapeie caminhos de influência do checkout

    Documente páginas, scripts, domínios, provedores, contas e fluxos de dados.

    VERIFICAR: Um proprietário técnico compara o mapa com um checkout atual no navegador.
  2. 02

    Confirme o modelo de integração

    Identifique entrada de cartão hospedada pelo provedor, embutida, redirecionada ou tratada pela aplicação.

    VERIFICAR: Informações do provedor e do adquirente estão anexadas ao registro de arquitetura.
  3. 03

    Valide expectativas de reporte

    Pergunte qual rota de validação se aplica; não a deduza a partir de um widget.

    VERIFICAR: Você possui orientação datada do dono do programa.
  4. 04

    Inventarie scripts e cabeçalhos

    Registre origem, propósito, proprietário, aprovação, regras de tag e cabeçalhos relevantes.

    VERIFICAR: A revisão no navegador corresponde ao inventário ou diferenças estão aprovadas.
  5. 05

    Governar código de terceiros

    Remova tags desnecessárias e restrinja acesso de publicação com autenticação forte.

    VERIFICAR: Cada terceiro mantido tem um proprietário e propósito de negócio.
  6. 06

    Proteja acesso administrativo

    Use contas nomeadas com menor privilégio e remova acessos de produção obsoletos.

    VERIFICAR: A revisão de acessos não identifica administrador de produção sem dono.
  7. 07

    Teste políticas e mudanças de release

    Quando adequado, teste CSP em modo apenas-relatório e teste releases do checkout.

    VERIFICAR: Testes registrados cobrem sucesso de pagamento, falha e redirecionamentos relevantes.
  8. 08

    Operar patching verificado

    Rastreie, priorize, teste, implante e verifique atualizações críticas do checkout.

    VERIFICAR: Mudanças recentes têm razão, teste, implantação e checagem final.
  9. 09

    Prepare evidências e escalonamento

    Mantenha registros controlados e identifique contatos antes da urgência.

    VERIFICAR: Um revisor consegue encontrar o pacote do proprietário sem dados de clientes.
TÓPICOS DE DISCUSSÃO

Compare as compensações, não dados privados.

Use essas sugestões com sua equipe ou comunidade de proprietários de sites. Compartilhe métodos e aprendizados, mas nunca cole credenciais, registros de clientes ou detalhes de infraestrutura não públicos.

  1. 01

    Qual componente do checkout foi o mais difícil de atribuir um proprietário e qual registro clarificou a responsabilidade?

  2. 02

    Como vocês testam uma mudança na página de pagamento sem colocar detalhes de cartão ou cliente em tickets e capturas de tela?

  3. 03

    Qual etapa de controle de mudança evitou as surpresas de checkout mais evitáveis para seu negócio?

RECURSOS POPULARES / AUTORITATIVOS

Abra o material de origem.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Explica a aplicabilidade do PCI DSS para comerciantes, SAQs e a importância dos requisitos do adquirente ou da bandeira.

Revisado 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Fornece enquadramento oficial de escopo e links para a biblioteca de documentos, QSAs e ASVs.

Revisado 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Esclarece critérios de origem de páginas de pagamento para SAQ A e SAQ A-EP e observa que todos os critérios de elegibilidade se aplicam.

Revisado 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Resume orientação sobre scripts em páginas de pagamento, integridade, monitoramento de adulteração e cabeçalhos que impactam segurança.

Revisado 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Explica o risco do código de terceiros no navegador e limites práticos de integridade e controles de gerenciamento de tags.

Revisado 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Explica restrições de recursos por CSP e testes em modo apenas-relatório antes da aplicação.

Revisado 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Define gestão de patch como identificar, priorizar, adquirir, instalar e verificar atualizações.

Revisado 2026-09-27

Política de fontes. Este artigo educativo utiliza materiais oficiais do PCI SSC e orientação técnica primária do NIST, OWASP e MDN. Não é uma determinação de conformidade. Bandeiras de pagamento, adquirentes, contratos, legislação local e a implementação real podem criar obrigações diferentes; verifique-as com o dono do programa responsável e consultores qualificados.

ESCLARECIMENTOS RÁPIDOS

Perguntas comuns.

Uma página de pagamento hospedada torna meu site compatível com PCI DSS?

Não. Um modelo hospedado pelo provedor pode reduzir o que você opera, mas não determina automaticamente o escopo, elegibilidade para SAQ ou validação. O PCI SSC indica que cada critério do SAQ deve ser atendido. Confirme a implementação com seu adquirente, provedor e um revisor qualificado quando necessário.

Posso colocar analytics ou um gerenciador de tags no checkout?

Não presuma que uma ferramenta comum de marketing é segura numa página de pagamento. Mantenha apenas código aprovado e necessário; conheça sua origem e proprietário; limite o acesso de publicação; e teste mudanças. Use CSP ou checagens de integridade apenas quando a integração os suportar.

Que evidências um pequeno proprietário de site deve manter?

Mantenha um mapa do checkout, informações de responsabilidade do provedor, inventário de scripts e cabeçalhos, revisões de acesso, registros de mudanças e patches, resultados de testes e contatos de escalonamento. Não inclua dados de cartão, segredos ou registros de clientes. Confirme as necessidades exatas com o programa aplicável ao seu negócio.

Status Is UP Editorial Team · Editores de Capacitação de Uptime

Revisado por Qualified Security Assessor PCI DSS ou profissional de segurança de pagamento familiarizado com os requisitos do adquirente do comerciante. Publicado 2026-09-27; atualizado 2026-09-30.