
STATUS IS UPВИКИ ПО ОПТИМИЗАЦИИ САЙТОВ
46Укрепить
Электронная коммерция / Укрепить

Безопасность платежей и PCI DSS: что нужно знать владельцам сайтов

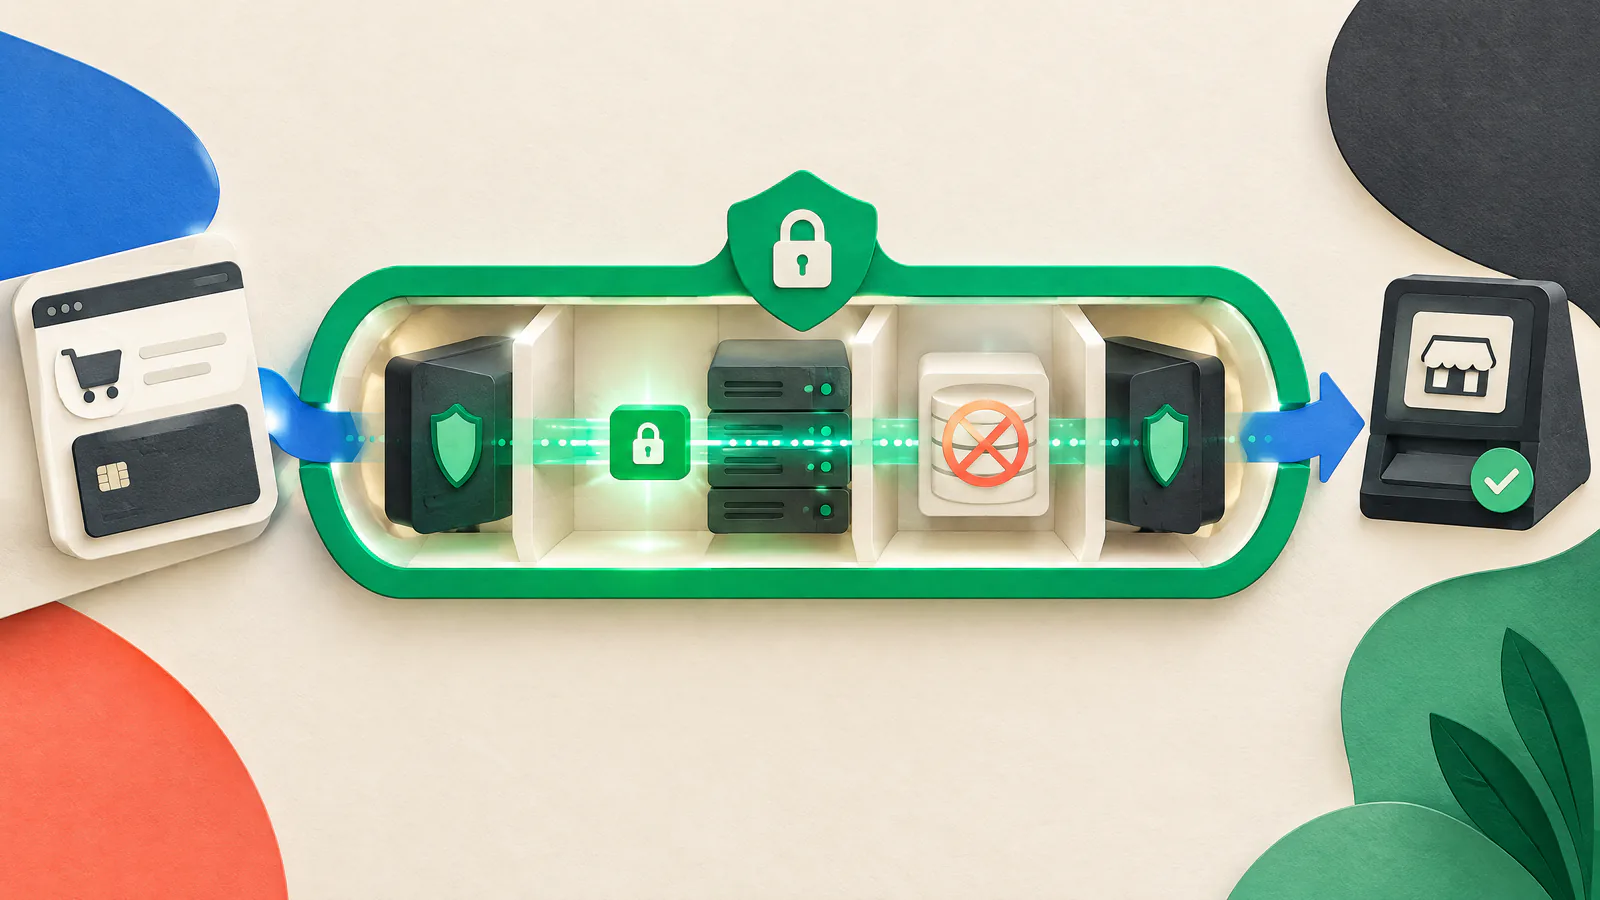
Практические рекомендации для владельцев: как уменьшить воздействие на процесс оплаты, контролировать изменения и готовить доказательства, не принимая вариант с хостингом платежей за автоматическую «короткую дорогу» к соответствию.

Безопасность платежей и PCI DSS: что нужно знать владельцам сайтов — ВИЗУАЛЬНОЕ РУКОВОДСТВО
ЧИТАТЬ
8 мин
ИСТОЧНИКИ
7
ПОВТОРНО ПРОВЕРИТЬ
2027-03-27
проверено
Qualified Security Assessor по PCI DSS или специалист по безопасности платежей, знакомый с требованиями эквайера продавца
КРАТКИЙ ОТВЕТ

Начните с решения.

Рассматривайте безопасность платежей как задачу проектирования. Составьте карту, где покупатель вводит данные карты, какие страницы и код в браузере могут повлиять на эту точку и кто может изменять каждый компонент. По возможности держите ваш сайт подальше от работы с необработанными данными карт. PCI DSS (Payment Card Industry Data Security Standard) — это набор базовых технических и операционных требований для защиты данных платежных счетов и он может применяться к системам, которые потенциально влияют на их безопасность.

Хостинг-чекиаут, перенаправление или встроенный компонент оплаты могут сократить то, чем вы управляете, но не определяют автоматически область применения PCI DSS или документы валидации. PCI SSC указывает, что право на Self-Assessment Questionnaire (SAQ) требует выполнения всех критериев соответствующей SAQ. Подтвердите интеграцию, происхождение страниц оплаты, зоны ответственности и ожидания по доказательствам с вашим эквайером и провайдером платежей. Это образовательная инструкция, а не юридическая консультация или оценка PCI DSS.

ВИЗУАЛЬНОЕ РУКОВОДСТВО

Видеть работу как систему.

Используйте эту карту, чтобы связать решения из статьи, прежде чем применять отдельные тактики.

SIUУкрепить
01Нарисуйте реальную границу платежа
02Сократите область воздействия понятной моделью платежей
03Контролируйте скрипты, теги и заголовки
04Ограничьте доступ и сделайте изменения в чек-аутах откатываемыми
01

Нарисуйте реальную границу платежа

Составьте карту пути покупателя от страницы товара до подтверждения. Отметьте точку ввода карты, перенаправления, фреймы, скрипты, API, плагины, менеджеры тегов, сети доставки контента и учётные записи администраторов, которые могут на это повлиять. Включите связанные логи, инструменты поддержки и аналитику. Это стартовый документ для вашего провайдера или оценщика, а не решение о соответствии.

Зафиксируйте домен, который обслуживает каждый элемент страницы оплаты. PCI SSC указывает, что право на SAQ A требует, чтобы все элементы страницы оплаты поступали только от провайдеров, соответствующих PCI DSS, и ни один элемент не исходил с сайта продавца. Для SAQ A-EP каждый элемент может исходить от продавца или от такого провайдера, но не из другого источника. Все другие критерии по‑прежнему применяются.

Проверьте то, что получает браузер

Репозиторий кода может не показать инъекции через менеджер тегов и настройки платформы. Просмотрите скрипты, фреймы, домены и заголовки в обычной сессии чек-аута в браузере.

Найдите случайный сбор данных

Проверьте логи, аналитику и рабочие процессы поддержки на предмет полей оплаты. Никогда не используйте реальные данные карт в тестовых обращениях или общей документации.

02

Сократите область воздействия понятной моделью платежей

По возможности используйте интеграцию, при которой PCI DSS‑совместимый провайдер собирает данные карт, а не ваше приложение получает или хранит их. Полностью хостимый перенаправляемый чек-аут часто проще, чем кастомная форма, но встроенные поля и iframe всё равно позволяют вашему сайту влиять на платёж. Документируйте фактическую интеграцию, а не полагайтесь на ярлык «хостинг».

Избегайте хранения основных номеров счетов (PAN), кодов безопасности, скриншотов ошибок при оплате или скопированных деталей платежа, если это не требуется утверждённым решением. Шифрование помогает защитить данные, но PCI SSC предупреждает, что одно только шифрование обычно не выводит окружение из области применения. Подтвердите обработку токенов, ключей, webhooks, возвратов и распределение ответственности с провайдером и квалифицированными рецензентами.

Запросите записи провайдера

Храните руководство по интеграции, информацию по зонам ответственности, релевантную документацию по соответствию и процесс уведомления об изменениях вместе с архитектурной записью.

Сделайте чек-аут узким

Не добавляйте маркетинговые эксперименты, инструменты записи сессий, виджеты чата или необязательные библиотеки без назначенного владельца и проверки того, к чему они имеют доступ.

03

Контролируйте скрипты, теги и заголовки

Сторонний код в браузере может ввести неконтролируемые изменения, исполнение произвольного кода и раскрытие данных другим сторонам. Ведите инвентаризацию чек-аута с указанием домена каждого скрипта, назначения, владельца, утверждения и места загрузки. Включайте правила менеджера тегов и код, загружаемый поставщиками, а не только файлы в дереве исходников.

PCI SSC фокусируется на авторизованных скриптах, целостности, мониторинге вмешательств и заголовках, влияющих на безопасность. Утвердите эталон, ограничьте изменения, обнаруживайте расхождения и расследуйте их. Content Security Policy (CSP) может ограничить источники ресурсов. По возможности тестируйте CSP в режиме report-only перед принудительным применением. CSP — средство слоистой защиты, но не замена безопасной разработки или ревью.

Осторожно используйте средства целостности

Subresource Integrity (SRI) может отклонять изменённый внешний скрипт, но требует совместимой кросс-доменной конфигурации и может ломаться после обновлений поставщика.

Относитесь к тегам как к продакшн‑коду

Ограничьте роли публикации, требуйте надёжной аутентификации, проверяйте возможность выполнения кастомного кода и сохраняйте след аудита.

04

Ограничьте доступ и сделайте изменения в чек-аутах откатываемыми

Разделяйте рутинную публикацию контента и код чек-аута, администрирование провайдера платежей, хостинг, DNS и менеджмент тегов. Используйте именованные учётные записи, принципы наименьших привилегий и многофакторную аутентификацию там, где это поддерживается. Пересматривайте доступ после смен ролей и удаляйте бывших сотрудников, поставщиков и агентства. Точная применимость PCI DSS зависит от окружения, но уменьшение общего и постоянного доступа снижает риск.

Используйте процесс релиза для чек-аута: назначенный владелец, ревью, тестирование где возможно, метод отката и проверка после релиза. Тестируйте успешные и неуспешные пути оплаты, перенаправления и поведение на мобильных устройствах. Status Is UP поддерживает проактивную готовность запуска, оптимизацию производительности и планирование отката при релизах; оно не определяет соответствие PCI DSS.

Защитите информацию для восстановления

Храните учётные данные, резервные коды и инструкции по откату в утверждённых системах с контролем доступа, никогда не в тикетах, скриншотах или публичных репозиториях.

Проверьте живой ресурс

После релиза сопоставьте видимые в браузере скрипты, домены и заголовки с утверждённой инвентаризацией.

05

Обновляйте стек и проверяйте результат

Ведите инвентаризацию платформы электронной коммерции, плагинов, тем, серверных компонентов, библиотек, SDK платежей, шаблонов тегов и сервисов, влияющих на чек-аут. Подписывайтесь на уведомления критических поставщиков. NIST описывает управление патчами как выявление, приоритизацию, получение, установку и проверку обновлений. Записывайте изменения, тестируйте путь оплаты и подтверждайте, что развернуто.

Определите экстренный путь для проблем высокого риска и окно обслуживания для рутинных изменений. Приоритетизируйте компоненты, напрямую затрагивающие чек-аут, но не патчьте слепо продакшн и не ломайте оплату. Используйте проверенный подход к откату и руководство по релизам от провайдера. Отсутствие владельца у устаревшего компонента — риск, который нужно устранить.

Связывайте исправления с доказательствами

Храните уведомление поставщика, решение по риску, результат теста, запись о деплое и итоговую верификацию вместе.

06

Храните доказательства и привлекайте квалифицированных специалистов

Храните диаграммы, информацию о зонах ответственности провайдера, обоснование права на выбранную SAQ, инвентаризации скриптов и заголовков, обзоры доступа, утверждения, результаты тестов, изменения и контакты поставщиков в контролируемом месте. Обновляйте их при изменении архитектуры, владельцев, скриптов или провайдеров. Доказательства должны помогать уполномоченному рецензенту без раскрытия данных карт, секретов или записей клиентов.

Ваш эквайер или платёжный бренд определяет требования к валидации. PCI SSC выделяет Qualified Security Assessors (QSA) как независимые организации, квалифицированные для проведения оценок PCI DSS, и Approved Scanning Vendors (ASV) как поставщиков внешнего сканирования в рамках применимых требований. Привлекайте квалифицированную помощь для кастомного чек-аута, неясной области, предполагаемого компромета или выбора SAQ.

Ведите пакет владельца

Держите модель чек-аута, технических владельцев, контакты эскалации, дату последнего обзора и ссылки на доказательства в одном месте.

ДЕЙСТВИЕ / ПРОВЕРКА

Практический чек‑лист

ДЕЙСТВИЕ / ПРОВЕРКАПРОВЕРИТЬ
Смэппить пути влияния на чек-аутДокументируйте страницы, скрипты, домены, провайдеров, учётные записи и потоки данных.Технический владелец сверяет карту с текущим чек-аутом в браузере.
Подтвердить модель интеграцииОпределите, где вводится карта: хостинг провайдера, встроенный компонент, перенаправление или обработка в приложении.Информация от провайдера и эквайера прикреплена к архитектурной записи.
Уточнить ожидания по отчетностиСпросите, какой маршрут валидации применяется; не делайте выводов по виджету.У вас есть датированное указание от владельца программы.
Инвентаризировать скрипты и заголовкиЗапишите источник, назначение, владельца, утверждение, правила тегов и релевантные заголовки.Обзор в браузере совпадает с инвентаризацией или расхождения одобрены.
Управлять сторонним кодомУдалите ненужные теги и ограничьте доступ к публикации с помощью надёжной аутентификации.У каждого сохранённого стороннего поставщика есть владелец и бизнес‑цель.
Защитить административный доступИспользуйте именованные учётные записи с наименьшими привилегиями и удаляйте неактуальный доступ к продакшну.Обзор доступа не выявляет администраторов продакшна без владельца.
Тестировать политику и релизыПригодно пробовать CSP в режиме report-only и тестировать релизы чек-аута.Записанные тесты покрывают успешную оплату, ошибки и релевантные перенаправления.
Оперировать проверяемым патчингомОтслеживайте, приоритизируйте, тестируйте, деплойте и проверяйте критические обновления чек-аута.Недавние изменения имеют причину, тест, запись деплоя и финальную проверку.
Подготовить доказательства и эскалациюДержите контролируемые записи и определите контакты до наступления срочной ситуации.Рецензент может найти пакет владельца без доступа к данным клиентов.
ДЕЙСТВИЕ / ПРОВЕРКА

Практический чек‑лист

  1. 01

    Смэппить пути влияния на чек-аут

    Документируйте страницы, скрипты, домены, провайдеров, учётные записи и потоки данных.

    ПРОВЕРИТЬ: Технический владелец сверяет карту с текущим чек-аутом в браузере.
  2. 02

    Подтвердить модель интеграции

    Определите, где вводится карта: хостинг провайдера, встроенный компонент, перенаправление или обработка в приложении.

    ПРОВЕРИТЬ: Информация от провайдера и эквайера прикреплена к архитектурной записи.
  3. 03

    Уточнить ожидания по отчетности

    Спросите, какой маршрут валидации применяется; не делайте выводов по виджету.

    ПРОВЕРИТЬ: У вас есть датированное указание от владельца программы.
  4. 04

    Инвентаризировать скрипты и заголовки

    Запишите источник, назначение, владельца, утверждение, правила тегов и релевантные заголовки.

    ПРОВЕРИТЬ: Обзор в браузере совпадает с инвентаризацией или расхождения одобрены.
  5. 05

    Управлять сторонним кодом

    Удалите ненужные теги и ограничьте доступ к публикации с помощью надёжной аутентификации.

    ПРОВЕРИТЬ: У каждого сохранённого стороннего поставщика есть владелец и бизнес‑цель.
  6. 06

    Защитить административный доступ

    Используйте именованные учётные записи с наименьшими привилегиями и удаляйте неактуальный доступ к продакшну.

    ПРОВЕРИТЬ: Обзор доступа не выявляет администраторов продакшна без владельца.
  7. 07

    Тестировать политику и релизы

    Пригодно пробовать CSP в режиме report-only и тестировать релизы чек-аута.

    ПРОВЕРИТЬ: Записанные тесты покрывают успешную оплату, ошибки и релевантные перенаправления.
  8. 08

    Оперировать проверяемым патчингом

    Отслеживайте, приоритизируйте, тестируйте, деплойте и проверяйте критические обновления чек-аута.

    ПРОВЕРИТЬ: Недавние изменения имеют причину, тест, запись деплоя и финальную проверку.
  9. 09

    Подготовить доказательства и эскалацию

    Держите контролируемые записи и определите контакты до наступления срочной ситуации.

    ПРОВЕРИТЬ: Рецензент может найти пакет владельца без доступа к данным клиентов.
ВОПРОСЫ ДЛЯ ОБСУЖДЕНИЯ

Сравнивайте компромиссы, а не приватные данные.

Используйте эти вопросы с вашей командой или сообществом владельцев сайтов. Делитесь методами и уроками, но никогда не вставляйте учётные данные, данные клиентов или непубличные детали инфраструктуры.

  1. 01

    Какой компонент чек-аута было труднее всего назначить владельцу, и какой документ прояснил ответственность?

  2. 02

    Как вы тестируете изменение страницы оплаты, не помещая данные карты или клиента в тикеты и скриншоты?

  3. 03

    Какой шаг контроля изменений предотвратил наибольшее число предотвратимых сюрпризов с чек-аутом для вашего бизнеса?

ПОПУЛЯРНЫЕ / АВТОРИТЕТНЫЕ РЕСУРСЫ

Откройте исходные материалы.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Разъясняет применимость PCI DSS к продавцам, SAQ и важность требований эквайера или платёжного бренда.

Проверено 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Даёт официальную рамку области применения и ссылки на библиотеку документов, QSA и ASV.

Проверено 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Уточняет критерии происхождения элементов страницы оплаты для SAQ A и SAQ A-EP и подчёркивает, что все критерии права на участие применимы.

Проверено 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Кратко излагает руководство по скриптам на странице оплаты, целостности, мониторингу вмешательств и заголовкам, влияющим на безопасность.

Проверено 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Объясняет риски стороннего кода в браузере и практические пределы контроля целостности и менеджмента тегов.

Проверено 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Разъясняет ограничения CSP на источники ресурсов и тестирование в режиме report-only перед принудительным применением.

Проверено 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Определяет управление патчами как выявление, приоритизацию, получение, установку и проверку обновлений.

Проверено 2026-09-27

Политика источников. Эта образовательная статья использует официальные материалы PCI SSC и первичные технические руководства от NIST, OWASP и MDN. Это не определение соответствия. Платёжные бренды, эквайеры, контракты, местное право и реальная реализация могут накладывать иные обязательства; подтверждайте их у ответственного владельца программы и квалифицированных консультантов.

КРАТКИЕ УТОЧНЕНИЯ

Частые вопросы.

Делает ли хостинговая страница оплаты мой сайт соответствующим PCI DSS?

Нет. Модель с хостингом у провайдера может снизить то, чем вы управляете, но не определяет автоматически зону применения, право на конкретную SAQ или требования валидации. PCI SSC указывает, что необходимо выполнить каждый критерий SAQ. Подтвердите реализацию у эквайера, провайдера и при необходимости у квалифицированного рецензента.

Могу ли я разместить аналитику или менеджер тегов на странице оплаты?

Не делайте допущения, что распространённый маркетинговый инструмент безопасен на странице оплаты. Оставляйте только утверждённый, необходимый код; знайте его источник и владельца; ограничивайте доступ к публикации; и тестируйте изменения. Используйте CSP или проверки целостности только если интеграция это поддерживает.

Какие доказательства должен хранить владелец малого сайта?

Храните карту чек-аута, информацию о зонах ответственности провайдера, инвентаризацию скриптов и заголовков, обзоры доступа, записи об изменениях и патчах, результаты тестов и контакты для эскалации. Не включайте данные карт, секреты или записи клиентов. Уточните точные требования у применимого программного владельца.

Status Is UP Editorial Team · Uptime Enablement Editors

Проверено Qualified Security Assessor по PCI DSS или специалист по безопасности платежей, знакомый с требованиями эквайера продавца. Опубликовано 2026-09-27; обновлено 2026-09-30.