
STATUS IS UPWIKI DI OTTIMIZZAZIONE DEL SITO
46Rafforza
Ecommerce / Rafforza

Sicurezza dei pagamenti e PCI DSS: cosa devono sapere i proprietari di siti web

Guida pratica per i proprietari per ridurre l’esposizione al checkout, controllare le modifiche e preparare le evidenze senza confondere un’opzione di pagamento ospitata con una scorciatoia per la conformità.

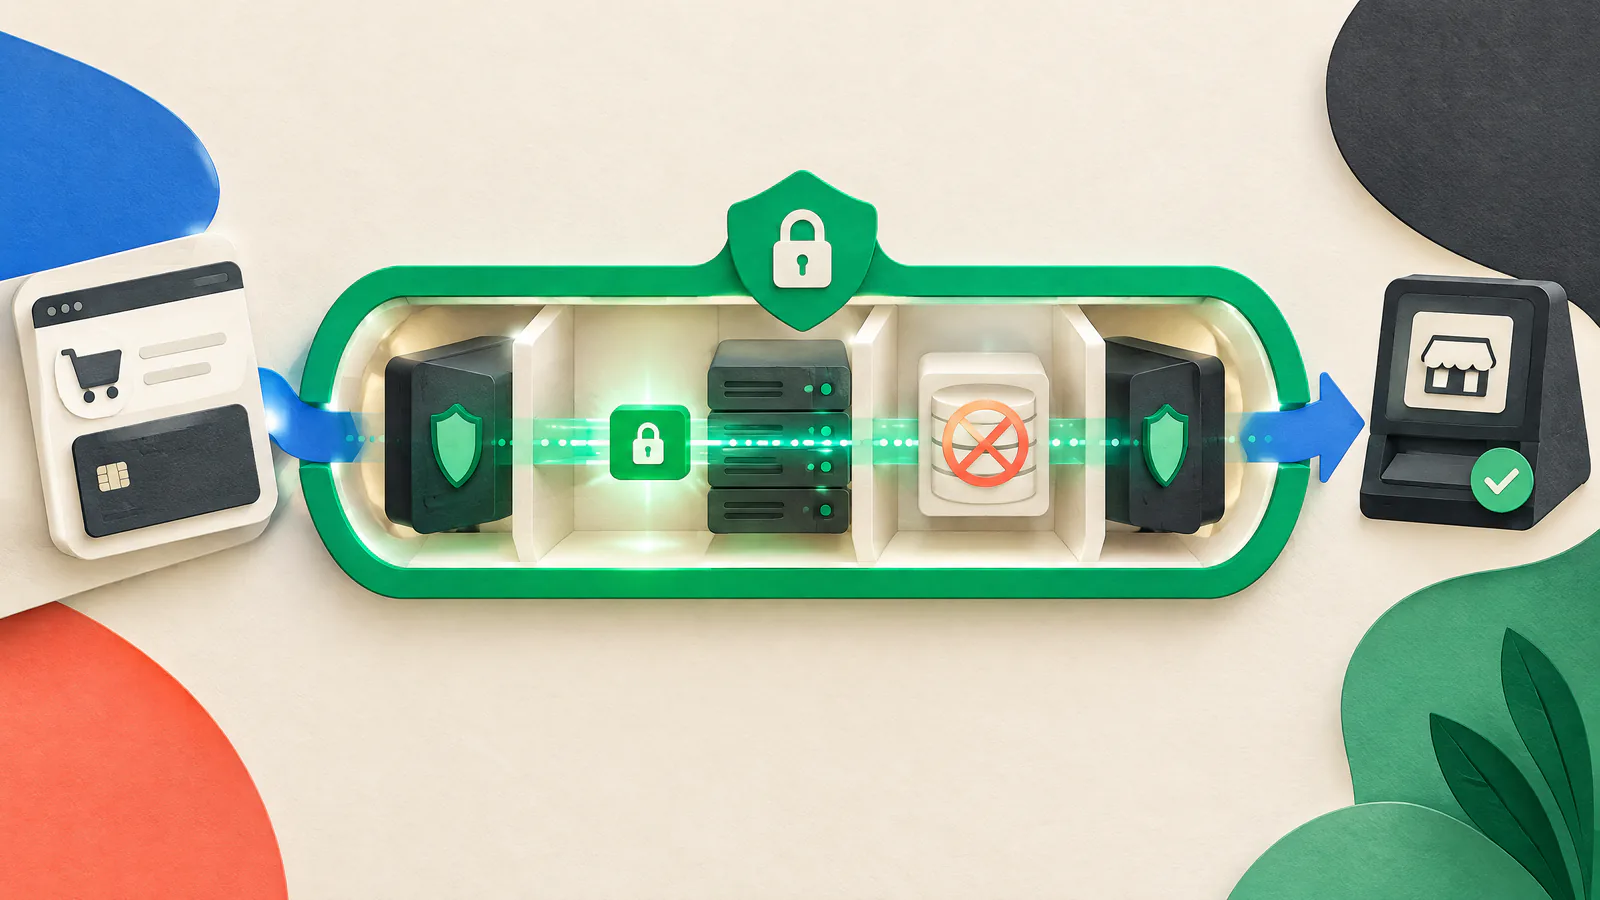
Sicurezza dei pagamenti e PCI DSS: cosa devono sapere i proprietari di siti web — GUIDA VISIVA
LEGGI
8 minuti
FONTI
7
RIVALIDA
2027-03-27
rivisto
Valutatore di sicurezza qualificato PCI DSS (Qualified Security Assessor, QSA) o professionista della sicurezza dei pagamenti familiare con i requisiti dell’acquirer del merchant
LA RISPOSTA BREVE

Inizia dalla decisione.

Considera la sicurezza dei pagamenti come un problema di progettazione. Mappa dove gli acquirenti inseriscono i dati della carta, quali pagine e codice nel browser possono influenzare quel passaggio e chi può modificare ciascun componente. Mantieni il tuo sito il più possibile lontano dai dati grezzi della carta. PCI DSS, lo standard Payment Card Industry Data Security Standard, è una base di requisiti tecnici e operativi che protegge i dati degli account di pagamento e può applicarsi a sistemi che potrebbero influire sulla loro sicurezza.

Un checkout ospitato, un reindirizzamento o un componente di pagamento incorporato può ridurre ciò che gestisci, ma non decide automaticamente l’ambito PCI DSS o la documentazione di validazione. PCI SSC afferma che l’eleggibilità per un Self-Assessment Questionnaire (SAQ) richiede il soddisfacimento di tutti i criteri di quell’SAQ. Conferma l’integrazione, le origini delle pagine di pagamento, le responsabilità e le aspettative sulle evidenze con il tuo acquirer e il fornitore di pagamento. Questa è una guida educativa, non un parere legale né una valutazione PCI DSS.

GUIDA VISIVA

Vedi il lavoro come un sistema.

Usa questa mappa per collegare le decisioni dell'articolo prima di agire su singole tattiche.

SIURafforza
01Definire il perimetro reale del pagamento
02Ridurre l’esposizione con un modello di pagamento spiegabile
03Controllare script, tag e header
04Limitare gli accessi e rendere recuperabili le modifiche al checkout
01

Definire il perimetro reale del pagamento

Mappa il percorso dell’acquirente dalla pagina prodotto alla conferma. Segna l’inserimento della carta, i reindirizzamenti, i frame, gli script, le API, i plugin, i tag manager, le CDN e gli account amministrativi che possono influenzarlo. Includi log correlati, strumenti di supporto e analytics. Questo è un record iniziale per il tuo fornitore o valutatore, non una decisione di conformità.

Registra il dominio che serve ogni elemento della pagina di pagamento. PCI SSC dice che l’eleggibilità per SAQ A richiede che tutti gli elementi della pagina di pagamento provengano esclusivamente da fornitori conformi a PCI DSS e che non provengano dal sito del merchant. Per SAQ A-EP, ogni elemento può provenire dal merchant o da un fornitore conforme, ma non da un’altra origine. Restano applicati tutti gli altri criteri.

Ispeziona ciò che il browser riceve

Un repository può non mostrare le iniezioni del tag manager e le impostazioni di piattaforma. Rivedi script, frame, domini e header in una normale sessione di checkout nel browser.

Individua la cattura accidentale di dati

Controlla log, analytics e workflow di supporto per i campi di pagamento. Non usare mai dati reali di carta in ticket di test o evidenze condivise.

02

Ridurre l’esposizione con un modello di pagamento spiegabile

Quando praticabile, usa un’integrazione in cui un fornitore conforme a PCI DSS raccoglie i dati della carta anziché la tua applicazione che li riceve o li memorizza. Un reindirizzamento completamente ospitato dal fornitore è spesso più semplice di un modulo personalizzato, ma campi incorporati e iframe possono comunque permettere al tuo sito di influenzare il pagamento. Documenta l’integrazione reale invece di fare affidamento sull’etichetta “ospitato”.

Evita di conservare numeri di conto primari, codici di sicurezza, screenshot di errori di checkout o dettagli di pagamento copiati a meno che un design approvato non lo richieda. La cifratura aiuta a proteggere i dati, ma PCI SSC avverte che la cifratura da sola generalmente non rimuove un ambiente dall’ambito. Conferma token, chiavi, webhook, rimborsi e gestione delle responsabilità con il fornitore e i revisori qualificati.

Richiedi i record del fornitore

Conserva la guida di integrazione, le informazioni sulle responsabilità, la documentazione di conformità rilevante e il processo di notifica delle modifiche insieme al record dell’architettura.

Mantieni il checkout snello

Non aggiungere esperimenti di marketing, strumenti di replay, widget di chat o librerie opzionali senza un proprietario nominato e una revisione di ciò che possono accedere.

03

Controllare script, tag e header

Il codice del browser di terze parti può introdurre cambi non controllati, esecuzione arbitraria di codice e divulgazione ad altre parti. Mantieni un inventario del checkout con il dominio di ciascuno script, lo scopo, il proprietario, l’approvazione e la posizione di caricamento. Includi regole del tag manager e codice caricato dal fornitore, non solo i file nell’albero delle sorgenti.

PCI SSC si concentra su script autorizzati, integrità, monitoraggio delle manomissioni e header HTTP che impattano la sicurezza. Approva una baseline, limita le modifiche, rileva le differenze e indagale. Una Content Security Policy (CSP) può limitare le origini delle risorse. Dove opportuno, testala in modalità report-only prima dell’applicazione. La CSP è difesa in profondità, non un sostituto della scrittura sicura del codice o della revisione.

Usa i controlli di integrità con cautela

Subresource Integrity può rifiutare uno script esterno modificato, ma richiede una configurazione cross-origin compatibile e può interrompersi dopo aggiornamenti del fornitore.

Tratta i tag come codice di produzione

Limita i ruoli di pubblicazione, richiedi autenticazione forte, rivedi la capacità di codice personalizzato e conserva una traccia di audit.

04

Limitare gli accessi e rendere recuperabili le modifiche al checkout

Separa la pubblicazione dei contenuti di routine dal codice del checkout, dall’amministrazione del fornitore di pagamento, dall’hosting, dal DNS e dalla gestione dei tag. Usa account nominativi, il principio del privilegio minimo e l’autenticazione a più fattori dove supportata. Rivedi gli accessi dopo i cambi ruolo e rimuovi ex dipendenti, fornitori e agenzie. L’esatta applicabilità di PCI DSS dipende dall’ambiente, ma ridurre privilegi condivisi e permanenti diminuisce il rischio.

Usa un processo di rilascio per il checkout: proprietario nominato, revisione, test quando possibile, metodo di rollback e controllo post-rilascio nel browser. Testa i percorsi di successo e di errore, i reindirizzamenti e il comportamento mobile. Status Is UP supporta la prontezza proattiva al lancio, l’ottimizzazione delle prestazioni e la pianificazione del rollback attorno ai rilasci; non determina la conformità PCI DSS.

Proteggi le informazioni di recupero

Conserva credenziali, codici di backup e istruzioni di rollback in sistemi approvati con controllo degli accessi, mai in ticket, screenshot o repository pubblici.

Controlla l’asset live

Dopo il rilascio, confronta script, domini e header visibili dal browser con l’inventario approvato.

05

Aggiorna lo stack e verifica il risultato

Mantieni un inventario della piattaforma di commercio, plugin, temi, componenti server, librerie, SDK di pagamento, template dei tag e servizi che influenzano il checkout. Iscriviti alle comunicazioni critiche dei fornitori. NIST descrive la gestione delle patch come l’identificazione, la prioritarizzazione, l’acquisizione, l’installazione e la verifica degli aggiornamenti. Registra la modifica, testa il percorso di pagamento e conferma ciò che è stato distribuito.

Stabilisci una via di emergenza per problemi ad alto rischio e una finestra di manutenzione per i cambi routinari. Prioritizza i componenti di checkout esposti, ma non applicare patch ciecamente in produzione e rompere i pagamenti. Usa un approccio di rollback testato e le linee guida del fornitore per i rilasci. Un componente obsoleto senza proprietario noto è un rischio da risolvere.

Collega le correzioni alle evidenze

Conserva insieme l’avviso, la decisione sul rischio, il risultato del test, il record di deployment e la verifica finale.

06

Conservare evidenze e usare aiuti qualificati

Conserva diagrammi, informazioni sulle responsabilità del fornitore, motivazione dell’eleggibilità SAQ, inventari di script e header, revisioni degli accessi, approvazioni, risultati dei test, modifiche e contatti dei fornitori in una posizione controllata. Aggiornale quando cambiano architettura, proprietà, script o fornitori. Le evidenze dovrebbero aiutare un revisore autorizzato senza esporre dati delle carte, segreti o record dei clienti.

Il tuo acquirer o il brand di pagamento definisce le aspettative di validazione applicabili. PCI SSC identifica i Qualified Security Assessor come organizzazioni indipendenti qualificate a eseguire valutazioni PCI DSS e gli Approved Scanning Vendor come fornitori qualificati di scansione esterna sotto i requisiti applicabili. Cerca aiuto qualificato per checkout personalizzati, ambito non chiaro, sospette compromissioni o selezione dell’SAQ.

Mantieni un pacchetto del proprietario

Conserva il modello di checkout, i proprietari tecnici, i contatti di escalation, la data dell’ultima revisione e i link alle evidenze insieme.

AZIONE / VERIFICA

La tua guida pratica alle attività.

AZIONE / VERIFICAVERIFICA
Mappa i percorsi di influenza del checkoutDocumenta pagine, script, domini, fornitori, account e flussi di dati.Un proprietario tecnico confronta la mappa con un checkout attuale nel browser.
Conferma il modello di integrazioneIdentifica se l’inserimento della carta è ospitato dal fornitore, incorporato, reindirizzato o gestito dall’applicazione.Informazioni del fornitore e dell’acquirer sono allegate al record di architettura.
Valida le aspettative di rendicontazioneChiedi quale percorso di validazione si applica; non dedurlo da un widget.Hai indicazioni datate dal responsabile del programma.
Inventaria script e headerRegistra origine, scopo, proprietario, approvazione, regole dei tag e header rilevanti.La revisione nel browser corrisponde all’inventario o le differenze sono approvate.
Governare il codice di terze partiRimuovi tag non necessari e limita l’accesso dei publisher con autenticazione forte.Ogni terza parte mantenuta ha un proprietario e uno scopo di business.
Proteggi l’accesso amministrativoUsa account nominativi con privilegi minimi e rimuovi accessi di produzione obsoleti.La revisione degli accessi non identifica amministratori di produzione senza proprietario.
Testa policy e rilasciQuando opportuno, prova CSP in report-only e testa i rilasci del checkout.I test registrati coprono successo del pagamento, errore e reindirizzamenti rilevanti.
Operare patch verificateTraccia, prioritizza, testa, distribuisci e verifica gli aggiornamenti critici del checkout.Le modifiche recenti hanno una motivazione, un test, un deployment e un controllo finale.
Preparare evidenze ed escalationConserva record controllati e identifica i contatti prima che sorga un’urgenza.Un revisore può trovare il pacchetto del proprietario senza dati dei clienti.
AZIONE / VERIFICA

La tua guida pratica alle attività.

  1. 01

    Mappa i percorsi di influenza del checkout

    Documenta pagine, script, domini, fornitori, account e flussi di dati.

    VERIFICA: Un proprietario tecnico confronta la mappa con un checkout attuale nel browser.
  2. 02

    Conferma il modello di integrazione

    Identifica se l’inserimento della carta è ospitato dal fornitore, incorporato, reindirizzato o gestito dall’applicazione.

    VERIFICA: Informazioni del fornitore e dell’acquirer sono allegate al record di architettura.
  3. 03

    Valida le aspettative di rendicontazione

    Chiedi quale percorso di validazione si applica; non dedurlo da un widget.

    VERIFICA: Hai indicazioni datate dal responsabile del programma.
  4. 04

    Inventaria script e header

    Registra origine, scopo, proprietario, approvazione, regole dei tag e header rilevanti.

    VERIFICA: La revisione nel browser corrisponde all’inventario o le differenze sono approvate.
  5. 05

    Governare il codice di terze parti

    Rimuovi tag non necessari e limita l’accesso dei publisher con autenticazione forte.

    VERIFICA: Ogni terza parte mantenuta ha un proprietario e uno scopo di business.
  6. 06

    Proteggi l’accesso amministrativo

    Usa account nominativi con privilegi minimi e rimuovi accessi di produzione obsoleti.

    VERIFICA: La revisione degli accessi non identifica amministratori di produzione senza proprietario.
  7. 07

    Testa policy e rilasci

    Quando opportuno, prova CSP in report-only e testa i rilasci del checkout.

    VERIFICA: I test registrati coprono successo del pagamento, errore e reindirizzamenti rilevanti.
  8. 08

    Operare patch verificate

    Traccia, prioritizza, testa, distribuisci e verifica gli aggiornamenti critici del checkout.

    VERIFICA: Le modifiche recenti hanno una motivazione, un test, un deployment e un controllo finale.
  9. 09

    Preparare evidenze ed escalation

    Conserva record controllati e identifica i contatti prima che sorga un’urgenza.

    VERIFICA: Un revisore può trovare il pacchetto del proprietario senza dati dei clienti.
ARGOMENTI DI DISCUSSIONE

Confronta i compromessi, non i dati privati.

Usa questi spunti con il tuo team o la community dei proprietari di siti. Condividi metodi e lezioni, ma non incollare mai credenziali, dati dei clienti o dettagli infrastrutturali non pubblici.

  1. 01

    Quale componente del checkout è stato più difficile da assegnare a un proprietario e quale record ha chiarito la responsabilità?

  2. 02

    Come testate una modifica alla pagina di pagamento senza inserire dati di carta o informazioni cliente in ticket e screenshot?

  3. 03

    Quale fase del controllo delle modifiche ha prevenuto il maggior numero di imprevisti evitabili per la vostra attività?

RISORSE POPOLARI / AUTOREVOLI

Apri il materiale di riferimento.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Spiega l’applicabilità del PCI DSS ai merchant, gli SAQ e l’importanza dei requisiti dell’acquirer o del brand di pagamento.

Rivisto 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Fornisce inquadramento ufficiale dell’ambito e link alla libreria di documenti, ai QSA e agli ASV.

Rivisto 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Chiarisce i criteri di origine della pagina di pagamento per SAQ A e SAQ A-EP e nota che tutti i criteri di eleggibilità si applicano.

Rivisto 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Riepiloga la guida su script delle pagine di pagamento, integrità, monitoraggio delle manomissioni e header che impattano la sicurezza.

Rivisto 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Spiega il rischio del codice browser di terze parti e i limiti pratici di integrità e controllo tramite tag management.

Rivisto 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Spiega le restrizioni delle risorse con CSP e il test in report-only prima dell’applicazione.

Rivisto 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Definisce la gestione delle patch come identificare, prioritizzare, acquisire, installare e verificare gli aggiornamenti.

Rivisto 2026-09-27

Politica delle fonti. Questo articolo educativo utilizza materiali ufficiali PCI SSC e linee guida tecniche primarie da NIST, OWASP e MDN. Non è una determinazione di conformità. I brand di pagamento, gli acquirer, i contratti, la normativa locale e l’implementazione effettiva possono creare obblighi diversi; verificarli con il responsabile del programma e consulenti qualificati.

Chiarimenti rapidi

Domande comuni.

Una pagina di pagamento ospitata rende il mio sito PCI DSS compliant?

No. Un modello ospitato dal fornitore può ridurre ciò che gestisci, ma non decide automaticamente l’ambito, l’eleggibilità per un SAQ o la validazione. PCI SSC afferma che ogni criterio dell’SAQ deve essere soddisfatto. Conferma l’implementazione con il tuo acquirer, fornitore e, quando necessario, con un revisore qualificato.

Posso mettere analytics o un tag manager sul checkout?

Non dare per scontato che uno strumento di marketing comune sia sicuro su una pagina di pagamento. Mantieni solo codice approvato e necessario; conosci la sua origine e il proprietario; limita l’accesso alla pubblicazione e testa le modifiche. Usa CSP o controlli di integrità solo dove l’integrazione li supporta.

Quali evidenze dovrebbe conservare un piccolo proprietario di sito?

Conserva una mappa del checkout, informazioni sulle responsabilità del fornitore, inventario di script e header, revisioni degli accessi, registri di modifiche e patch, risultati dei test e contatti di escalation. Non includere dati di carta, segreti o record dei clienti. Conferma le esigenze esatte con il programma che si applica alla tua attività.

Status Is UP Editorial Team · Uptime Enablement Editors

Revisionato da Valutatore di sicurezza qualificato PCI DSS (Qualified Security Assessor, QSA) o professionista della sicurezza dei pagamenti familiare con i requisiti dell’acquirer del merchant. Pubblicato 2026-09-27; aggiornato 2026-09-30.