
STATUS IS UPवेबसाइट अनुकूलन विकि
46मजबूत करें
ई-कॉमर्स / मजबूत करें

भुगतान सुरक्षा और PCI DSS: वेबसाइट मालिकों के लिए क्या जानना आवश्यक है

चेकआउट जोखिम घटाने, परिवर्तन नियंत्रित करने और प्रमाण तैयार करने के व्यावहारिक मार्गदर्शन — और यह समझना कि होस्टेड भुगतान विकल्प को अनुपालन की शॉर्टकट समझना गलत है।

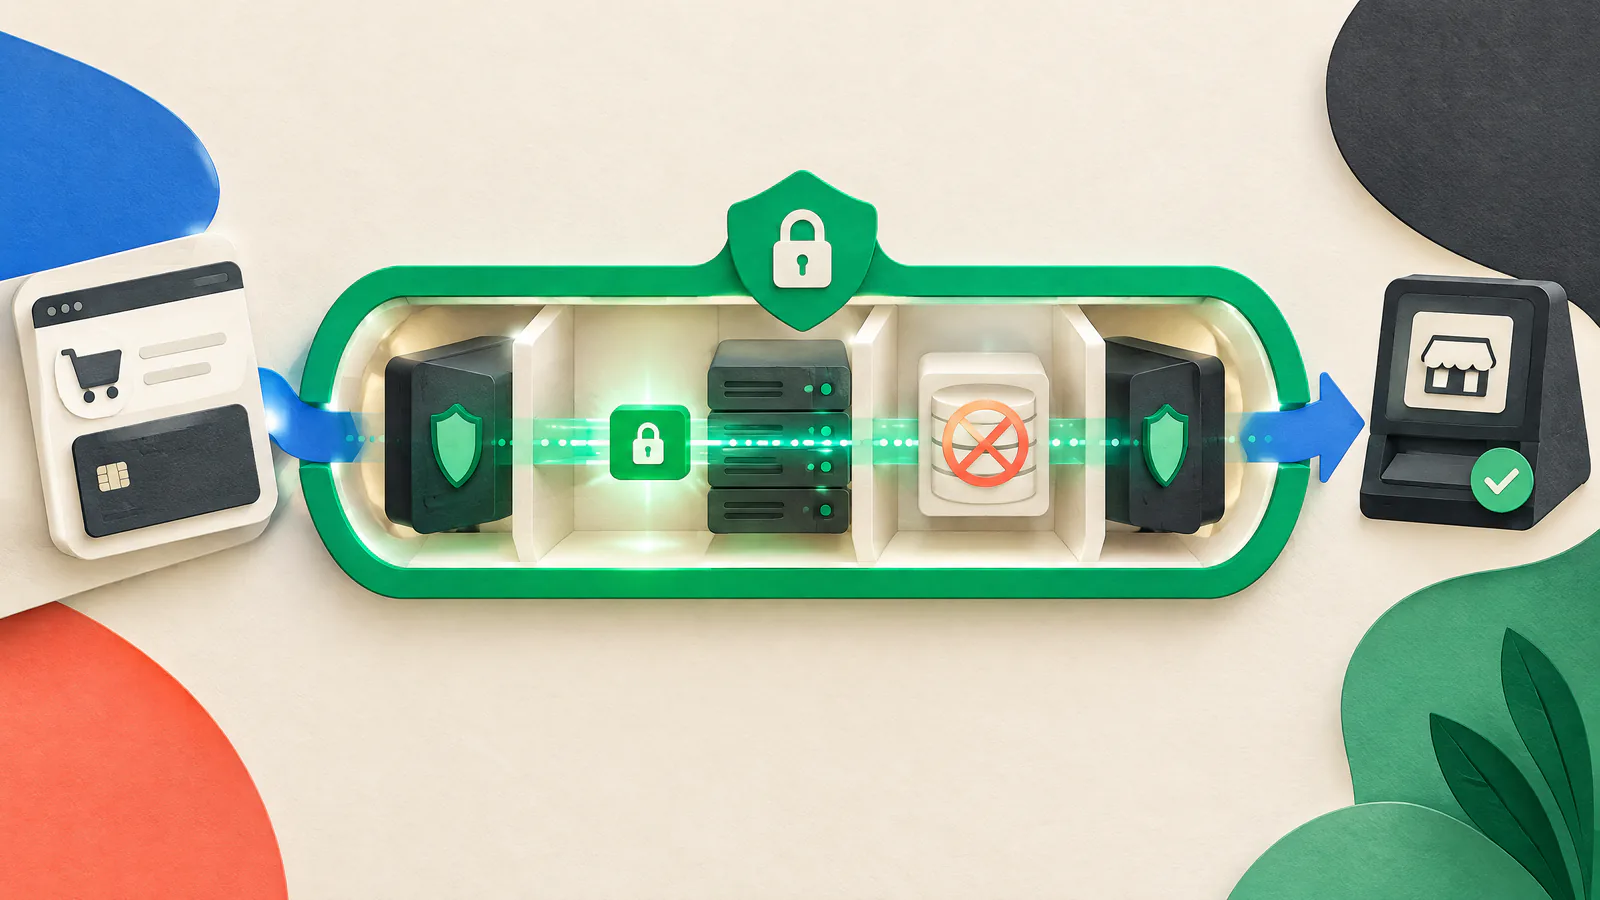
भुगतान सुरक्षा और PCI DSS: वेबसाइट मालिकों के लिए क्या जानना आवश्यक है — दृश्य मार्गदर्शक
पढ़ें
8 मिनट
स्रोत
7
पुनः सत्यापित करें
2027-03-27
समीक्षित
PCI DSS Qualified Security Assessor या उस मर्चेंट के एग्रीकर आवश्यकताओं से परिचित पेमेंट-सिक्योरिटी पेशेवर
संक्षिप्त उत्तर

निर्णय से शुरू करें।

भुगतान सुरक्षा को एक डिजाइन समस्या की तरह मानें। यह मैप करें कि खरीदार कार्ड डेटा कहाँ दर्ज करता है, कौन से पेज और ब्राउज़र कोड उस चरण को प्रभावित कर सकते हैं, और प्रत्येक घटक को कौन बदल सकता है। जहाँ संभव हो, अपनी वेबसाइट को कच्चे कार्ड डेटा से दूर रखें। PCI DSS (Payment Card Industry Data Security Standard) भुगतान खाते के डेटा की रक्षा करने वाली तकनीकी व संचालनात्मक न्यूनतम आवश्यकताओं का एक बेसलाइन है और यह उन सिस्टम्स पर लागू हो सकता है जो इसकी सुरक्षा को प्रभावित कर सकते हैं।

होस्टेड चेकआउट, रीडायरेक्ट, या एम्बेडेड पेमेंट कंपोनेंट उस चीज़ को कम कर सकता है जिसका आप संचालन करते हैं, लेकिन यह अपने आप PCI DSS का स्कोप या वैलिडेशन पेपर्वर्क तय नहीं करता। PCI SSC कहता है कि Self-Assessment Questionnaire (SAQ) के लिए पात्रता उस SAQ के सभी मानदंडों के पूरा होने पर निर्भर करती है। अपनी एग्रीकर और पेमेंट प्रोवाइडर के साथ इंटीग्रेशन, पेमेंट-पेज के ओरिजिन, जिम्मेदारियों और साक्ष्य अपेक्षाओं की पुष्टि करें। यह शैक्षिक मार्गदर्शन है, कानूनी सलाह या PCI DSS आकलन नहीं।

दृश्य मार्गदर्शक

काम को एक प्रणाली के रूप में देखें।

व्यक्तिगत तकनीकों पर अमल करने से पहले लेख के निर्णयों को जोड़ने के लिए इस मानचित्र का उपयोग करें।

SIUमजबूत करें
01वास्तविक भुगतान सीमा (payment boundary) का नक्शा बनाएं
02व्याख्यायोग्य (explainable) भुगतान मॉडल के साथ एक्सपोज़र घटाएँ
03स्क्रिप्ट्स, टैग और हेडर्स नियंत्रित करें
04पहुँच सीमित करें और चेकआउट परिवर्तनों को पुनर्प्राप्त करने योग्य बनाएं
01

वास्तविक भुगतान सीमा (payment boundary) का नक्शा बनाएं

उत्पाद पेज से कन्फर्मेशन तक खरीदार के मार्ग का मैप बनाएं। कार्ड प्रविष्टि, रीडायरेक्ट, फ्रेम, स्क्रिप्ट्स, API, प्लग-इन्स, टैग मैनेजर, कंटेंट डिलीवरी नेटवर्क और वे प्रशासकीय खाते जिन्हें यह प्रभावित कर सकते हैं—सभी को चिह्नित करें। संबंधित लॉग्स, सपोर्ट टूल्स, और एनालिटिक्स को भी शामिल करें। यह आपके प्रोवाइडर या असेसर के लिए एक प्रारंभिक रिकॉर्ड है, न कि अनुपालन का अंतिम निर्णय।

हर पेमेंट-पेज एलिमेंट को सेवा देने वाले डोमेन का रिकॉर्ड रखें। PCI SSC कहता है कि SAQ A की पात्रता के लिए सभी पेमेंट-पेज एलिमेंट केवल PCI DSS अनुपालक सेवा प्रदाताओं से आने चाहिए और किसी भी तरह से मर्चेंट साइट से नहीं होने चाहिए। SAQ A-EP के लिए, प्रत्येक एलिमेंट मर्चेंट या ऐसे प्रदाता दोनों में से किसी से आ सकता है, लेकिन किसी अन्य स्रोत से नहीं। अन्य सभी मानदंड लागू होते हैं।

ब्राउज़र जो प्राप्त करता है उसकी जाँच करें

एक रिपॉजिटरी टैग-मैनेजर इंजेक्शन्स और प्लेटफ़ॉर्म सेटिंग्स याद कर सकती है। सामान्य चेकआउट ब्राउज़र सत्र में स्क्रिप्ट्स, फ्रेम्स, डोमेन्स और हेडर्स की समीक्षा करें।

अनचाही डेटा कैप्चर ढूँढें

लॉग्स, एनालिटिक्स और सपोर्ट वर्कफ़्लो के लिए भुगतान फ़ील्ड्स की समीक्षा करें। टेस्ट टिकट्स या साझा साक्ष्य में वास्तविक कार्ड डेटा कभी न उपयोग करें।

02

व्याख्यायोग्य (explainable) भुगतान मॉडल के साथ एक्सपोज़र घटाएँ

जहाँ व्यावहारिक हो, ऐसा इंटीग्रेशन इस्तेमाल करें जिसमें PCI DSS-अनुपालक प्रोवाइडर कार्ड डेटा संग्रह करें बजाय इसके कि आपकी एप्लिकेशन उसे प्राप्त या स्टोर करे। एक पूरा प्रोवाइडर-होस्टेड रीडायरेक्ट अक्सर कस्टम फॉर्म की तुलना में सरल होता है, पर एम्बेडेड फ़ील्ड्स और iframes अभी भी आपकी साइट को भुगतान प्रभावित करने का तरीका दे सकते हैं। होस्टेड लेबल पर निर्भर न रहें—वास्तविक इंटीग्रेशन को दस्तावेज़ करें।

Primary account numbers, security codes, चेकआउट-एरर स्क्रीनशॉट्स या कॉपी किए गए भुगतान विवरण केवल तभी रखें जब अप्रूव्ड डिजाइन इसकी मांग करे। एन्क्रिप्शन डेटा की रक्षा करने में मदद करता है, पर PCI SSC चेतावनी देता है कि केवल एन्क्रिप्शन सामान्यतः किसी एनवायरनमेंट को स्कोप से बाहर नहीं हटाता। प्रोवाइडर और योग्य रिव्यूअर्स के साथ टोकन, कुंजी (key), webhook, रिफंड और जिम्मेदारी संभालने की पुष्टि करें।

प्रोवाइडर रिकॉर्ड्स का अनुरोध करें

इंटीग्रेशन गाइड, जिम्मेदारी जानकारी, संबंधित अनुपालन दस्तावेज़ और परिवर्तन-सूचना प्रक्रिया को अपने आर्किटेक्चर रिकॉर्ड के साथ रखें।

चेकआउट को संकर रखें

बिना नामित मालिक और पहुँच समीक्षा के मार्केटिंग प्रयोग, रिप्ले टूल्स, चैट विजेट्स या वैकल्पिक लाइब्रेरी न जोड़ें।

03

स्क्रिप्ट्स, टैग और हेडर्स नियंत्रित करें

थर्ड-पार्टी ब्राउज़र कोड अनियंत्रित परिवर्तन, मनमाना कोड निष्पादन, और अन्य पक्षों को खुलासा पेश कर सकता है। प्रत्येक स्क्रिप्ट के डोमेन, उद्देश्य, मालिक, अनुमोदन और लोड लोकेशन के साथ एक चेकआउट इन्वेंटरी रखें। इसमें टैग-मैनेजर नीयम और वेंडर-लोडेड कोड भी शामिल करें, केवल सोर्स-ट्री फ़ाइलें ही नहीं।

PCI SSC अधिकृत स्क्रिप्ट्स, इंटीग्रिटी, टेंपर मॉनिटरिंग, और सुरक्षा-प्रभावक HTTP हेडर्स पर केंद्रित है। एक बेसलाइन अनुमोदित करें, परिवर्तनों को प्रतिबंधित रखें, अंतर का पता लगाएँ और उनकी जाँच करें। एक Content Security Policy (CSP) स्रोतों को सीमित कर सकता है। जहाँ उपयुक्त हो, इसे लागू करने से पहले report-only मोड में टेस्ट करें। CSP रक्षा में गहराई (defense in depth) है, सुरक्षित कोडिंग या समीक्षा का विकल्प नहीं।

इंटीग्रिटी नियंत्रणों का सावधानी से उपयोग करें

Subresource Integrity एक बदले हुए एक्सटर्नल स्क्रिप्ट को अस्वीकार कर सकता है, पर इसे cross-origin कॉन्फ़िगरेशन के साथ संगत होना चाहिए और वेंडर अपडेट के बाद टूट भी सकता है।

टैग्स को प्रोडक्शन कोड समझें

पब्लिशिंग भूमिकाओं को सीमित करें, मजबूत प्रमाणीकरण की आवश्यकता रखें, कस्टम-कोड क्षमता की समीक्षा करें, और ऑडिट ट्रेल रखें।

04

पहुँच सीमित करें और चेकआउट परिवर्तनों को पुनर्प्राप्त करने योग्य बनाएं

रूटीन सामग्री पब्लिशिंग को चेकआउट कोड, पेमेंट-प्रोवाइडर प्रशासन, होस्टिंग, DNS और टैग मैनेजमेंट से अलग रखें। नामित खाते, least privilege, और जहाँ समर्थित हो multi-factor authentication का उपयोग करें। भूमिका परिवर्तनों के बाद पहुँच की समीक्षा करें और पूर्व कर्मचारियों, विक्रेताओं, और एजेंसियों को हटाएँ। सटीक PCI DSS लागूता एनवायरनमेंट पर निर्भर करती है, पर साझा और लंबे समय तक रखी गयी विशेषाधिकार कम करने से जोखिम घटता है।

चेकआउट के लिए एक रिलीज प्रक्रिया रखें: नामित मालिक, समीक्षा, जहाँ संभव हो परीक्षण, रोलबैक विधि, और पोस्ट-रिलीज ब्राउज़र जांच। सफलता और विफलता पथों, रीडायरेक्ट्स, और मोबाइल व्यवहार का परीक्षण करें। Status Is UP प्रैक्टिसेस के साथ प्रोएक्टिव लॉन्च रेडीनेस, प्रदर्शन अनुकूलन, और रिलीज़ के इर्द-गिर्द रोलबैक योजना का समर्थन करता है; यह PCI DSS अनुपालन निर्धारित नहीं करता।

रिकवरी जानकारी सुरक्षित रखें

क्रेडेंशियल्स, बैकअप कोड्स, और रोलबैक निर्देशों को अनुमोदित एक्सेस-कंट्रोल्ड सिस्टम्स में रखें; कभी टिकट्स, स्क्रीनशॉट्स, या सार्वजनिक रिपॉजिटरी में न रखें।

लाइव एसेट की जाँच करें

रिलीज़ के बाद, ब्राउज़र-देखे जाने वाले स्क्रिप्ट्स, डोमेन्स, और हेडर्स को अनुमोदित इन्वेंटरी से मिलान करें।

05

स्टैक अपडेट रखें और परिणाम सत्यापित करें

कॉमर्स प्लेटफ़ॉर्म, प्लगइन्स, थीम्स, सर्वर कंपोनेंट्स, लाइब्रेरीज़, पेमेंट SDKs, टैग टेम्पलेट्स, और चेकआउट को प्रभावित करने वाली सर्विसेज़ की इन्वेंटरी बनाकर रखें। महत्वपूर्ण वेंडर नोटिसों की सदस्यता लें। NIST पैच मैनेजमेंट को अपडेट्स की पहचान, प्राथमिकता देना, अधिग्रहण, इंस्टॉल और सत्यापित करने के रूप में वर्णित करता है। परिवर्तन को रिकॉर्ड करें, पेमेंट जर्नी का परीक्षण करें, और पुष्टि करें कि क्या डिप्लॉय हुआ है।

उच्च-जोखिम समस्याओं के लिए एक आपातकालीन पथ और रूटीन परिवर्तनों के लिए एक मेंटेनेंस विंडो सेट करें। एक्सपोज्ड चेकआउट घटकों को प्राथमिकता दें, पर अंधाधुंध प्रोडक्शन में पैच न करें और भुगतान तोड़ दें। एक परीक्षण रोलबैक दृष्टिकोण और प्रोवाइडर रिलीज़ गाइडेंस का उपयोग करें। एक आउटडेटेड कंपोनेंट का अज्ञात मालिक जोखिम है जिसे सुलझाना चाहिए।

फिक्सेस को साक्ष्य से जोड़ें

सल्लाह, जोखिम निर्णय, टेस्ट परिणाम, डिप्लॉयमेंट रिकॉर्ड, और अंतिम सत्यापन को साथ रखें।

06

साक्ष्य रखें और योग्य मदद का उपयोग करें

डायग्राम, प्रोवाइडर जिम्मेदारी जानकारी, SAQ पात्रता तर्क, स्क्रिप्ट और हेडर इन्वेंटरी, पहुँच समीक्षाएँ, अनुमोदन, टेस्ट परिणाम, परिवर्तन, और विक्रेता संपर्क नियंत्रित स्थान पर रखें। जब आर्किटेक्चर, स्वामित्व, स्क्रिप्ट्स, या प्रोवाइडर्स बदलें तो इन्हें रिफ्रेश करें। साक्ष्य एक अधिकृत रिव्यूअर की मदद करनी चाहिए बिना कार्ड डेटा, गुप्त जानकारी, या ग्राहक रिकॉर्ड उजागर किए।

आपका एग्रीकर या पेमेंट ब्रांड लागू होने वाली वैलिडेशन अपेक्षाएँ निर्धारित करता है। PCI SSC Qualified Security Assessors (QSAs) को स्वतंत्र संगठन के रूप में परिभाषित करता है जो PCI DSS आकलन कर सकते हैं और Approved Scanning Vendors (ASVs) को लागू आवश्यकताओं के अंतर्गत योग्य बाहरी स्कैनिंग प्रोवाइडर्स के रूप में चिन्हित करता है। कस्टम चेकआउट, अस्पष्ट स्कोप, संदिग्ध समझौता, या SAQ चयन के लिए योग्य मदद लें।

एक मालिक पैकेट बनाए रखें

चेकआउट मॉडल, तकनीकी मालिक, एस्केलेशन संपर्क, अंतिम समीक्षा तारीख, और साक्ष्य लिंक एक साथ रखें।

कार्य / सत्यापित करें

आपका व्यावहारिक टू-डू गाइड।

कार्य / सत्यापित करेंसत्यापित करें
चेकआउट प्रभाव पथ मैप करेंपेजेस, स्क्रिप्ट्स, डोमेन्स, प्रोवाइडर्स, खाते, और डेटा फ्लोज़ दस्तावेज़ करें।एक तकनीकी मालिक मैप को एक वर्तमान ब्राउज़र चेकआउट से मिलाता है।
इंटीग्रेशन मॉडल की पुष्टि करेंप्रोवाइडर-होस्टेड, एम्बेडेड, रीडायरेक्टेड, या एप्लिकेशन-हैंडल्ड कार्ड एंट्री की पहचान करें।प्रोवाइडर और एग्रीकर की जानकारी आर्किटेक्चर रिकॉर्ड के साथ संलग्न है।
रिपोर्टिंग अपेक्षाएँ सत्यापित करेंकिस वैलिडेशन मार्ग का अनुप्रयोग होता है यह पूछें; इसे किसी विजेट से स्वयं न अनुमानित करें।आपके पास प्रोग्राम ओनर से दिनांकित दिशा-निर्देश मौजूद हैं।
स्क्रिप्ट्स और हेडर्स का इन्वेंटरी रखेंसोर्स, उद्देश्य, मालिक, अनुमोदन, टैग नियम, और संबंधित हेडर्स रिकॉर्ड करें।ब्राउज़र समीक्षा इन्वेंटरी से मेल खाती है या अंतर अनुमोदित हैं।
थर्ड-पार्टी कोड का शासन करेंअनावश्यक टैग्स हटाएँ और पब्लिशर पहुँच को मजबूत प्रमाणीकरण के साथ प्रतिबंधित करें।प्रत्येक बनाए रखा गया थर्ड-पार्टी एक मालिक और बिजनेस उद्देश्य रखता है।
प्रशासनिक पहुँच की सुरक्षा करेंनामित, least-privilege खाते उपयोग करें और अव्यवस्थित प्रोडक्शन पहुँच निकालें।एक पहुँच समीक्षा किसी भी बे-स्वामी (ownerless) प्रोडक्शन प्रशासक की पहचान नहीं करती।
नीति और रिलीज़ परिवर्तनों का परीक्षण करेंजहाँ उपयुक्त हो, CSP को report-only मोड में आज़माएँ और चेकआउट रिलीज़ का परीक्षण करें।रिकॉर्ड किए गए टेस्ट भुगतान सफल, विफलता, और प्रासंगिक रीडायरेक्ट्स को कवर करते हैं।
पैचिंग का सत्यापित संचालन करेंमहत्वपूर्ण चेकआउट अपडेट्स को ट्रैक, प्राथमिकता, परीक्षण, डिप्लॉय और सत्यापित करें।हालिया परिवर्तनों के पास कारण, परीक्षण, डिप्लॉयमेंट, और अंतिम जाँच है।
साक्ष्य और एस्केलेशन तैयार रखेंनियंत्रित रिकॉर्ड रखें और आवश्यकता से पहले संपर्कों की पहचान करें।एक रिव्यूअर मालिक पैकेट को ग्राहक डेटा के बिना खोज सके।
कार्य / सत्यापित करें

आपका व्यावहारिक टू-डू गाइड।

  1. 01

    चेकआउट प्रभाव पथ मैप करें

    पेजेस, स्क्रिप्ट्स, डोमेन्स, प्रोवाइडर्स, खाते, और डेटा फ्लोज़ दस्तावेज़ करें।

    सत्यापित करें: एक तकनीकी मालिक मैप को एक वर्तमान ब्राउज़र चेकआउट से मिलाता है।
  2. 02

    इंटीग्रेशन मॉडल की पुष्टि करें

    प्रोवाइडर-होस्टेड, एम्बेडेड, रीडायरेक्टेड, या एप्लिकेशन-हैंडल्ड कार्ड एंट्री की पहचान करें।

    सत्यापित करें: प्रोवाइडर और एग्रीकर की जानकारी आर्किटेक्चर रिकॉर्ड के साथ संलग्न है।
  3. 03

    रिपोर्टिंग अपेक्षाएँ सत्यापित करें

    किस वैलिडेशन मार्ग का अनुप्रयोग होता है यह पूछें; इसे किसी विजेट से स्वयं न अनुमानित करें।

    सत्यापित करें: आपके पास प्रोग्राम ओनर से दिनांकित दिशा-निर्देश मौजूद हैं।
  4. 04

    स्क्रिप्ट्स और हेडर्स का इन्वेंटरी रखें

    सोर्स, उद्देश्य, मालिक, अनुमोदन, टैग नियम, और संबंधित हेडर्स रिकॉर्ड करें।

    सत्यापित करें: ब्राउज़र समीक्षा इन्वेंटरी से मेल खाती है या अंतर अनुमोदित हैं।
  5. 05

    थर्ड-पार्टी कोड का शासन करें

    अनावश्यक टैग्स हटाएँ और पब्लिशर पहुँच को मजबूत प्रमाणीकरण के साथ प्रतिबंधित करें।

    सत्यापित करें: प्रत्येक बनाए रखा गया थर्ड-पार्टी एक मालिक और बिजनेस उद्देश्य रखता है।
  6. 06

    प्रशासनिक पहुँच की सुरक्षा करें

    नामित, least-privilege खाते उपयोग करें और अव्यवस्थित प्रोडक्शन पहुँच निकालें।

    सत्यापित करें: एक पहुँच समीक्षा किसी भी बे-स्वामी (ownerless) प्रोडक्शन प्रशासक की पहचान नहीं करती।
  7. 07

    नीति और रिलीज़ परिवर्तनों का परीक्षण करें

    जहाँ उपयुक्त हो, CSP को report-only मोड में आज़माएँ और चेकआउट रिलीज़ का परीक्षण करें।

    सत्यापित करें: रिकॉर्ड किए गए टेस्ट भुगतान सफल, विफलता, और प्रासंगिक रीडायरेक्ट्स को कवर करते हैं।
  8. 08

    पैचिंग का सत्यापित संचालन करें

    महत्वपूर्ण चेकआउट अपडेट्स को ट्रैक, प्राथमिकता, परीक्षण, डिप्लॉय और सत्यापित करें।

    सत्यापित करें: हालिया परिवर्तनों के पास कारण, परीक्षण, डिप्लॉयमेंट, और अंतिम जाँच है।
  9. 09

    साक्ष्य और एस्केलेशन तैयार रखें

    नियंत्रित रिकॉर्ड रखें और आवश्यकता से पहले संपर्कों की पहचान करें।

    सत्यापित करें: एक रिव्यूअर मालिक पैकेट को ग्राहक डेटा के बिना खोज सके।
चर्चा विषय

निजी डेटा नहीं — ट्रेडऑफ़ की तुलना करें।

इन संकेतों का उपयोग अपनी टीम या वेबसाइट-मालिक समुदाय के साथ करें। तरीके और सीख साझा करें, लेकिन कभी भी क्रेडेंशियल, ग्राहक रिकॉर्ड या गैर-सार्वजनिक इन्फ्रास्ट्रक्चर विवरण न चिपकाएँ।

  1. 01

    किस चेकआउट घटक का मालिक तय करना सबसे कठिन था, और किस रिकॉर्ड ने जिम्मेदारी स्पष्ट की?

  2. 02

    प्लेस कार्ड या ग्राहक विवरण टिकट्स और स्क्रीनशॉट्स में रखे बिना आप पेमेंट-पेज परिवर्तन का परीक्षण कैसे करते हैं?

  3. 03

    आपके व्यापार के लिए कौन सा चेंज-कंट्रोल स्टेप सबसे अधिक टालने योग्य चेकआउट सरप्राइज से बचाता है?

लोकप्रिय / प्रामाणिक संसाधन

स्रोत सामग्री खोलें।

PCI Security Standards CouncilPCI DSS merchant resources ↗

मर्चेंट PCI DSS लागूता, SAQs, और एग्रीकर या पेमेंट-ब्रांड आवश्यकताओं के महत्व को समझाता है।

समीक्षित 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

आधिकारिक स्कोप फ्रेमिंग और डॉक्यूमेंट लाइब्रेरी, QSAs, और ASVs के लिंक प्रदान करता है।

समीक्षित 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

SAQ A और SAQ A-EP के लिए पेमेंट-पेज ओरिजिन मानदंड स्पष्ट करता है और बताता है कि सभी पात्रता मानदंड लागू होते हैं।

समीक्षित 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

पेमेंट-पेज स्क्रिप्ट्स, इंटीग्रिटी, टेंपर मॉनिटरिंग, और सुरक्षा-प्रभावक हेडर्स पर दिशानिर्देश का सार देता है।

समीक्षित 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

थर्ड-पार्टी ब्राउज़र-कोड के जोखिम और इंटीग्रिटी तथा टैग-मैनेजमेंट नियंत्रणों की व्यावहारिक सीमाओं को समझाता है।

समीक्षित 2026-09-27
MDN Web DocsContent Security Policy guide ↗

CSP के स्रोत-प्रतिबंध और लागू करने से पहले report-only परीक्षण के बारे में समझाता है।

समीक्षित 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

पैच मैनेजमेंट को अपडेट्स की पहचान, प्राथमिकता, अधिग्रहण, इंस्टॉल और सत्यापित करने के रूप में परिभाषित करता है (NIST संदर्भ)।

समीक्षित 2026-09-27

स्रोत नीति। यह शैक्षिक लेख आधिकारिक PCI SSC सामग्री और NIST, OWASP, तथा MDN से प्राथमिक तकनीकी मार्गदर्शन का उपयोग करता है। यह अनुपालन का निर्धारण नहीं है। पेमेंट ब्रांड, एग्रीकर, अनुबंध, स्थानीय कानून, और वास्तविक इम्प्लिमेंटेशन विभिन्न दायित्व उत्पन्न कर सकते हैं; इन्हें जिम्मेदार प्रोग्राम ओनर और योग्य सलाहकारों से सत्यापित करें।

त्वरित स्पष्टीकरण

सामान्य प्रश्न।

क्या एक होस्टेड पेमेंट पेज मेरी वेबसाइट को PCI DSS अनुकूल बनाता है?

नहीं। एक प्रोवाइडर-होस्टेड मॉडल उस चीज़ को कम कर सकता है जिसे आप संचालित करते हैं, पर यह अपने आप स्कोप, SAQ पात्रता, या वैलिडेशन तय नहीं करता। PCI SSC कहता है कि हर SAQ मानदंड पूरा होना चाहिए। इम्प्लिमेंटेशन की पुष्टि अपने एग्रीकर, प्रोवाइडर, और आवश्यक होने पर एक योग्य रिव्यूअर के साथ करें।

क्या मैं चेकआउट पर एनालिटिक्स या टैग मैनेजर लगा सकता हूँ?

एक सामान्य मार्केटिंग टूल को पेमेंट पेज पर सुरक्षित मानकर न चलें। केवल अनुमोदित, आवश्यक कोड रखें; इसके स्रोत और मालिक को जानें; पब्लिशिंग पहुँच को सीमित करें; और परिवर्तनों का परीक्षण करें। जहाँ इंटीग्रेशन समर्थन करता है, वहां CSP या इंटीग्रिटी चेक्स का उपयोग करें।

एक छोटे वेबसाइट मालिक को किस साक्ष्य को रखना चाहिए?

एक चेकआउट मैप, प्रोवाइडर जिम्मेदारी जानकारी, स्क्रिप्ट और हेडर इन्वेंटरी, पहुँच समीक्षाएँ, परिवर्तन और पैच रिकॉर्ड, टेस्ट परिणाम, और एस्केलेशन संपर्क रखें। कार्ड डेटा, सीक्रेट्स, या ग्राहक रिकॉर्ड शामिल न करें। सटीक आवश्यकताओं की पुष्टि उस प्रोग्राम से करें जो आपके व्यवसाय पर लागू होता है।

Status Is UP Editorial Team · Uptime Enablement Editors

समीक्षित: PCI DSS Qualified Security Assessor या उस मर्चेंट के एग्रीकर आवश्यकताओं से परिचित पेमेंट-सिक्योरिटी पेशेवर. प्रकाशित: 2026-09-27; अद्यतन: 2026-09-30.