
STATUS IS UPWIKI DE OPTIMIZACIÓN WEB
46Fortalecer
Comercio electrónico / Fortalecer

Seguridad de pagos y PCI DSS: Lo que necesitan saber los propietarios de sitios web

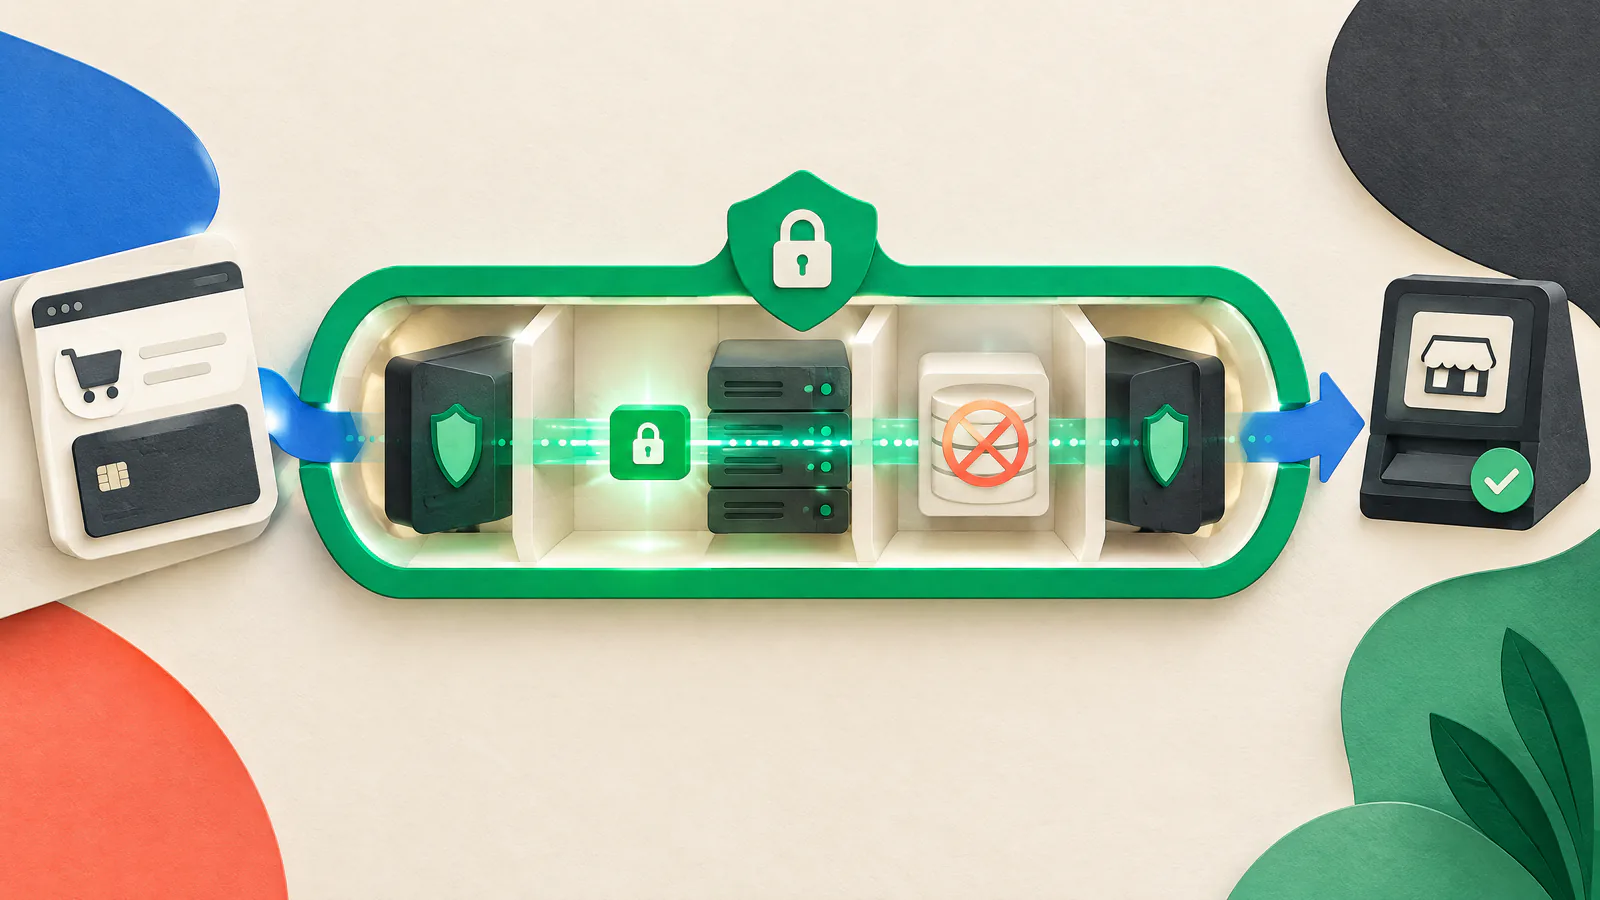
Guía práctica para propietarios: reducir la exposición en el checkout, controlar los cambios y preparar evidencia sin confundir una opción de pago alojada con un atajo de cumplimiento.

Seguridad de pagos y PCI DSS: Lo que necesitan saber los propietarios de sitios web — GUÍA VISUAL
LEER
8 minutos
FUENTES
7
REVALIDAR
2027-03-27
revisado
Evaluador de Seguridad Calificado de PCI DSS (QSA) o profesional de seguridad de pagos familiarizado con los requisitos del adquirente del comerciante
LA RESPUESTA BREVE

Empieza con la decisión.

Trate la seguridad de pagos como un problema de diseño. Mapée dónde los compradores introducen datos de tarjeta, qué páginas y código de navegador pueden influir en ese paso y quién puede cambiar cada componente. Mantenga su sitio alejado de los datos de tarjeta crudos cuando sea posible. PCI DSS, el Payment Card Industry Data Security Standard, es una línea base de requisitos técnicos y operativos que protege los datos de cuentas de pago y puede aplicarse a sistemas que podrían afectar su seguridad.

Un checkout alojado, una redirección o un componente de pago embebido pueden reducir lo que usted opera, pero no determinan automáticamente el alcance de PCI DSS ni la documentación de validación. PCI SSC dice que la elegibilidad para un Self-Assessment Questionnaire (SAQ) requiere cumplir todos los criterios de ese SAQ. Confirme la integración, los orígenes de la página de pago, responsabilidades y expectativas de evidencia con su adquirente y proveedor de pagos. Esta es orientación educativa, no asesoría legal ni una evaluación de PCI DSS.

GUÍA VISUAL

Ve el trabajo como un sistema.

Usa este mapa para conectar las decisiones del artículo antes de actuar sobre tácticas individuales.

SIUFortalecer
01Delimite el verdadero perímetro de pago
02Reduzca la exposición con un modelo de pago explicable
03Controle scripts, etiquetas y encabezados
04Limite el acceso y haga los cambios en checkout recuperables
01

Delimite el verdadero perímetro de pago

Mapée la ruta del comprador desde la página de producto hasta la confirmación. Marque la entrada de tarjeta, redirecciones, iframes, scripts, APIs, complementos, gestores de etiquetas, redes de entrega de contenido y cuentas de administrador que puedan influir en ello. Incluya registros relacionados, herramientas de soporte y analítica. Esto es un registro inicial para su proveedor o evaluador, no una decisión de cumplimiento.

Registre el dominio que sirve cada elemento de la página de pago. PCI SSC indica que la elegibilidad para SAQ A requiere que todos los elementos de la página de pago se originen únicamente en proveedores de servicios conformes con PCI DSS y ninguno en el sitio del comerciante. Para SAQ A-EP, cada elemento puede originarse en el comerciante o en ese proveedor, pero no en otra fuente. Todos los demás criterios siguen aplicando.

Inspeccione lo que el navegador recibe

Un repositorio puede pasar por alto inyecciones del gestor de etiquetas y configuraciones de plataforma. Revise scripts, iframes, dominios y encabezados en una sesión de navegador normal del checkout.

Encuentre captura de datos accidental

Revise logs, analítica y flujos de trabajo de soporte para campos de pago. Nunca use datos reales de tarjeta en tickets de prueba o evidencias compartidas.

02

Reduzca la exposición con un modelo de pago explicable

Cuando sea práctico, utilice una integración en la que un proveedor conforme con PCI DSS recoja los datos de tarjeta en lugar de que su aplicación los reciba o almacene. Una redirección totalmente alojada por el proveedor suele ser más simple que un formulario personalizado, pero campos embebidos e iframes aún pueden permitir que su sitio afecte el pago. Documente la integración real en lugar de confiar en la etiqueta “alojado”.

Evite retener números de cuenta primarios, códigos de seguridad, capturas de pantalla de errores de checkout o detalles de pago copiados a menos que un diseño aprobado lo requiera. El cifrado ayuda a proteger los datos, pero la PCI SSC advierte que el cifrado por sí solo generalmente no excluye un entorno del alcance. Confirme el manejo de tokens, claves, webhooks, reembolsos y responsabilidades con el proveedor y los evaluadores calificados.

Solicite registros del proveedor

Conserve la guía de integración, información de responsabilidades, documentación de cumplimiento relevante y el proceso de notificación de cambios junto con su registro de arquitectura.

Mantenga el checkout limitado

No añada experimentos de marketing, herramientas de reproducción, widgets de chat ni bibliotecas opcionales sin un propietario nombrado y revisión de lo que pueden acceder.

03

Controle scripts, etiquetas y encabezados

El código de navegador de terceros puede introducir cambios no controlados, ejecución arbitraria de código y divulgación a otras partes. Mantenga un inventario del checkout con el dominio de cada script, su propósito, propietario, aprobación y ubicación de carga. Incluya reglas del gestor de etiquetas y código cargado por proveedores, no solo archivos del árbol de código fuente.

PCI SSC se centra en scripts autorizados, integridad, monitorización de manipulaciones y encabezados HTTP que afectan la seguridad. Apruebe una línea base, restrinja cambios, detecte diferencias e investigue. Una Política de Seguridad de Contenidos (CSP) puede restringir las fuentes de recursos. Donde sea adecuado, pruébela en modo report-only antes de hacerla efectiva. CSP es defensa en profundidad, no un reemplazo del desarrollo seguro o la revisión.

Use controles de integridad con cuidado

Subresource Integrity puede rechazar un script externo cambiado, pero necesita una configuración de cross-origin compatible y puede romperse tras actualizaciones del proveedor.

Trate las etiquetas como código de producción

Limite los roles de publicación, requiera autenticación fuerte, revise la capacidad de código personalizado y conserve una pista de auditoría.

04

Limite el acceso y haga los cambios en checkout recuperables

Separe la publicación de contenido rutinaria del código del checkout, la administración del proveedor de pago, el hosting, DNS y la gestión de etiquetas. Use cuentas nombradas, privilegio mínimo y autenticación multifactor donde esté soportada. Revise accesos tras cambios de rol y elimine ex empleados, proveedores y agencias. La aplicabilidad exacta de PCI DSS depende del entorno, pero reducir privilegios compartidos y permanentes reduce el riesgo.

Use un proceso de lanzamiento para el checkout: propietario nombrado, revisión, pruebas cuando sea posible, método de rollback y verificación post-lanzamiento en navegador. Pruebe rutas de éxito y fallo, redirecciones y comportamiento móvil. Status Is UP apoya la preparación proactiva del lanzamiento, la optimización del rendimiento y la planificación de rollback alrededor de releases; no determina el cumplimiento de PCI DSS.

Proteja la información de recuperación

Conserve credenciales, códigos de respaldo e instrucciones de rollback en sistemas aprobados con control de acceso; nunca en tickets, capturas de pantalla o repositorios públicos.

Verifique el activo en vivo

Después del lanzamiento, compare los scripts, dominios y encabezados visibles en el navegador con el inventario aprobado.

05

Actualice la pila y verifique el resultado

Mantenga un inventario de la plataforma de comercio, plugins, temas, componentes de servidor, bibliotecas, SDKs de pago, plantillas de etiquetas y servicios que afectan el checkout. Suscríbase a avisos críticos de proveedores. NIST describe la gestión de parches como identificar, priorizar, adquirir, instalar y verificar actualizaciones. Registre el cambio, pruebe el recorrido de pago y confirme qué se ha desplegado.

Establezca una vía de emergencia para problemas de alto riesgo y una ventana de mantenimiento para cambios rutinarios. Priorice componentes expuestos del checkout, pero no parchee a ciegas en producción y rompa pagos. Use un enfoque de rollback probado y la guía de releases del proveedor. Un componente desactualizado sin propietario conocido es un riesgo a resolver.

Vincule las correcciones con la evidencia

Conserve el advisory, la decisión de riesgo, el resultado de la prueba, el registro de despliegue y la verificación final juntos.

06

Conserve evidencia y use ayuda calificada

Conserve diagramas, información de responsabilidades del proveedor, la justificación de elegibilidad para SAQ, inventarios de scripts y encabezados, revisiones de acceso, aprobaciones, resultados de pruebas, cambios y contactos de proveedores en una ubicación controlada. Actualícelos cuando cambien la arquitectura, la propiedad, los scripts o los proveedores. La evidencia debe ayudar a un revisor autorizado sin exponer datos de tarjeta, secretos o registros de clientes.

Su adquirente o la marca de pago establece las expectativas de validación aplicables. PCI SSC identifica a los Qualified Security Assessors como organizaciones independientes calificadas para realizar evaluaciones PCI DSS y a los Approved Scanning Vendors como proveedores externos de escaneo calificados bajo requisitos aplicables. Busque ayuda calificada para checkout personalizado, alcance poco claro, sospecha de compromiso o selección de SAQ.

Mantenga un paquete del propietario

Conserve el modelo de checkout, propietarios técnicos, contactos de escalación, fecha de última revisión y enlaces a evidencias juntos.

ACCIÓN / VERIFICAR

Tu guía práctica de tareas.

ACCIÓN / VERIFICARVERIFICAR
Mapee rutas de influencia del checkoutDocumente páginas, scripts, dominios, proveedores, cuentas y flujos de datos.Un propietario técnico compara el mapa con un checkout actual en el navegador.
Confirme el modelo de integraciónIdentifique entrada de tarjeta alojada por el proveedor, embebida, redirigida o manejada por la aplicación.La información del proveedor y del adquirente está adjunta al registro de arquitectura.
Valide expectativas de reportePregunte qué ruta de validación aplica; no la infiera por un widget.Tiene una dirección fechada del propietario del programa.
Inventarie scripts y encabezadosRegistre origen, propósito, propietario, aprobación, reglas de etiquetas y encabezados relevantes.La revisión en navegador coincide con el inventario o las diferencias están aprobadas.
Gobierne código de tercerosElimine etiquetas innecesarias y restrinja el acceso a publicadores con autenticación fuerte.Cada tercero retenido tiene un propietario y un propósito de negocio.
Proteja el acceso administrativoUse cuentas nombradas, privilegio mínimo y elimine accesos de producción obsoletos.La revisión de accesos no identifica administradores de producción sin propietario.
Pruebe políticas y cambios de releaseCuando convenga, pruebe CSP en modo report-only y realice pruebas de releases de checkout.Las pruebas registradas cubren éxito de pago, fallo y redirecciones relevantes.
Opere parcheo verificadoRastree, priorice, pruebe, despliegue y verifique actualizaciones críticas del checkout.Los cambios recientes tienen razón, prueba, despliegue y verificación final.
Prepare evidencia y escalaciónMantenga registros controlados e identifique contactos antes de la urgencia.Un revisor puede encontrar el paquete del propietario sin datos de clientes.
ACCIÓN / VERIFICAR

Tu guía práctica de tareas.

  1. 01

    Mapee rutas de influencia del checkout

    Documente páginas, scripts, dominios, proveedores, cuentas y flujos de datos.

    VERIFICAR: Un propietario técnico compara el mapa con un checkout actual en el navegador.
  2. 02

    Confirme el modelo de integración

    Identifique entrada de tarjeta alojada por el proveedor, embebida, redirigida o manejada por la aplicación.

    VERIFICAR: La información del proveedor y del adquirente está adjunta al registro de arquitectura.
  3. 03

    Valide expectativas de reporte

    Pregunte qué ruta de validación aplica; no la infiera por un widget.

    VERIFICAR: Tiene una dirección fechada del propietario del programa.
  4. 04

    Inventarie scripts y encabezados

    Registre origen, propósito, propietario, aprobación, reglas de etiquetas y encabezados relevantes.

    VERIFICAR: La revisión en navegador coincide con el inventario o las diferencias están aprobadas.
  5. 05

    Gobierne código de terceros

    Elimine etiquetas innecesarias y restrinja el acceso a publicadores con autenticación fuerte.

    VERIFICAR: Cada tercero retenido tiene un propietario y un propósito de negocio.
  6. 06

    Proteja el acceso administrativo

    Use cuentas nombradas, privilegio mínimo y elimine accesos de producción obsoletos.

    VERIFICAR: La revisión de accesos no identifica administradores de producción sin propietario.
  7. 07

    Pruebe políticas y cambios de release

    Cuando convenga, pruebe CSP en modo report-only y realice pruebas de releases de checkout.

    VERIFICAR: Las pruebas registradas cubren éxito de pago, fallo y redirecciones relevantes.
  8. 08

    Opere parcheo verificado

    Rastree, priorice, pruebe, despliegue y verifique actualizaciones críticas del checkout.

    VERIFICAR: Los cambios recientes tienen razón, prueba, despliegue y verificación final.
  9. 09

    Prepare evidencia y escalación

    Mantenga registros controlados e identifique contactos antes de la urgencia.

    VERIFICAR: Un revisor puede encontrar el paquete del propietario sin datos de clientes.
TEMAS DE DISCUSIÓN

Compara las ventajas y desventajas; no compartas datos privados.

Usa estas preguntas con tu equipo o la comunidad de propietarios del sitio. Comparte métodos y lecciones, pero nunca pegues credenciales, registros de clientes ni detalles de infraestructura no públicos.

  1. 01

    ¿Qué componente del checkout fue el más difícil de asignar un propietario y qué registro aclaró la responsabilidad?

  2. 02

    ¿Cómo pruebas un cambio en la página de pago sin poner datos de tarjeta o detalles de clientes en tickets y capturas de pantalla?

  3. 03

    ¿Qué paso del control de cambios ha prevenido la mayoría de sorpresas evitables en el checkout para su negocio?

RECURSOS POPULARES / DE REFERENCIA

Consulta el material fuente.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Explica la aplicabilidad de PCI DSS para comerciantes, los SAQ y la importancia de los requisitos del adquirente o la marca de pago.

Revisado 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Proporciona el marco oficial de alcance y enlaces a la biblioteca de documentos, QSAs y ASVs.

Revisado 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Aclara criterios de origen de la página de pago para SAQ A y SAQ A-EP y señala que todos los criterios de elegibilidad aplican.

Revisado 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Resume la orientación sobre scripts de página de pago, integridad, monitorización de manipulaciones y encabezados que afectan la seguridad.

Revisado 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Explica el riesgo del código de navegador de terceros y los límites prácticos de integridad y controles de gestión de etiquetas.

Revisado 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Explica las restricciones de recursos de CSP y la prueba en modo report-only antes de la aplicación.

Revisado 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Define la gestión de parches como identificar, priorizar, adquirir, instalar y verificar actualizaciones.

Revisado 2026-09-27

Política de fuentes. Este artículo educativo utiliza materiales oficiales de PCI SSC y orientación técnica primaria de NIST, OWASP y MDN. No es una determinación de cumplimiento. Las marcas de pago, adquirentes, contratos, la ley local y la implementación real pueden crear obligaciones diferentes; verifíquelas con el propietario responsable del programa y asesores calificados.

ACLARACIONES RÁPIDAS

Preguntas comunes.

¿Una página de pago alojada hace que mi sitio web cumpla PCI DSS?

No. Un modelo alojado por el proveedor puede reducir lo que usted opera, pero no decide automáticamente el alcance, la elegibilidad para SAQ o la validación. PCI SSC indica que debe cumplirse cada criterio del SAQ correspondiente. Confirme la implementación con su adquirente, proveedor y un evaluador calificado cuando sea necesario.

¿Puedo poner analítica o un gestor de etiquetas en el checkout?

No asuma que una herramienta de marketing común sea segura en una página de pago. Mantenga solo código aprobado y necesario; conozca su origen y propietario; limite el acceso de publicación; y pruebe los cambios. Use CSP o controles de integridad solo cuando la integración los soporte.

¿Qué evidencia debe conservar un propietario de sitio pequeño?

Conserve un mapa del checkout, información de responsabilidades del proveedor, inventario de scripts y encabezados, revisiones de acceso, registros de cambios y parches, resultados de pruebas y contactos de escalación. No incluya datos de tarjeta, secretos o registros de clientes. Confirme las necesidades exactas con el programa que aplica a su negocio.

Status Is UP Editorial Team · Editores de Uptime Enablement

Revisado por Evaluador de Seguridad Calificado de PCI DSS (QSA) o profesional de seguridad de pagos familiarizado con los requisitos del adquirente del comerciante. Publicado 2026-09-27; actualizado 2026-09-30.