
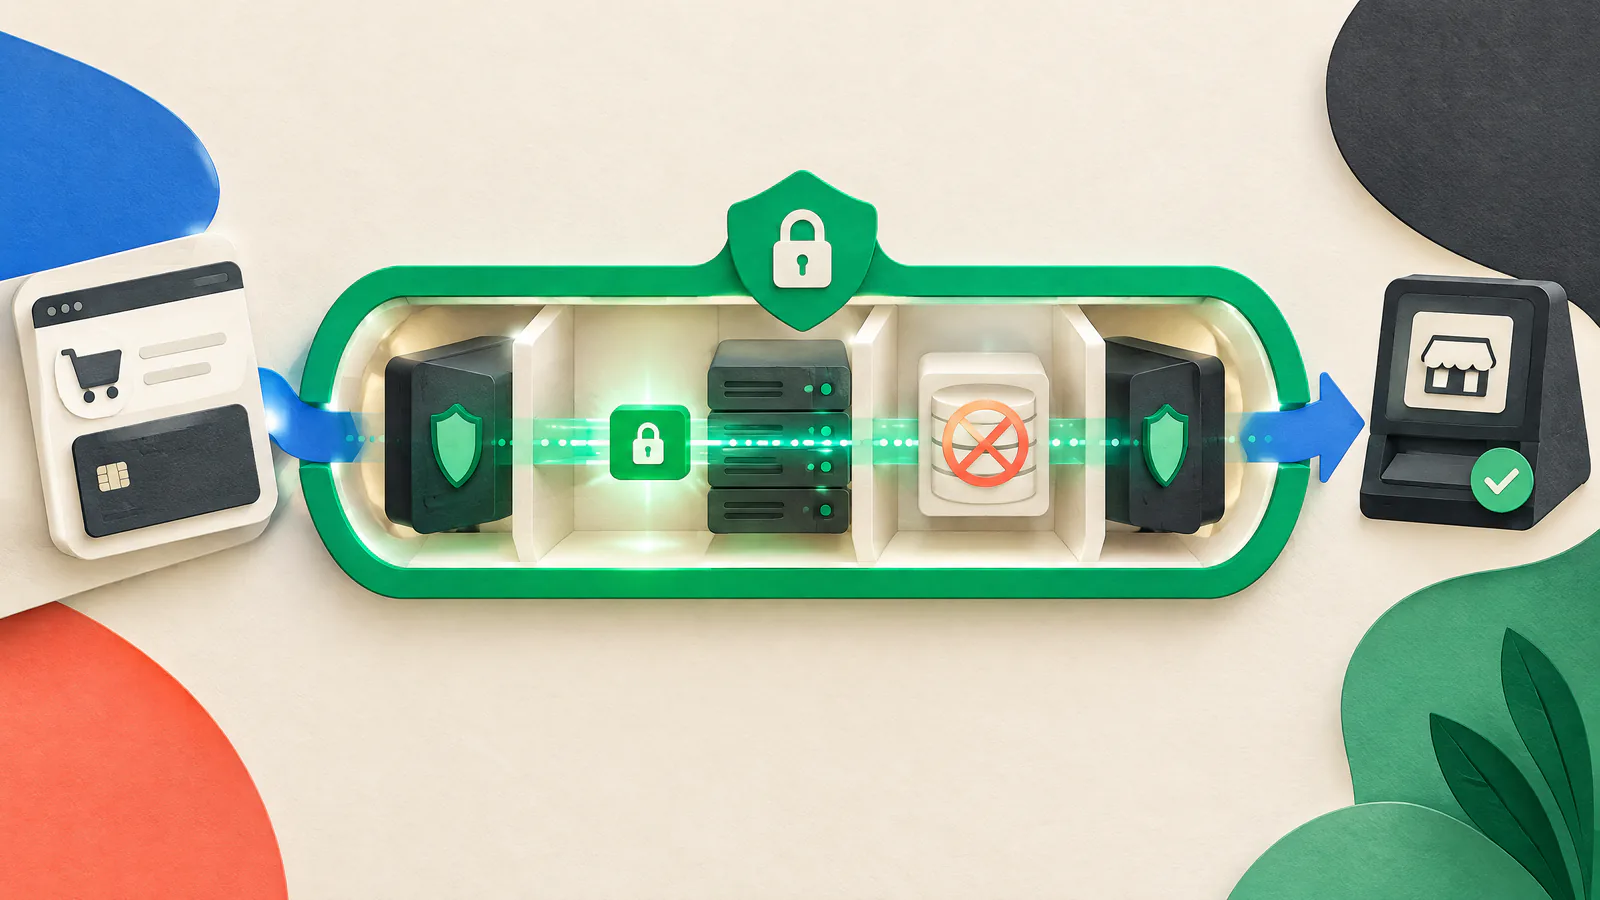
Vẽ ranh giới thanh toán thật sự
Lập sơ đồ đường đi của người mua từ trang sản phẩm đến bước xác nhận. Đánh dấu nơi nhập thẻ, các lần chuyển hướng, iframe, script, API, plugin, tag manager, mạng phân phối nội dung và các tài khoản quản trị có thể tác động tới nó. Bao gồm cả nhật ký liên quan, công cụ hỗ trợ và phân tích. Đây là hồ sơ khởi đầu cho nhà cung cấp hoặc người đánh giá của bạn, không phải quyết định tuân thủ.
Ghi lại domain phục vụ mỗi phần tử trên trang thanh toán. PCI SSC nói rằng điều kiện đủ cho SAQ A yêu cầu tất cả phần tử trang thanh toán phải xuất phát duy nhất từ các nhà cung cấp dịch vụ tuân thủ PCI DSS và không xuất phát từ trang thương nhân. Đối với SAQ A-EP, mỗi phần tử có thể xuất phát từ thương nhân hoặc từ nhà cung cấp như vậy, nhưng không từ nguồn khác. Tất cả các tiêu chí khác vẫn áp dụng.
Một kho mã nguồn có thể bỏ sót các chèn từ tag-manager và thiết lập nền tảng. Xem xét scripts, iframe, domain và header trong một phiên checkout bình thường trên trình duyệt.
Xem lại nhật ký, phân tích và quy trình hỗ trợ liên quan các trường thanh toán. Không bao giờ dùng dữ liệu thẻ thật trong vé thử nghiệm hoặc bằng chứng chia sẻ.
Giảm phạm vi bằng mô hình thanh toán dễ giải thích
Khi khả thi, sử dụng tích hợp trong đó nhà cung cấp tuân thủ PCI DSS thu thập dữ liệu thẻ thay vì ứng dụng của bạn nhận hoặc lưu trữ nó. Một chuyển hướng do nhà cung cấp lưu trữ đầy đủ thường đơn giản hơn một form tùy chỉnh, nhưng các trường nhúng và iframe vẫn có thể cho phép trang của bạn ảnh hưởng tới thanh toán. Lưu lại tài liệu về tích hợp thực tế thay vì dựa vào nhãn “được lưu trữ”.
Tránh giữ số tài khoản chính (PAN), mã bảo mật, ảnh chụp màn hình lỗi checkout hoặc chi tiết thanh toán được sao chép trừ khi một thiết kế được phê duyệt yêu cầu. Mã hoá giúp bảo vệ dữ liệu, nhưng PCI SSC cảnh báo rằng mã hoá đơn thuần thường không loại một môi trường ra khỏi phạm vi. Xác nhận việc xử lý token, khoá, webhook, hoàn tiền và trách nhiệm với nhà cung cấp và các người đánh giá được chứng nhận.
Giữ hướng dẫn tích hợp, thông tin trách nhiệm, tài liệu tuân thủ liên quan và quy trình thông báo thay đổi cùng với hồ sơ kiến trúc của bạn.
Đừng thêm thử nghiệm marketing, công cụ replay, widget chat hoặc thư viện tùy chọn mà không có chủ sở hữu được nêu và kiểm duyệt xem chúng có thể truy cập gì.
Kiểm soát script, tag và header
Mã trình duyệt bên thứ ba có thể đưa tới thay đổi không kiểm soát, thực thi mã tuỳ ý và tiết lộ cho các bên khác. Giữ một tồn kho checkout với domain của từng script, mục đích, chủ sở hữu, phê duyệt và vị trí tải. Bao gồm quy tắc tag-manager và mã do nhà cung cấp tải, không chỉ các file trong cây nguồn.
PCI SSC tập trung vào script được phép, tính toàn vẹn, giám sát can thiệp và các header HTTP ảnh hưởng tới bảo mật. Phê duyệt một baseline, hạn chế thay đổi, phát hiện khác biệt và điều tra chúng. Một Content Security Policy (CSP) có thể hạn chế nguồn tài nguyên. Nơi phù hợp, thử ở chế độ report-only trước khi thực thi. CSP là phòng vệ nhiều lớp, không phải thay thế cho mã hóa an toàn hay rà soát.
Subresource Integrity có thể từ chối một script bên ngoài bị thay đổi, nhưng cần cấu hình cross-origin tương thích và có thể hỏng sau khi nhà cung cấp cập nhật.
Hạn chế vai trò xuất bản, yêu cầu xác thực mạnh, rà soát khả năng mã tuỳ chỉnh và giữ dấu vết kiểm toán.
Giới hạn truy cập và làm cho thay đổi checkout có thể khôi phục
Tách việc xuất bản nội dung thường xuyên khỏi mã checkout, quản trị nhà cung cấp thanh toán, hosting, DNS và quản lý tag. Sử dụng tài khoản có tên, quyền tối thiểu và xác thực đa nhân tố khi được hỗ trợ. Rà soát truy cập sau thay đổi vai trò và loại bỏ nhân viên, nhà cung cấp và agency đã thôi việc. Mức áp dụng PCI DSS chính xác phụ thuộc vào môi trường, nhưng giảm quyền truy cập chia sẻ và vĩnh viễn sẽ giảm rủi ro.
Sử dụng quy trình phát hành cho checkout: chủ sở hữu được đặt tên, rà soát, thử nghiệm khi có thể, phương thức rollback và kiểm tra sau phát hành trên trình duyệt. Thử các luồng thành công và thất bại, các chuyển hướng và hành vi di động. Status Is UP hỗ trợ sẵn sàng ra mắt chủ động, tối ưu hiệu năng và lập kế hoạch rollback xung quanh các bản phát hành; nó không quyết định tuân thủ PCI DSS.
Giữ thông tin xác thực, mã dự phòng và hướng dẫn rollback trong hệ thống kiểm soát truy cập được phê duyệt, không bao giờ trong vé, ảnh chụp màn hình hoặc kho công cộng.
Sau phát hành, so sánh scripts, domain và header thấy được trên trình duyệt với tồn kho đã phê duyệt.
Cập nhật ngăn xếp và xác minh kết quả
Duy trì tồn kho nền tảng thương mại, plugin, theme, thành phần máy chủ, thư viện, SDK thanh toán, mẫu tag và dịch vụ ảnh hưởng tới checkout. Đăng ký nhận thông báo quan trọng từ nhà cung cấp. NIST mô tả quản lý bản vá là xác định, ưu tiên, thu thập, cài đặt và xác minh cập nhật. Ghi lại thay đổi, thử hành trình thanh toán và xác nhận những gì đã được triển khai.
Thiết lập đường xử lý khẩn cấp cho các vấn đề rủi ro cao và khung bảo trì cho các thay đổi thông thường. Ưu tiên các thành phần checkout lộ diện, nhưng đừng mù quáng vá sản xuất khiến thanh toán hỏng. Sử dụng cách rollback đã thử nghiệm và hướng dẫn phát hành của nhà cung cấp. Một thành phần cũ không có chủ sở hữu là rủi ro cần giải quyết.
Giữ thông báo, quyết định rủi ro, kết quả thử nghiệm, hồ sơ triển khai và xác minh cuối cùng cùng nhau.
Giữ bằng chứng và sử dụng trợ giúp được chứng nhận
Giữ sơ đồ, thông tin trách nhiệm nhà cung cấp, lý do đủ điều kiện SAQ, tồn kho script và header, rà soát truy cập, phê duyệt, kết quả thử nghiệm, thay đổi và liên hệ nhà cung cấp ở vị trí được kiểm soát. Cập nhật khi kiến trúc, quyền sở hữu, script hoặc nhà cung cấp thay đổi. Bằng chứng nên giúp người đánh giá được ủy quyền mà không lộ dữ liệu thẻ, bí mật hoặc hồ sơ khách hàng.
Ngân hàng thu hộ (acquirer) hoặc thương hiệu thẻ của bạn đặt kỳ vọng xác thực áp dụng. PCI SSC xác định Qualified Security Assessors là các tổ chức độc lập đủ điều kiện thực hiện đánh giá PCI DSS và Approved Scanning Vendors là nhà cung cấp quét bên ngoài đủ điều kiện theo các yêu cầu liên quan. Tìm trợ giúp được chứng nhận cho checkout tùy chỉnh, phạm vi không rõ, nghi ngờ xâm phạm hoặc lựa chọn SAQ.
Giữ mô hình checkout, chủ sở hữu kỹ thuật, liên hệ xử lý khẩn cấp, ngày rà soát gần nhất và liên kết bằng chứng cùng nhau.