
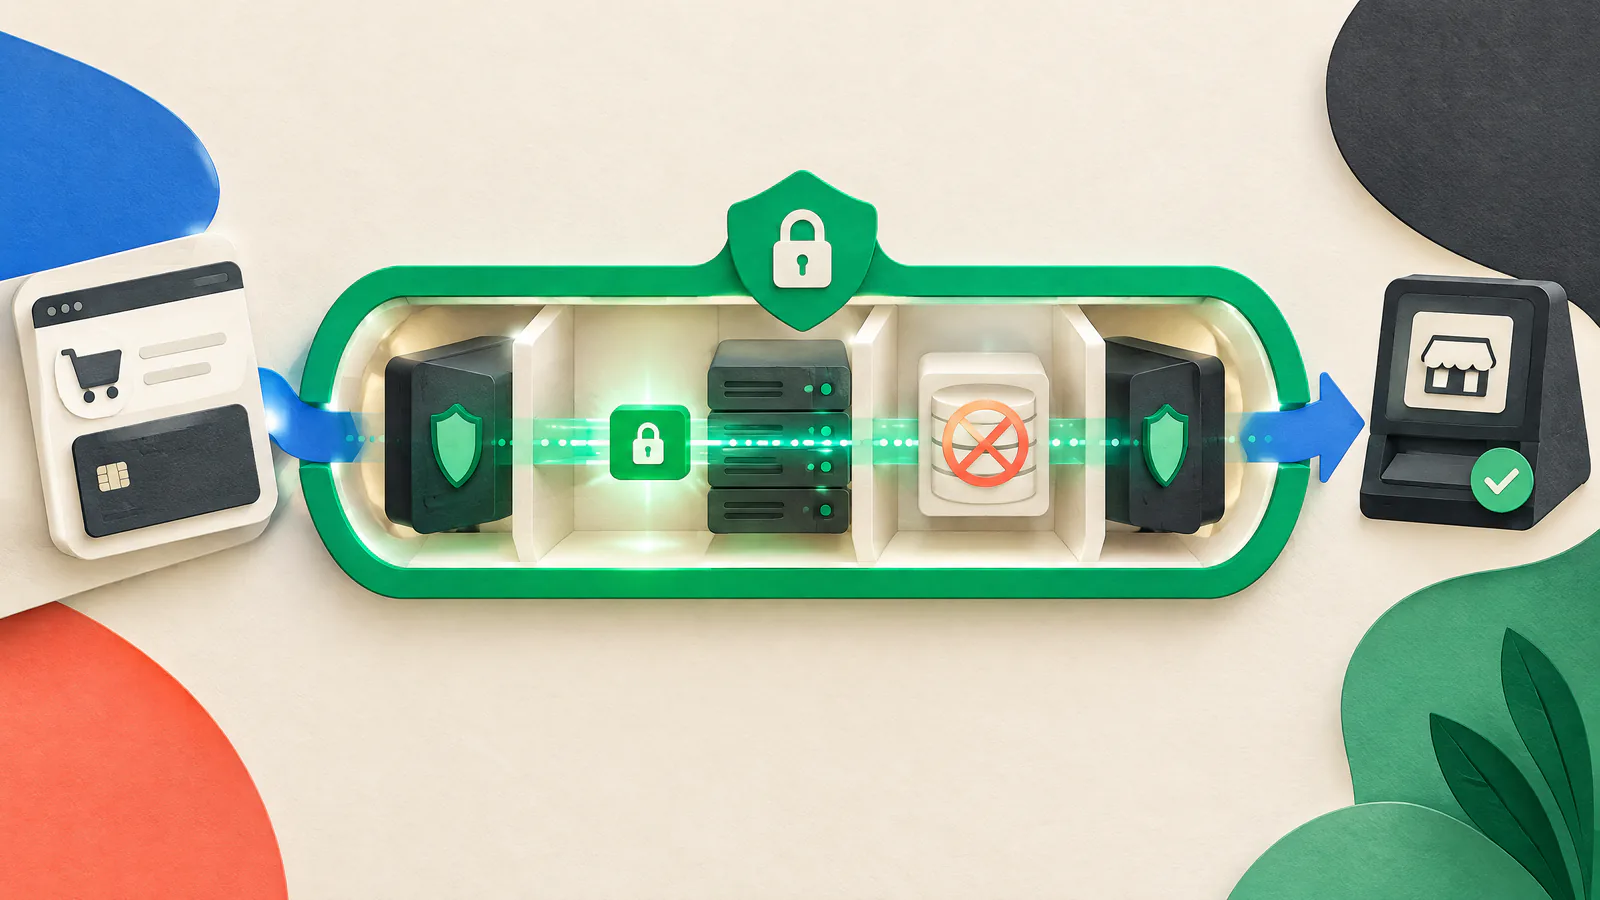
Chora mpaka halisi wa malipo
Choranya njia ya mnunuzi kutoka ukurasa wa bidhaa hadi uthibitisho. Taja mahali pa kuingiza kadi, uhamisho wa ukurasa (redirects), frame, skripti, API, programu-jalizi (plugins), manejala wa lebo (tag manager), mitandao ya ugavi wa maudhui (CDN), na akaunti za wasimamizi ambazo zinaweza kuathiri hatua hiyo. Jumuisha kumbukumbu zinazohusiana, zana za msaada, na uchambuzi. Hii ni rekodi ya mwanzo kwa mtoa huduma wako au mthamini, si uamuzi wa ulinganifu.
Rekodi jina la kikoa (domain) linalotumika kuwasilisha kila kipengele cha ukurasa wa malipo. PCI SSC inasema kustahiki kwa SAQ A kunahitaji vipengele vyote vya ukurasa wa malipo kuanzia tu kutoka kwa watoa huduma waliokidhi PCI DSS na wala si kutoka kwenye tovuti ya muuzaji. Kwa SAQ A-EP, kila kipengele kinaweza kuanzia kwa muuzaji au mtoa huduma aliye na ulinganifu wa PCI DSS, lakini si chanzo kingine. Vigezo vingine vyote bado vinatumika.
Hazina ya msimbo inaweza kukosa ujazo wa sindano za manejala wa lebo na mipangilio ya jukwaa. Angalia skripti, frame, domain, na vichwa katika kikao cha kawaida cha checkout kwenye kivinjari.
Kagua kumbukumbu (logs), uchanganuzi (analytics), na taratibu za msaada kwa ajili ya ny поля za malipo. Usitumie data halisi za kadi katika tiketi za majaribio au ushahidi unaoshirikiwa.
Punguza mwonekano kwa mfano wa malipo unaoeleweka
Iwapo inawezekana, tumia muunganisho ambapo mtoa huduma aliye na ulinganifu wa PCI DSS anakusanya data za kadi badala ya programu yako kupokea au kuhifadhi. Kuachwa kabisa kwa mtoa huduma kwa redirect mara nyingi ni rahisi kuliko fomu maalum, lakini maeneo yaliyowekwa ndani (embedded fields) na iframe bado yanaweza kumwachilia tovuti yako kuathiri malipo. Andika muunganisho halisi badala ya kutegemea lebo ya 'hosted'.
Epuka kuhifadhi nambari kuu za akaunti (primary account numbers), nambari za usalama, skrini za makosa ya checkout, au maelezo ya malipo yaliyokopiwa isipokuwa muundo uliothibitishwa unazitaka. Usimbaji (encryption) unasaidia kulinda data, lakini PCI SSC inaonya kwamba usimbaji pekee kwa ujumla hauondoi mazingira kwenye mipaka ya ulinganifu. Thibitisha utunzaji wa tokeni, funguo, webhook, kurudishiwa (refund), na majukumu na mtoa huduma na wakaguzi walioteuliwa.
Hifadhi mwongozo wa muunganisho, habari za majukumu, nyaraka za ulinganifu husika, na mchakato wa taarifa za mabadiliko pamoja na rekodi ya usanifu.
Usiongeze majaribio ya masoko, zana za kurekodi (replay tools), visanduku vya mazungumzo, au maktaba za hiari bila mmiliki aliyeelezwa na ukaguzi wa kile vinachoweza kufikia.
Dhibiti skripti, lebo, na vichwa (headers)
Msimbo wa kivinjari wa wahusika wengine unaweza kuleta mabadiliko yasiyotabilika, utekelezaji wa msimbo wowote, na ufichaji kwa pande nyingine. Weka orodha ya checkout na kila skripti inayoletwa: domain, kusudi, mmiliki, idhini, na mahali inakoanza kupakia. Jumuisha kanuni za manejala wa lebo na msimbo unaopakiwa na muuzaji, si tu faili za mti wa chanzo.
PCI SSC inazingatia skripti zilizoidhinishwa, uadilifu, ufuatiliaji wa kuingiliwa, na vichwa vya HTTP vinavyoathiri usalama. Idhinisha msingi (baseline), zuia mabadiliko, gundua tofauti, na uchunguze. Sera ya Usalama ya Maudhui (Content Security Policy, CSP) inaweza kupunguza vyanzo vya rasilimali. Iwapo inafaa, itesteni katika hali ya report-only kabla ya kuitekeleza. CSP ni utetezi wa kina (defense in depth), si mbadala wa uandishi wa msimbo salama au ukaguzi.
Subresource Integrity inaweza kukataa skripti ya nje iliyobadilika, lakini inahitaji usanidi unaofaa wa cross-origin na inaweza kuvunjika baada ya sasisho za muuzaji.
Punguza majukumu ya kuchapisha, ruhusu uthibitisho wa nguvu (strong authentication), hakiki uwezo wa msimbo maalum, na hifadhi kumbukumbu ya ukaguzi.
Punguza upatikanaji na fanya mabadiliko ya checkout yawe yanayoweza kurejeshwa
Tofautisha uhariri wa maudhui ya kawaida na msimbo wa checkout, usimamizi wa mtoa huduma wa malipo, mwenyeji (hosting), DNS, na manejala wa lebo. Tumia akaunti zilizo na majina, sheria ya ruhusa ya chini kabisa (least privilege), na uthibitisho wa hatua nyingi (MFA) pale linapoungwa mkono. Kagua upatikanaji baada ya mabadiliko ya nafasi kazi na ondoa wafanyakazi waliotoka, wauzaji, na mashirika. Utekelezaji wa PCI DSS halisi unategemea mazingira, lakini kupunguza ruhusa zinazoshirikiwa na za kudumu kupunguza hatari.
Tumia mchakato wa kutolewa kwa checkout: mmiliki aliyeitwajwa, ukaguzi, majaribio pale inapowezekana, njia ya kugeuza (rollback), na ukaguzi baada ya kutolewa. Jaribu njia za mafanikio na kushindwa, uhamisho (redirects), na tabia ya simu za mkononi. Status Is UP inasaidia maandalizi ya uzinduzi, uboreshaji wa utendaji, na upangaji wa kurejesha baada ya mabadiliko; haibainishi ulinganifu wa PCI DSS.
Hifadhi nyaraka za siri, nambari za kuhifadhi nakala, na maelekezo ya kurejesha katika mifumo iliyoidhinishwa yenye udhibiti wa upatikanaji; wala si katika tiketi, skrini, au hazina za umma.
Baada ya kutolewa, linganisha skripti, domain, na vichwa vinavyoonekana kwenye kivinjari na orodha iliyothibitishwa.
Sasisha stack na thibitisha matokeo
Dumisha orodha ya jukwaa la biashara, programu-jalizi, mandhari, vipengele vya seva, maktaba, SDK za malipo, templates za lebo, na huduma zinazoathiri checkout. Jiandikishe kwa taarifa za wasambazaji muhimu. NIST inaeleza usimamizi wa vifurushi (patch management) kama utambuzi, kipaumbele, upokeaji, ufungaji, na uthibitisho wa masasisho. Rekodi mabadiliko, jaribu safari ya malipo, na thibitisha kilichowekwa.
Weka njia ya dharura kwa masuala yenye hatari kubwa na dirisha la matengenezo kwa mabadiliko ya kawaida. Toa kipaumbele kwa vipengele vya checkout vinavyoonekana, lakini usifanye sasisho kwenye uzalishaji bila mpangilio na kuvunja malipo. Tumia mbinu iliyojaribiwa ya kugeuza (rollback) na mwongozo wa uzinduzi wa mtoa huduma. Anakayezaa mwenyewe kwa kipengele kilichotoweka ni hatari ya kutatuliwa.
Hifadhi tangazo, uamuzi wa hatari, matokeo ya majaribio, rekodi ya kutumika, na uthibitisho wa mwisho pamoja.
Hifadhi ushahidi na tafuta msaada aliyehitimu
Hifadhi michoro, habari za majukumu ya mtoa huduma, sababu za kustahiki SAQ, orodha ya skripti na vichwa, ukaguzi wa upatikanaji, idhini, matokeo ya majaribio, mabadiliko, na mawasiliano ya wauzaji mahali panadhibitiwa. Virejesho viwekwe upya wakati usanifu, umiliki, skripti, au watoa huduma vinapoleta mabadiliko. Ushahidi unapaswa kumsaidia mthamini aliyeidhinishwa bila kufichua data za kadi, siri, au kumbukumbu za wateja.
Mnunuzi (acquirer) wako au chapa ya malipo inaweka matarajio ya uthibitisho yanayotumika. PCI SSC inataja Qualified Security Assessors (QSA) kama mashirika huru yaliyoidhinishwa kufanya tathmini za PCI DSS na Approved Scanning Vendors (ASV) kama watoa huduma waliothibitishwa kwa skanning ya nje chini ya mahitaji yanayohusika. Tafuta msaada aliyehitimu kwa checkout maalum, upekuzi wa mipaka isiyoeleweka, udhibiti ulioshukiwa, au uchaguzi wa SAQ.
Hifadhi mfano wa checkout, wamiliki wa kiufundi, mawasiliano ya kupandisha ngazi, tarehe ya ukaguzi wa mwisho, na viungo vya ushahidi pamoja.