
STATUS IS UP网站优化 Wiki
46加固
电子商务 / 加固

支付安全与 PCI DSS:网站所有者需要知道的事

面向站点所有者的实用指引:减少结账风险、控制变更并准备证据,同时不要将托管支付选项误认为合规捷径。

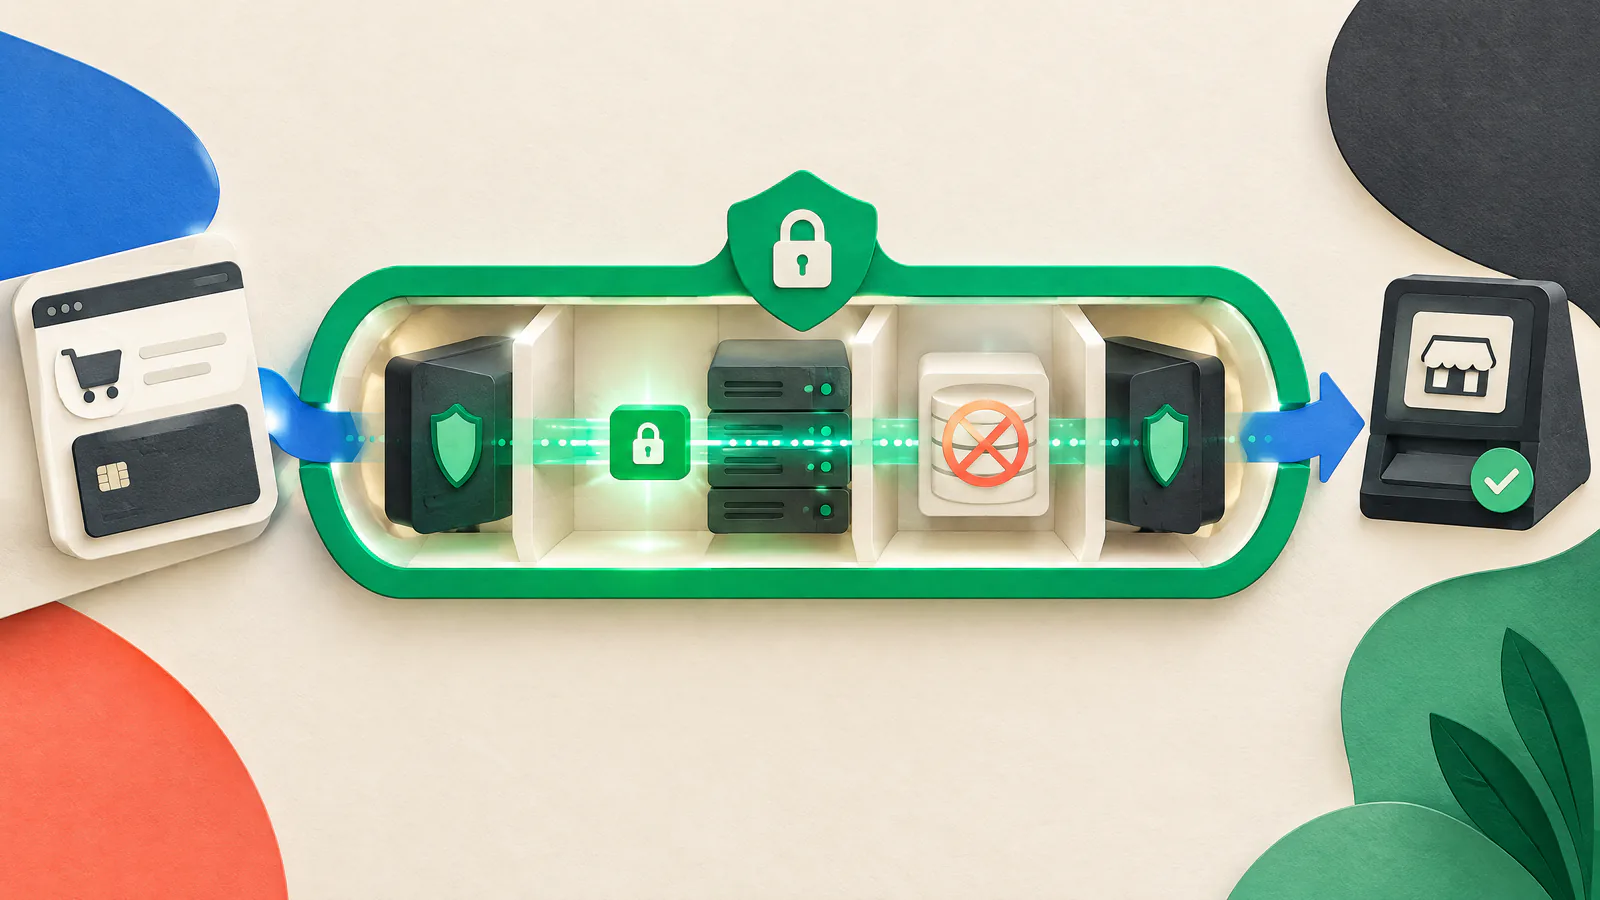
支付安全与 PCI DSS:网站所有者需要知道的事 — 可视化指南
阅读
8 分钟
来源
7
重新验证
2027-03-27
已审阅
PCI DSS 合格安全评估师(QSA)或熟悉商户收单要求的支付安全专家
简短回答

从决策开始。

把支付安全当作设计问题来处理。绘制买家在何处输入卡片数据、哪些页面与浏览器代码可能影响该步骤,以及谁能更改每个组件。尽可能让你的网站远离原始卡数据。PCI DSS(支付卡行业数据安全标准)是保护支付账户数据的一套技术与操作基线要求,适用于可能影响这些数据安全的系统。

托管结账、重定向或嵌入式支付组件可能减少你需要运营的部分,但并不自动决定 PCI DSS 的范围或验证文书。PCI SSC(支付卡行业安全标准委员会)指出,自评问卷(SAQ)资格要求满足该 SAQ 的所有条件。与收单行和支付提供商确认集成方式、支付页面来源、责任分配和证据期望。这是教育性指南,不是法律意见或 PCI DSS 评估。

可视化指南

把工作看作一个系统。

使用此地图在执行具体策略前将文章中的决策联系起来。

SIU加固
01绘制真实的支付边界
02用可说明的支付模型减少暴露面
03控制脚本、标签和头部
04限制访问并使结账变更可恢复
01

绘制真实的支付边界

从商品页到确认页绘制买家路径。标注卡片输入位置、重定向、iframe、脚本、API、插件、标签管理器、内容分发网络以及能影响该流程的管理员账户。包括相关日志、支持工具和分析记录。这是提交给提供商或评估者的起始记录,而非合规决定本身。

记录每个支付页面元素的域名。PCI SSC 说明,SAQ A 资格要求所有支付页面元素仅来自符合 PCI DSS 的服务提供商,且不得来自商户站点。对于 SAQ A-EP,每个元素可以来源于商户或此类服务提供商,但不得来自其他来源。其它所有资格条件仍然适用。

检查浏览器接收到的内容

代码仓库可能遗漏标签管理器注入和平台设置。以正常结账浏览器会话审查脚本、iframe、域名和头部。

发现意外的数据捕获

审查日志、分析和支持工作流中是否记录了支付字段。切勿在测试工单或共享证据中使用真实卡数据。

02

用可说明的支付模型减少暴露面

在可行的情况下,采用由符合 PCI DSS 的提供商收集卡数据的集成方式,而不是让你的应用接收或存储卡数据。提供商全托管重定向通常比自定义表单更简单,但嵌入字段和 iframe 仍然可能让你的网站影响支付。记下实际集成方式,而不要仅凭“托管”标签做判断。

避免保留主账号(PAN)、安全码、结账错误截图或复制的支付详情,除非经批准的设计确实需要。加密可以帮助保护数据,但 PCI SSC 警示仅靠加密通常不足以将环境移出范围。与提供商和合格评估者确认令牌、密钥、webhook、退款与责任处理。

请求提供商记录

将集成指南、责任分配信息、相关合规文档和变更通知流程与架构记录一起保存。

保持结账简洁

未经命名负责人和访问能力评审,不要添加营销实验、回放工具、聊天小部件或非必要库。

03

控制脚本、标签和头部

第三方浏览器代码可能引入不受控变更、任意代码执行和向其他方泄露。维护一个结账清单,记录每个脚本的域名、用途、负责人、批准情况和加载位置。包括标签管理器规则和由供应商加载的代码,而不仅限于源码树文件。

PCI SSC 着重于授权脚本、完整性、篡改监测和安全性相关的 HTTP 头。批准一个基线、限制更改、检测差异并调查。Content Security Policy(CSP,内容安全策略)可以限制资源来源。适用时先在 report-only 模式测试再强制执行。CSP 是纵深防御,而非替代安全编码或审查。

谨慎使用完整性控制

Subresource Integrity(子资源完整性)可以拒绝被篡改的外部脚本,但需要兼容的跨域配置,并可能在供应商更新后中断。

把标签当作生产代码

限制发布角色,要求强身份验证,审查自定义代码能力,并保留审计轨迹。

04

限制访问并使结账变更可恢复

将常规内容发布与结账代码、支付提供商管理、托管、DNS 和标签管理分离。使用具名账户、最小权限和支持多因素认证。角色变更后审查访问并移除前员工、供应商和代理的遗留权限。确切的 PCI DSS 适用性取决于环境,但减少共享与常驻权限可降低风险。

对结账实施发布流程:指定负责人、审查、尽可能测试、回滚方法和发布后浏览器检查。测试成功与失败路径、重定向与移动端行为。Status Is UP 支持围绕发布的主动就绪、性能优化和回滚规划;它不决定 PCI DSS 合规性。

保护恢复信息

将凭证、备份码和回滚说明保存在经批准的访问受控系统中,切勿出现在工单、截图或公共仓库里。

检查在线资产

发布后比对浏览器可见的脚本、域名和头部与已批准清单,确保一致或有批准的差异。

05

更新堆栈并验证结果

维护影响结账的电商平台、插件、主题、服务器组件、库、支付 SDK、标签模板和服务的清单。订阅关键供应商的通告。NIST 将补丁管理定义为识别、优先级排序、获取、安装和验证更新。记录变更、测试支付流程并确认部署内容。

为高风险问题设置紧急处置路径,为例行变更设立维护窗口。优先处理暴露的结账组件,但不要盲目在生产环境打补丁以致破坏支付。使用经测试的回滚方法并遵循提供商发布指南。一个无明确负责人的过时组件是需要解决的风险。

将修复与证据关联

将通告、风险决策、测试结果、部署记录和最终验证保存在一起。

06

保存证据并寻求合格帮助

将图表、提供商责任信息、SAQ 资格理由、脚本与头部清单、访问审查、批准、测试结果、变更以及供应商联系人保存在受控位置。在架构、所有权、脚本或提供商变更时更新它们。证据应帮助授权评审者而不暴露卡数据、密钥或客户记录。

你的收单行或支付卡组织会设定适用的验证期望。PCI SSC 指定 Qualified Security Assessors(合格安全评估师,QSA)为有资格执行 PCI DSS 评估的独立组织,并将 Approved Scanning Vendors(批准扫描供应商,ASV)定义为在适用要求下的外部扫描供应方。对于自定义结账、范围不清、疑似被入侵或 SAQ 选择问题,寻求合格帮助。

维护负责人包

将结账模型、技术负责人、升级联系人、上次审查日期与证据链接集中保存。

行动 / 验证

你的实用待办指南。

行动 / 验证验证
绘制结账影响路径记录页面、脚本、域名、提供商、账户和数据流。技术负责人将地图与当前浏览器结账进行匹配。
确认集成模型识别提供商托管、嵌入、重定向或应用处理的卡片输入方式。提供商与收单方信息已附在架构记录中。
验证报告期望询问适用的验证路径;不要从一个小部件自行推断。你持有来自项目负责人的有日期指示。
清点脚本与头部记录来源、用途、负责人、批准、标签规则及相关头部。浏览器审查与清单匹配或差异已获批准。
治理第三方代码移除不需要的标签并用强认证限制发布者访问。每个保留的第三方都有负责人和业务目的。
保护管理访问使用具名、最小权限账户并移除过期的生产访问。访问审查未发现无人负责的生产管理员。
测试策略与发布变更在适用时试行 CSP 的 report-only 模式并测试结账发布。记录的测试覆盖支付成功、失败与相关重定向。
进行可验证的补丁操作跟踪、优先级排序、测试、部署并验证关键结账更新。近期变更包含原因、测试、部署和最终检查。
准备证据与升级通道保持受控记录并在紧急情况前明确联系人。审查者能在不包含客户数据的情况下找到负责人包。
行动 / 验证

你的实用待办指南。

  1. 01

    绘制结账影响路径

    记录页面、脚本、域名、提供商、账户和数据流。

    验证: 技术负责人将地图与当前浏览器结账进行匹配。
  2. 02

    确认集成模型

    识别提供商托管、嵌入、重定向或应用处理的卡片输入方式。

    验证: 提供商与收单方信息已附在架构记录中。
  3. 03

    验证报告期望

    询问适用的验证路径;不要从一个小部件自行推断。

    验证: 你持有来自项目负责人的有日期指示。
  4. 04

    清点脚本与头部

    记录来源、用途、负责人、批准、标签规则及相关头部。

    验证: 浏览器审查与清单匹配或差异已获批准。
  5. 05

    治理第三方代码

    移除不需要的标签并用强认证限制发布者访问。

    验证: 每个保留的第三方都有负责人和业务目的。
  6. 06

    保护管理访问

    使用具名、最小权限账户并移除过期的生产访问。

    验证: 访问审查未发现无人负责的生产管理员。
  7. 07

    测试策略与发布变更

    在适用时试行 CSP 的 report-only 模式并测试结账发布。

    验证: 记录的测试覆盖支付成功、失败与相关重定向。
  8. 08

    进行可验证的补丁操作

    跟踪、优先级排序、测试、部署并验证关键结账更新。

    验证: 近期变更包含原因、测试、部署和最终检查。
  9. 09

    准备证据与升级通道

    保持受控记录并在紧急情况前明确联系人。

    验证: 审查者能在不包含客户数据的情况下找到负责人包。
讨论主题

比较各种权衡,而不是私有数据。

与团队或网站所有者社区一起使用这些提示。共享方法与经验,但切勿粘贴凭证、客户记录或非公开的基础设施细节。

  1. 01

    哪个结账组件最难指定负责人?是什么记录澄清了责任?

  2. 02

    如何在不在工单和截图中放入卡片或客户详情的情况下测试支付页面变更?

  3. 03

    哪个变更控制步骤为你的业务避免了最多可预防的结账突发问题?

热门 / 权威资源

打开来源材料。

PCI Security Standards CouncilPCI DSS merchant resources ↗

解释商户 PCI DSS 适用性、SAQ 系列以及收单方或支付品牌要求的重要性。

已审阅 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

提供官方范围说明并指向文档库、QSA 与 ASV 的信息。

已审阅 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

阐明 SAQ A 与 SAQ A-EP 的支付页面来源判定,并指出所有资格条件仍适用。

已审阅 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

总结了关于支付页面脚本、完整性、篡改监测与安全性相关头部的指导要点。

已审阅 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

说明第三方浏览器代码的风险以及完整性与标签管理控制的实际局限。

已审阅 2026-09-27
MDN Web DocsContent Security Policy guide ↗

解释 CSP 的资源限制机制以及在强制执行前使用 report-only 测试。

已审阅 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

定义补丁管理为识别、优先级排序、获取、安装与验证更新。

已审阅 2026-09-27

来源政策。 本文为教育性材料,使用了官方 PCI SSC 资料及来自 NIST、OWASP 和 MDN 的主要技术指导。它不是合规性判定。支付品牌、收单方、合同、地方法律与实际实现可能产生不同义务;请与负责的项目负责人和合格顾问核实。

快速说明

常见问题。

托管支付页面会让我网站自动符合 PCI DSS 吗?

不会。提供商托管模型可能减少你需要运营的部分,但它并不自动决定范围、SAQ 资格或验证方式。PCI SSC 指出每个 SAQ 条款都必须被满足。必要时与收单行、提供商和合格评审者确认具体实现。

我可以在结账页面放分析脚本或标签管理器吗?

不要假设常见的营销工具在支付页面上是安全的。只保留经批准且必要的代码;明确其来源与负责人;限制发布访问并测试变更。仅在集成支持时使用 CSP 或完整性检查。

小型网站所有者应该保存哪些证据?

保存结账地图、提供商责任信息、脚本与头部清单、访问审查、变更与补丁记录、测试结果以及升级联系人。不要包含卡数据、密钥或客户记录。与适用于你的项目或收单方案确认具体需求。

Status Is UP Editorial Team · 可用性赋能编辑团队

由 PCI DSS 合格安全评估师(QSA)或熟悉商户收单要求的支付安全专家 审阅。发布于 2026-09-27;更新于 2026-09-30。