
STATUS IS UPWIKI OPTIMASI SITUS WEB
46Perkuat
Ecommerce / Perkuat

Keamanan Pembayaran dan PCI DSS: Yang Perlu Diketahui Pemilik Situs

Panduan praktis bagi pemilik untuk mengurangi eksposur pada proses checkout, mengendalikan perubahan, dan menyiapkan bukti tanpa menganggap opsi pembayaran terhosting sebagai jalan pintas kepatuhan.

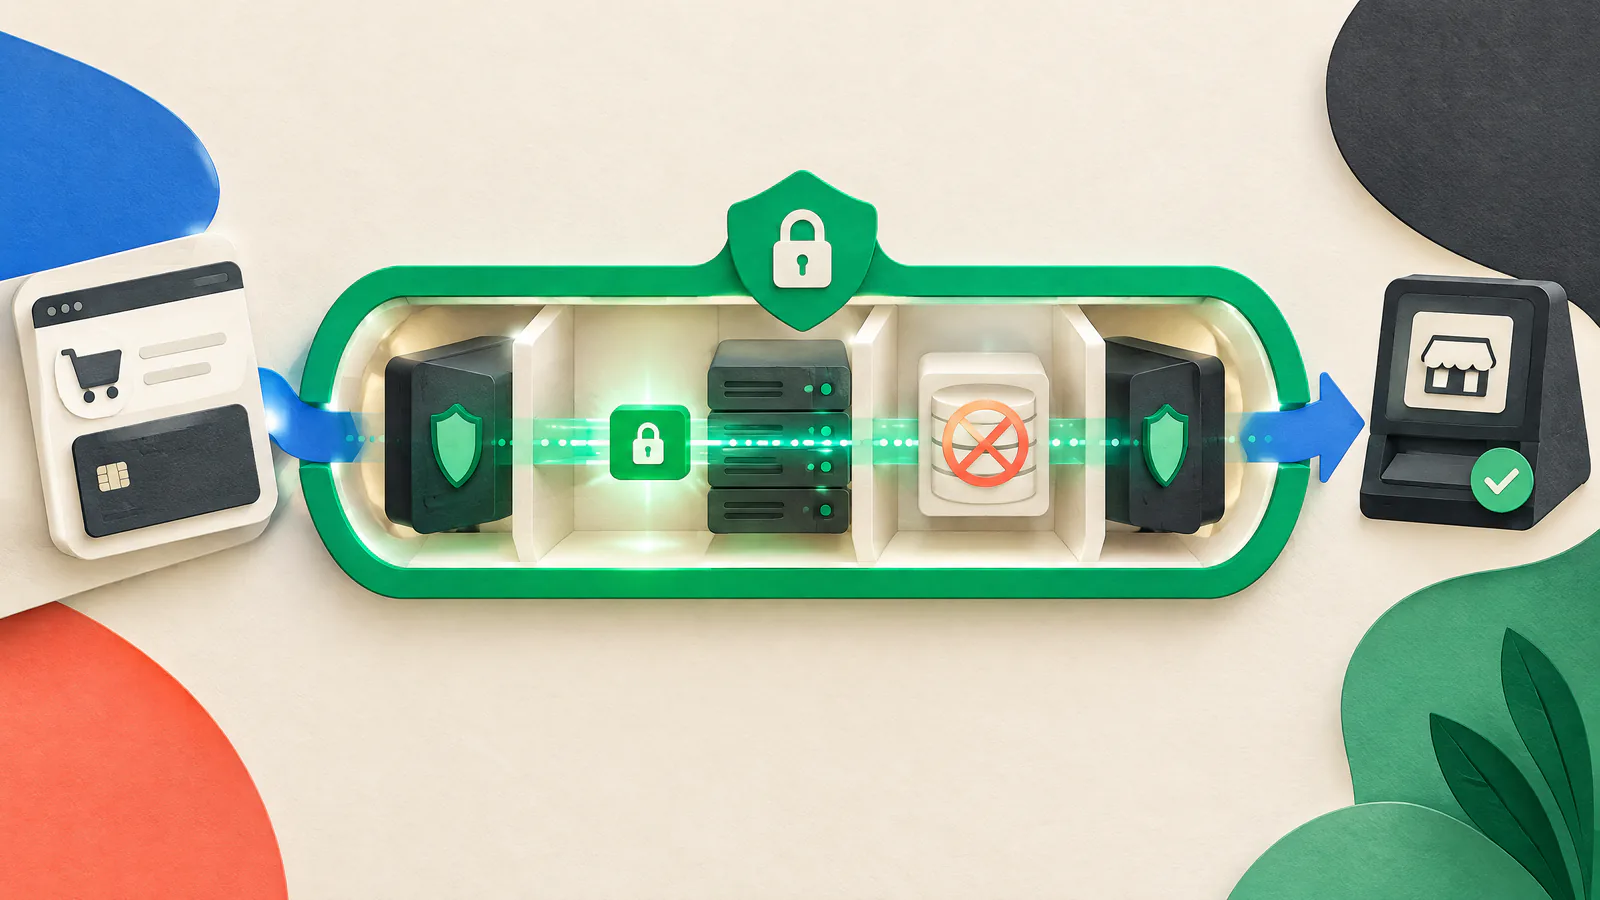
Keamanan Pembayaran dan PCI DSS: Yang Perlu Diketahui Pemilik Situs — PANDUAN VISUAL
BACA
8 menit
SUMBER
7
VALIDASI ULANG
2027-03-27
ditinjau
Qualified Security Assessor PCI DSS atau profesional keamanan pembayaran yang memahami persyaratan acquirer pedagang
JAWABAN SINGKAT

Mulai dengan keputusan.

Anggap keamanan pembayaran sebagai masalah desain. Petakan di mana pembeli memasukkan data kartu, halaman dan kode browser mana yang dapat memengaruhi langkah tersebut, dan siapa yang dapat mengubah tiap komponen. Jauhkan situs Anda dari data kartu mentah jika memungkinkan. PCI DSS, Payment Card Industry Data Security Standard, adalah serangkaian persyaratan teknis dan operasional dasar yang melindungi data akun pembayaran dan dapat berlaku pada sistem yang dapat memengaruhi keamanannya.

Checkout terhosting, pengalihan, atau komponen pembayaran tersemat mungkin mengurangi apa yang Anda operasikan, tetapi tidak otomatis menentukan lingkup PCI DSS atau dokumen validasi. PCI SSC menyatakan kelayakan untuk Self-Assessment Questionnaire (SAQ) mensyaratkan terpenuhinya semua kriteria SAQ tersebut. Konfirmasikan integrasi, asal halaman pembayaran, tanggung jawab, dan ekspektasi bukti dengan acquirer dan penyedia pembayaran Anda. Ini panduan edukasi, bukan nasihat hukum atau penilaian PCI DSS.

PANDUAN VISUAL

Lihat pekerjaan sebagai sebuah sistem.

Gunakan peta ini untuk menghubungkan keputusan dalam artikel sebelum menerapkan taktik individual.

SIUPerkuat
01Gambarkan batas pembayaran yang sebenarnya
02Kurangi eksposur dengan model pembayaran yang dapat dijelaskan
03Kendalikan script, tag, dan header
04Batasi akses dan buat perubahan checkout dapat dipulihkan
01

Gambarkan batas pembayaran yang sebenarnya

Petakan jalur pembeli dari halaman produk hingga konfirmasi. Tandai tempat masuknya data kartu, pengalihan, frame, script, API, plugin, tag manager, content delivery network, dan akun administrator yang dapat memengaruhinya. Sertakan log terkait, alat dukungan, dan analitik. Ini adalah catatan awal untuk penyedia atau penilai Anda, bukan keputusan kepatuhan.

Catat domain yang menyajikan setiap elemen halaman pembayaran. PCI SSC menyatakan kelayakan SAQ A mensyaratkan semua elemen halaman pembayaran berasal hanya dari penyedia layanan yang mematuhi PCI DSS dan tidak ada yang berasal dari situs merchant. Untuk SAQ A-EP, setiap elemen dapat berasal dari merchant atau penyedia tersebut, tetapi tidak dari sumber lain. Semua kriteria lain tetap berlaku.

Periksa apa yang diterima browser

Sebuah repositori kode bisa melewatkan injeksi tag-manager dan pengaturan platform. Tinjau script, frame, domain, dan header dalam sesi checkout browser normal.

Temukan penangkapan data yang tidak disengaja

Tinjau log, analitik, dan alur kerja dukungan untuk bidang pembayaran. Jangan pernah menggunakan data kartu nyata dalam tiket pengujian atau bukti yang dibagikan.

02

Kurangi eksposur dengan model pembayaran yang dapat dijelaskan

Jika memungkinkan, gunakan integrasi di mana penyedia yang mematuhi PCI DSS mengumpulkan data kartu daripada aplikasi Anda menerima atau menyimpannya. Pengalihan yang sepenuhnya dihosting oleh penyedia seringkali lebih sederhana daripada form kustom, tetapi field tersemat dan iframe masih bisa membuat situs Anda memengaruhi pembayaran. Dokumentasikan integrasi aktual daripada mengandalkan label "terhosting".

Hindari menyimpan nomor akun primer, kode keamanan, screenshot kesalahan checkout, atau detail pembayaran yang disalin kecuali desain yang disetujui memerlukannya. Enkripsi membantu melindungi data, tetapi PCI SSC memperingatkan bahwa enkripsi saja umumnya tidak mengeluarkan suatu lingkungan dari lingkup. Konfirmasi penanganan token, kunci, webhook, pengembalian dana, dan tanggung jawab dengan penyedia dan penilai berkualifikasi.

Minta catatan penyedia

Simpan panduan integrasi, informasi tanggung jawab, dokumentasi kepatuhan relevan, dan proses pemberitahuan perubahan bersama catatan arsitektur Anda.

Jaga checkout tetap sempit

Jangan tambahkan eksperimen pemasaran, alat pemutaran ulang (replay), widget chat, atau pustaka opsional tanpa pemilik bernama dan peninjauan aksesnya.

03

Kendalikan script, tag, dan header

Kode browser pihak ketiga dapat memperkenalkan perubahan yang tidak terkontrol, eksekusi kode sewenang-wenang, dan pengungkapan ke pihak lain. Simpan inventaris checkout dengan domain setiap script, tujuan, pemilik, persetujuan, dan lokasi pemuatannya. Sertakan aturan tag-manager dan kode yang dimuat vendor, bukan hanya file pohon sumber.

PCI SSC memfokuskan pada script yang diotorisasi, integritas, pemantauan manipulasi, dan header yang memengaruhi keamanan. Setujui baseline, batasi perubahan, deteksi perbedaan, dan selidiki. Content Security Policy (CSP) dapat membatasi sumber sumber daya. Jika sesuai, uji dalam mode report-only sebelum penegakan. CSP adalah pertahanan berlapis, bukan pengganti pengkodean atau peninjauan yang aman.

Gunakan kontrol integritas dengan hati-hati

Subresource Integrity dapat menolak script eksternal yang berubah, tetapi membutuhkan konfigurasi lintas-origin yang kompatibel dan dapat rusak setelah pembaruan vendor.

Perlakukan tag seperti kode produksi

Batasi peran publikasi, minta autentikasi kuat, tinjau kemampuan kode kustom, dan simpan jejak audit.

04

Batasi akses dan buat perubahan checkout dapat dipulihkan

Pisahkan publikasi konten rutin dari kode checkout, administrasi penyedia pembayaran, hosting, DNS, dan manajemen tag. Gunakan akun bernama, prinsip least privilege, dan autentikasi multi-faktor bila didukung. Tinjau akses setelah perubahan peran dan hapus mantan karyawan, vendor, dan agensi. Kelayakan PCI DSS bergantung pada lingkungan, tetapi mengurangi hak bersama dan hak berdiri mengurangi risiko.

Gunakan proses rilis untuk checkout: pemilik bernama, tinjauan, pengujian jika memungkinkan, metode rollback, dan pengecekan browser pasca-rilis. Uji jalur sukses dan kegagalan, pengalihan, dan perilaku mobile. Status Is UP mendukung kesiapan peluncuran secara proaktif, optimasi performa, dan perencanaan rollback di sekitar rilis; hal itu tidak menentukan kepatuhan PCI DSS.

Lindungi informasi pemulihan

Simpan kredensial, kode cadangan, dan instruksi rollback di sistem terkontrol dengan akses, jangan pernah di tiket, screenshot, atau repositori publik.

Periksa aset nyata di live

Setelah rilis, bandingkan script, domain, dan header yang terlihat di browser dengan inventaris yang disetujui.

05

Perbarui stack dan verifikasi hasilnya

Pelihara inventaris platform commerce, plugin, tema, komponen server, pustaka, SDK pembayaran, template tag, dan layanan yang memengaruhi checkout. Berlangganan pemberitahuan vendor kritikal. NIST menjelaskan manajemen patch sebagai mengidentifikasi, memprioritaskan, mengakuisisi, menginstal, dan memverifikasi pembaruan. Catat perubahan, uji perjalanan pembayaran, dan konfirmasi apa yang dideploy.

Tentukan jalur darurat untuk isu berisiko tinggi dan jendela pemeliharaan untuk perubahan rutin. Prioritaskan komponen checkout yang terekspos, tetapi jangan sekadar memasang patch di produksi dan merusak pembayaran. Gunakan pendekatan rollback yang teruji dan panduan rilis dari penyedia. Komponen usang tanpa pemilik adalah risiko yang harus diselesaikan.

Hubungkan perbaikan dengan bukti

Simpan advisori, keputusan risiko, hasil pengujian, catatan penyebaran, dan verifikasi akhir bersama-sama.

06

Simpan bukti dan gunakan bantuan berkualifikasi

Simpan diagram, informasi tanggung jawab penyedia, alasan kelayakan SAQ, inventaris script dan header, tinjauan akses, persetujuan, hasil pengujian, perubahan, dan kontak vendor di lokasi terkontrol. Perbarui saat arsitektur, kepemilikan, script, atau penyedia berubah. Bukti harus membantu penilai yang berwenang tanpa mengekspos data kartu, rahasia, atau catatan pelanggan.

Aquirer atau brand pembayaran Anda menetapkan ekspektasi validasi yang berlaku. PCI SSC mengidentifikasi Qualified Security Assessors sebagai organisasi independen yang berkualifikasi untuk melakukan penilaian PCI DSS dan Approved Scanning Vendors sebagai penyedia pemindaian eksternal berkualifikasi di bawah persyaratan yang relevan. Cari bantuan berkualifikasi untuk checkout kustom, cakupan yang tidak jelas, dugaan kompromi, atau pemilihan SAQ.

Pelihara paket pemilik

Simpan model checkout, pemilik teknis, kontak eskalasi, tanggal tinjauan terakhir, dan tautan bukti bersama-sama.

TINDAKAN / VERIFIKASI

Panduan tugas praktis Anda.

TINDAKAN / VERIFIKASIVERIFIKASI
Petakan jalur pengaruh checkoutDokumentasikan halaman, script, domain, penyedia, akun, dan aliran data.Seorang pemilik teknis mencocokkan peta dengan checkout browser terkini.
Konfirmasi model integrasiIdentifikasi entri kartu yang dihosting oleh penyedia, tersemat, dialihkan, atau ditangani aplikasi.Informasi penyedia dan acquirer terlampir pada catatan arsitektur.
Validasi ekspektasi pelaporanTanyakan rute validasi yang berlaku; jangan menyimpulkannya dari sebuah widget.Anda memiliki arahan bertanggal dari pemilik program.
Inventarisasi script dan headerCatat sumber, tujuan, pemilik, persetujuan, aturan tag, dan header relevan.Tinjauan browser cocok dengan inventaris atau perbedaan telah disetujui.
Kelola kode pihak ketigaHapus tag yang tidak diperlukan dan batasi akses publisher dengan autentikasi kuat.Setiap pihak ketiga yang dipertahankan memiliki pemilik dan tujuan bisnis.
Lindungi akses administratifGunakan akun bernama dengan least privilege dan hapus akses produksi yang usang.Tinjauan akses tidak mengidentifikasi administrator produksi tanpa pemilik.
Uji kebijakan dan perubahan rilisJika sesuai, coba mode CSP report-only dan uji rilis checkout.Tes terekam mencakup keberhasilan pembayaran, kegagalan, dan pengalihan relevan.
Operasikan patching yang terverifikasiLacak, prioritaskan, uji, deploy, dan verifikasi pembaruan kritikal checkout.Perubahan terbaru memiliki alasan, pengujian, penyebaran, dan pemeriksaan akhir.
Siapkan bukti dan eskalasiSimpan catatan terkontrol dan identifikasi kontak sebelum situasi darurat.Seorang penilai dapat menemukan paket pemilik tanpa data pelanggan.
TINDAKAN / VERIFIKASI

Panduan tugas praktis Anda.

  1. 01

    Petakan jalur pengaruh checkout

    Dokumentasikan halaman, script, domain, penyedia, akun, dan aliran data.

    VERIFIKASI: Seorang pemilik teknis mencocokkan peta dengan checkout browser terkini.
  2. 02

    Konfirmasi model integrasi

    Identifikasi entri kartu yang dihosting oleh penyedia, tersemat, dialihkan, atau ditangani aplikasi.

    VERIFIKASI: Informasi penyedia dan acquirer terlampir pada catatan arsitektur.
  3. 03

    Validasi ekspektasi pelaporan

    Tanyakan rute validasi yang berlaku; jangan menyimpulkannya dari sebuah widget.

    VERIFIKASI: Anda memiliki arahan bertanggal dari pemilik program.
  4. 04

    Inventarisasi script dan header

    Catat sumber, tujuan, pemilik, persetujuan, aturan tag, dan header relevan.

    VERIFIKASI: Tinjauan browser cocok dengan inventaris atau perbedaan telah disetujui.
  5. 05

    Kelola kode pihak ketiga

    Hapus tag yang tidak diperlukan dan batasi akses publisher dengan autentikasi kuat.

    VERIFIKASI: Setiap pihak ketiga yang dipertahankan memiliki pemilik dan tujuan bisnis.
  6. 06

    Lindungi akses administratif

    Gunakan akun bernama dengan least privilege dan hapus akses produksi yang usang.

    VERIFIKASI: Tinjauan akses tidak mengidentifikasi administrator produksi tanpa pemilik.
  7. 07

    Uji kebijakan dan perubahan rilis

    Jika sesuai, coba mode CSP report-only dan uji rilis checkout.

    VERIFIKASI: Tes terekam mencakup keberhasilan pembayaran, kegagalan, dan pengalihan relevan.
  8. 08

    Operasikan patching yang terverifikasi

    Lacak, prioritaskan, uji, deploy, dan verifikasi pembaruan kritikal checkout.

    VERIFIKASI: Perubahan terbaru memiliki alasan, pengujian, penyebaran, dan pemeriksaan akhir.
  9. 09

    Siapkan bukti dan eskalasi

    Simpan catatan terkontrol dan identifikasi kontak sebelum situasi darurat.

    VERIFIKASI: Seorang penilai dapat menemukan paket pemilik tanpa data pelanggan.
TOPIK DISKUSI

Bandingkan kompromi, bukan data pribadi.

Gunakan prompt ini dengan tim Anda atau komunitas pemilik situs. Bagikan metode dan pelajaran, tetapi jangan pernah menempelkan kredensial, data pelanggan, atau detail infrastruktur yang tidak bersifat publik.

  1. 01

    Komponen checkout mana yang paling sulit ditetapkan pemiliknya, dan catatan apa yang memperjelas tanggung jawab?

  2. 02

    Bagaimana Anda menguji perubahan halaman pembayaran tanpa memasukkan rincian kartu atau pelanggan ke tiket dan screenshot?

  3. 03

    Langkah kontrol perubahan mana yang paling mencegah kejutan checkout yang bisa dihindari bagi bisnis Anda?

SUMBER POPULER / TERPERCAYA

Buka materi sumber.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Menjelaskan kelayakan merchant terhadap PCI DSS, SAQ, dan pentingnya persyaratan acquirer atau brand pembayaran.

Ditinjau 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Memberikan pembingkaian cakupan resmi dan tautan ke perpustakaan dokumen, QSA, dan ASV.

Ditinjau 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Memperjelas kriteria asal halaman pembayaran untuk SAQ A dan SAQ A-EP dan mencatat bahwa semua kriteria kelayakan tetap berlaku.

Ditinjau 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Merangkum panduan tentang script halaman pembayaran, integritas, pemantauan manipulasi, dan header yang memengaruhi keamanan.

Ditinjau 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Menjelaskan risiko kode browser pihak ketiga dan batasan praktis dari kontrol integritas dan manajemen tag.

Ditinjau 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Menjelaskan pembatasan sumber daya CSP dan pengujian report-only sebelum penegakan.

Ditinjau 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Mendefinisikan manajemen patch sebagai mengidentifikasi, memprioritaskan, mengakuisisi, menginstal, dan memverifikasi pembaruan.

Ditinjau 2026-09-27

Kebijakan sumber. Artikel edukasi ini menggunakan materi resmi PCI SSC dan panduan teknis primer dari NIST, OWASP, dan MDN. Ini bukan penentuan kepatuhan. Brand pembayaran, acquirer, kontrak, hukum lokal, dan implementasi aktual dapat menciptakan kewajiban berbeda; verifikasikan dengan pemilik program yang bertanggung jawab dan penasihat berkualifikasi.

PENJELASAN SINGKAT

Pertanyaan umum.

Apakah halaman pembayaran terhosting membuat situs saya patuh PCI DSS?

Tidak. Model yang dihosting oleh penyedia mungkin mengurangi apa yang Anda operasikan, tetapi tidak otomatis menentukan lingkup, kelayakan SAQ, atau validasi. PCI SSC menyatakan setiap kriteria SAQ harus terpenuhi. Konfirmasi implementasi dengan acquirer, penyedia, dan penilai berkualifikasi bila diperlukan.

Dapatkah saya menaruh analitik atau tag manager pada halaman checkout?

Jangan menganggap alat pemasaran umum aman pada halaman pembayaran. Pertahankan hanya kode yang disetujui dan diperlukan; ketahui asal dan pemiliknya; batasi akses publikasi; dan uji perubahan. Gunakan CSP atau pemeriksaan integritas hanya jika integrasi mendukungnya.

Bukti apa yang harus disimpan pemilik situs kecil?

Simpan peta checkout, informasi tanggung jawab penyedia, inventaris script dan header, tinjauan akses, catatan perubahan dan patch, hasil pengujian, dan kontak eskalasi. Jangan sertakan data kartu, rahasia, atau catatan pelanggan. Konfirmasi kebutuhan tepat dengan program yang berlaku untuk bisnis Anda.

Status Is UP Editorial Team · Uptime Enablement Editors

Ditinjau oleh Qualified Security Assessor PCI DSS atau profesional keamanan pembayaran yang memahami persyaratan acquirer pedagang. Diterbitkan 2026-09-27; diperbarui 2026-09-30.