
STATUS IS UPWEBSITE‑OPTIMIERUNGS‑WIKI
46Absichern
E‑Commerce / Absichern

Zahlungssicherheit und PCI DSS: Was Website‑Betreiber wissen müssen

Praktische Hinweise für Betreiber zur Verringerung der Checkout‑Angriffsfläche, zur Steuerung von Änderungen und zur Vorbereitung von Nachweisen — ohne eine gehostete Zahlungsoption fälschlich als Compliance‑Abkürzung zu sehen.

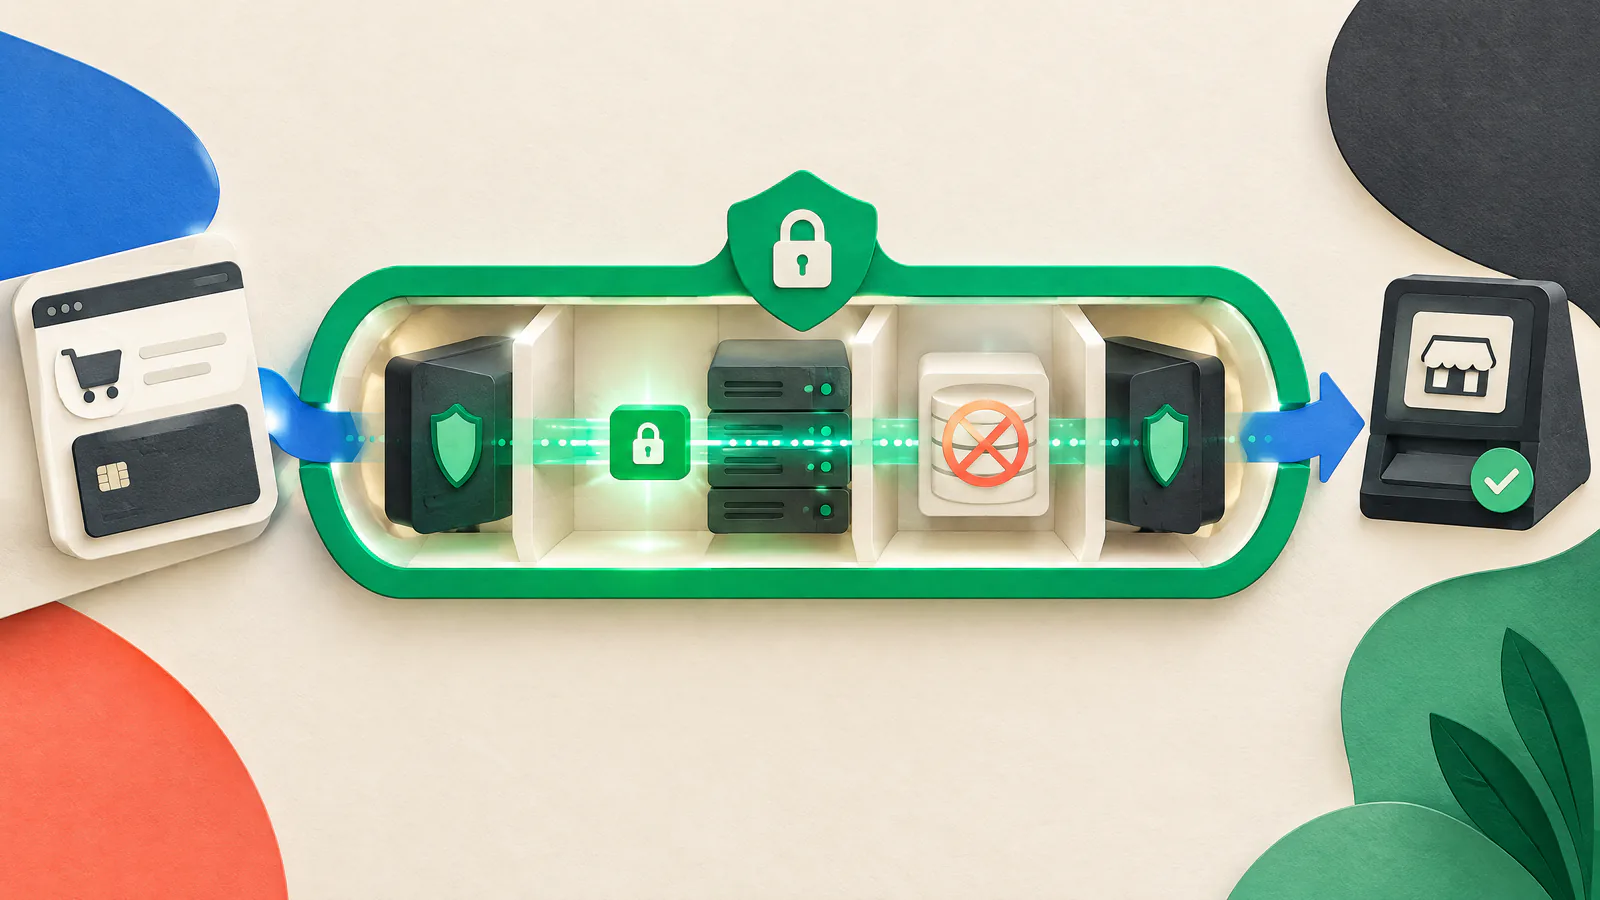
Zahlungssicherheit und PCI DSS: Was Website‑Betreiber wissen müssen — VISUELLE ANLEITUNG
LESEN
8 Minuten
QUELLEN
7
ERNEUT PRÜFEN
2027-03-27
geprüft
PCI DSS Qualified Security Assessor oder Zahlungssicherheitsfachperson, die mit den Anforderungen des Acquirers des Händlers vertraut ist
DIE KURZE ANTWORT

Mit der Entscheidung beginnen.

Behandle Zahlungssicherheit als Gestaltungsaufgabe. Dokumentiere, wo Käufer Kartendaten eingeben, welche Seiten und Browser‑Codes diesen Schritt beeinflussen können und wer jede Komponente ändern darf. Halte deine Website so weit wie möglich fern von rohen Kartendaten. PCI DSS, der Payment Card Industry Data Security Standard, ist eine Basis von technischen und organisatorischen Anforderungen zum Schutz von Zahlungsdaten und kann für Systeme gelten, die ihre Sicherheit beeinflussen können.

Ein gehosteter Checkout, Redirect oder ein eingebettetes Zahlungs­element kann reduzieren, was du betreibst, entscheidet aber nicht automatisch über PCI‑DSS‑Scope oder Validierungspapierkram. PCI SSC sagt: Anspruch auf ein Self‑Assessment Questionnaire (SAQ) setzt voraus, dass alle Kriterien dieses SAQ erfüllt sind. Kläre Integration, Herkunft der Zahlungsseiten, Verantwortlichkeiten und Erwartung an Nachweise mit deinem Acquirer und Zahlungsanbieter. Dies ist eine Bildungsanleitung, keine Rechtsberatung oder PCI‑DSS‑Bewertung.

VISUELLE ANLEITUNG

Verstehen Sie die Arbeit als zusammenhängendes System.

Nutzen Sie diese Karte, um die Entscheidungen des Artikels zu verbinden, bevor Sie einzelne Taktiken umsetzen.

SIUAbsichern
01Ziehe die reale Zahlungs‑Boundary
02Reduziere die Angriffsfläche mit einem erklärbaren Zahlungsmodell
03Steuere Skripte, Tags und Header
04Beschränke Zugriffe und mache Checkout‑Änderungen wiederherstellbar
01

Ziehe die reale Zahlungs‑Boundary

Zeichne den Käuferpfad von der Produktseite bis zur Bestätigung auf. Markiere Karteneingabe, Redirects, Frames, Skripte, APIs, Plugins, Tag‑Manager, Content‑Delivery‑Netzwerke und Administrator‑Accounts, die ihn beeinflussen können. Beziehe zugehörige Logs, Support‑Tools und Analytics mit ein. Das ist ein Anfangs‑Dokument für deinen Provider oder Prüfer, keine abschließende Compliance‑Entscheidung.

Halte die Domain fest, die jedes Element der Zahlungsseite liefert. PCI SSC besagt, dass SAQ‑A‑Anspruch voraussetzt, dass alle Elemente der Zahlungsseite ausschließlich von PCI‑DSS‑konformen Dienstleistern stammen und keines von der Händlerseite. Für SAQ A‑EP darf jedes Element entweder vom Händler oder von einem solchen Dienstleister stammen, jedoch nicht von einer anderen Quelle. Alle weiteren Kriterien bleiben weiterhin anwendbar.

Prüfe, was der Browser wirklich erhält

Ein Repository kann Tag‑Manager‑Injektionen und Plattform‑Einstellungen übersehen. Überprüfe Skripte, Frames, Domains und Header in einer normalen Checkout‑Browser‑Sitzung.

Finde unbeabsichtigte Datenerfassung

Untersuche Logs, Analytics und Support‑Workflows auf Zahlungsfelder. Verwende niemals echte Kartendaten in Test‑Tickets oder gemeinsam genutzten Nachweisen.

02

Reduziere die Angriffsfläche mit einem erklärbaren Zahlungsmodell

Wenn möglich, nutze eine Integration, bei der ein PCI‑DSS‑konformer Anbieter Kartendaten erfasst, anstatt dass deine Anwendung sie empfängt oder speichert. Ein vollständig provider‑gehosteter Redirect ist oft einfacher als ein eigenes Formular, aber eingebettete Felder und iFrames können trotzdem Einfluss von deiner Seite auf die Zahlung zulassen. Dokumentiere die tatsächliche Integration, statt dich auf ein ‚gehostet‘‑Etikett zu verlassen.

Vermeide das Vorhalten von Primary Account Numbers, Sicherheitscodes, Screenshots von Checkout‑Fehlern oder kopierten Zahlungsdetails, es sei denn, ein genehmigtes Design verlangt es. Verschlüsselung schützt Daten, aber PCI SSC mahnt, dass Verschlüsselung allein meist nicht ausreicht, um eine Umgebung aus dem Scope zu nehmen. Kläre Token‑, Key‑, Webhook‑, Refund‑ und Verantwortlichkeits‑Handhabungen mit dem Provider und qualifizierten Gutachtern.

Fordere Provider‑Unterlagen an

Bewahre das Integrationshandbuch, Verantwortlichkeitsangaben, relevante Compliance‑Dokumentation und das Change‑Notification‑Verfahren zusammen mit deinem Architektur‑Dokument auf.

Halte den Checkout eng

Füge keine Marketing‑Experimente, Replay‑Tools, Chat‑Widgets oder optionale Bibliotheken ohne benannten Owner und Review dessen, worauf sie Zugriff haben können, hinzu.

03

Steuere Skripte, Tags und Header

Drittanbieter‑Browsercode kann unkontrollierte Änderungen, beliebige Codeausführung und Offenlegung an andere Parteien einführen. Führe ein Checkout‑Inventar mit Domain, Zweck, Owner, Genehmigung und Ladeort für jedes Skript. Beziehe Tag‑Manager‑Regeln und vendor‑geladene Codes ein, nicht nur Dateien im Source‑Tree.

PCI SSC konzentriert sich auf autorisierte Skripte, Integrität, Manipulationsüberwachung und sicherheitsrelevante HTTP‑Header. Lege eine Baseline fest, beschränke Änderungen, detektiere Abweichungen und untersuche diese. Eine Content Security Policy (CSP) kann Quellen von Ressourcen einschränken. Teste sie, wo geeignet, zunächst im report‑only‑Modus vor der Erzwungeneinstellung. CSP ist eine Defense‑in‑Depth‑Maßnahme, kein Ersatz für sichere Programmierung oder Review.

Nutze Integritätskontrollen mit Bedacht

Subresource Integrity (SRI) kann ein verändertes externes Skript ablehnen, benötigt aber kompatible Cross‑Origin‑Konfiguration und kann nach Anbieter‑Updates brechen.

Behandle Tags wie Produktionscode

Begrenze Publishing‑Rollen, fordere starke Authentifizierung, prüfe Custom‑Code‑Fähigkeiten und halte eine Prüfspur (Audit Trail) vor.

04

Beschränke Zugriffe und mache Checkout‑Änderungen wiederherstellbar

Trenne routinemäßiges Content‑Publishing von Checkout‑Code, Zahlungsprovider‑Administration, Hosting, DNS und Tag‑Management. Verwende benannte Accounts, Least‑Privilege und Multi‑Factor‑Authentication, wo unterstützt. Überprüfe Zugriffe nach Rollenumstellungen und entferne ehemalige Mitarbeitende, Dienstleister und Agenturen. Die konkrete PCI‑DSS‑Anwendbarkeit hängt von der Umgebung ab, aber weniger geteilte und dauerhafte Privilegien reduzieren das Risiko.

Nutze einen Release‑Prozess für den Checkout: benannter Owner, Review, wo möglich Tests, Rollback‑Methode und Post‑Release‑Browser‑Check. Teste Erfolgs‑ und Fehlerpfade, Redirects und Mobilverhalten. Status Is UP unterstützt proaktive Launch‑Readiness, Performance‑Optimierung und Rollback‑Planung rund um Releases; es bestimmt nicht die PCI‑DSS‑Konformität.

Schütze Wiederherstellungsinformationen

Bewahre Zugangsdaten, Backup‑Codes und Rollback‑Anweisungen in genehmigten, zugangskontrollierten Systemen auf, nie in Tickets, Screenshots oder öffentlichen Repositories.

Prüfe das Live‑Asset

Vergleiche nach einem Release browser‑sichtbare Skripte, Domains und Header mit dem genehmigten Inventar.

05

Aktualisiere den Stack und verifiziere das Ergebnis

Führe ein Inventar der Commerce‑Plattform, Plugins, Themes, Serverkomponenten, Bibliotheken, Payment‑SDKs, Tag‑Templates und Dienste, die den Checkout beeinflussen. Abonniere kritische Vendor‑Benachrichtigungen. NIST beschreibt Patch‑Management als Identifizieren, Priorisieren, Beschaffen, Installieren und Verifizieren von Updates. Dokumentiere die Änderung, teste die Payment‑Journey und bestätige, was deployed wurde.

Lege einen Notfallpfad für hochriskante Probleme und ein Wartungsfenster für Routineänderungen fest. Priorisiere exponierte Checkout‑Komponenten, aber patche die Produktion nicht blind und zerstöre Zahlungen. Nutze einen getesteten Rollback‑Ansatz und Provider‑Release‑Guidance. Ein unbekannter Owner für eine veraltete Komponente ist ein zu lösender Risikofaktor.

Verknüpfe Fixes mit Nachweisen

Bewahre Advisory, Risikoentscheidung, Testergebnis, Deployment‑Protokoll und abschließende Verifikation zusammen auf.

06

Bewahre Nachweise und ziehe qualifizierte Hilfe hinzu

Bewahre Diagramme, Provider‑Verantwortlichkeitsinformationen, SAQ‑Anspruchsbegründungen, Skript‑ und Header‑Inventare, Zugriffsprüfungen, Genehmigungen, Testergebnisse, Änderungen und Vendor‑Kontakte an einem kontrollierten Ort auf. Aktualisiere sie, wenn Architektur, Ownership, Skripte oder Provider sich ändern. Nachweise sollten einem autorisierten Prüfer helfen, ohne Kartendaten, Secrets oder Kundendatensätze offenzulegen.

Dein Acquirer oder die Zahlungsmarke legt anwendbare Validierungserwartungen fest. PCI SSC nennt Qualified Security Assessors als unabhängige Organisationen, die berechtigt sind, PCI‑DSS‑Assessments durchzuführen, und Approved Scanning Vendors als qualifizierte externe Scanning‑Anbieter unter den anwendbaren Anforderungen. Ziehe qualifizierte Hilfe für benutzerdefinierte Checkouts, unklare Scope‑Fragen, vermutete Kompromittierung oder SAQ‑Auswahl hinzu.

Führe ein Owner‑Packet

Bewahre das Checkout‑Modell, technische Owner, Eskalationskontakte, letztes Prüfdatum und Nachweis‑Links zusammen auf.

AKTION / ÜBERPRÜFEN

Ihr praktischer To‑Do‑Leitfaden.

AKTION / ÜBERPRÜFENÜBERPRÜFEN
Kartiere Checkout‑Einfluss‑PfadeDokumentiere Seiten, Skripte, Domains, Provider, Accounts und Datenflüsse.Ein technischer Owner gleicht die Karte mit einem aktuellen Browser‑Checkout ab.
Bestätige das IntegrationsmodellIdentifiziere provider‑gehostet, eingebettet, weitergeleitet (redirect) oder von der Anwendung gehandelte Karteneingabe.Provider‑ und Acquirer‑Informationen sind dem Architektur‑Dokument beigefügt.
Validiere Reporting‑ErwartungenFrage nach, welcher Validierungsweg gilt; leite ihn nicht von einem Widget ab.Du hast datierte Anweisungen vom Programm‑Owner.
Inventarisiere Skripte und HeaderNotiere Quelle, Zweck, Owner, Genehmigung, Tag‑Regeln und relevante Header.Browser‑Review stimmt mit dem Inventar überein oder Abweichungen sind genehmigt.
Govern third‑party CodeEntferne unnötige Tags und beschränke Publisher‑Zugänge mit starker Authentifizierung.Jeder beibehaltene Dritte hat einen Owner und einen geschäftlichen Zweck.
Schütze administrative ZugängeVerwende benannte, least‑privilege Accounts und entferne veraltete Produktionszugänge.Die Zugriffsprüfung identifiziert keinen besitzerlosen Produktions‑Administrator.
Teste Policy‑ und Release‑ÄnderungenTeste, wo geeignet, CSP im report‑only‑Modus und probiere Checkout‑Releases.Dokumentierte Tests decken Zahlungserfolg, Fehler und relevante Redirects ab.
Führe verifizierte Patches durchVerfolge, priorisiere, teste, deploye und verifiziere kritische Checkout‑Updates.Jüngste Änderungen haben einen Grund, Test, Deployment und abschließende Prüfung.
Bereite Nachweise und Eskalation vorBewahre kontrollierte Aufzeichnungen und identifiziere Kontakte vor Eintritt von Dringlichkeit.Ein Prüfer findet das Owner‑Packet ohne Kundendaten.
AKTION / ÜBERPRÜFEN

Ihr praktischer To‑Do‑Leitfaden.

  1. 01

    Kartiere Checkout‑Einfluss‑Pfade

    Dokumentiere Seiten, Skripte, Domains, Provider, Accounts und Datenflüsse.

    ÜBERPRÜFEN: Ein technischer Owner gleicht die Karte mit einem aktuellen Browser‑Checkout ab.
  2. 02

    Bestätige das Integrationsmodell

    Identifiziere provider‑gehostet, eingebettet, weitergeleitet (redirect) oder von der Anwendung gehandelte Karteneingabe.

    ÜBERPRÜFEN: Provider‑ und Acquirer‑Informationen sind dem Architektur‑Dokument beigefügt.
  3. 03

    Validiere Reporting‑Erwartungen

    Frage nach, welcher Validierungsweg gilt; leite ihn nicht von einem Widget ab.

    ÜBERPRÜFEN: Du hast datierte Anweisungen vom Programm‑Owner.
  4. 04

    Inventarisiere Skripte und Header

    Notiere Quelle, Zweck, Owner, Genehmigung, Tag‑Regeln und relevante Header.

    ÜBERPRÜFEN: Browser‑Review stimmt mit dem Inventar überein oder Abweichungen sind genehmigt.
  5. 05

    Govern third‑party Code

    Entferne unnötige Tags und beschränke Publisher‑Zugänge mit starker Authentifizierung.

    ÜBERPRÜFEN: Jeder beibehaltene Dritte hat einen Owner und einen geschäftlichen Zweck.
  6. 06

    Schütze administrative Zugänge

    Verwende benannte, least‑privilege Accounts und entferne veraltete Produktionszugänge.

    ÜBERPRÜFEN: Die Zugriffsprüfung identifiziert keinen besitzerlosen Produktions‑Administrator.
  7. 07

    Teste Policy‑ und Release‑Änderungen

    Teste, wo geeignet, CSP im report‑only‑Modus und probiere Checkout‑Releases.

    ÜBERPRÜFEN: Dokumentierte Tests decken Zahlungserfolg, Fehler und relevante Redirects ab.
  8. 08

    Führe verifizierte Patches durch

    Verfolge, priorisiere, teste, deploye und verifiziere kritische Checkout‑Updates.

    ÜBERPRÜFEN: Jüngste Änderungen haben einen Grund, Test, Deployment und abschließende Prüfung.
  9. 09

    Bereite Nachweise und Eskalation vor

    Bewahre kontrollierte Aufzeichnungen und identifiziere Kontakte vor Eintritt von Dringlichkeit.

    ÜBERPRÜFEN: Ein Prüfer findet das Owner‑Packet ohne Kundendaten.
DISKUSSIONSTHEMEN

Vergleichen Sie Kompromisse, nicht private Daten.

Nutzen Sie diese Fragen mit Ihrem Team oder der Website‑Betreiber‑Community. Teilen Sie Methoden und Erkenntnisse, aber fügen Sie niemals Zugangsdaten, Kundendaten oder nicht‑öffentliche Infrastrukturdaten ein.

  1. 01

    Welche Checkout‑Komponente war am schwierigsten einem Owner zuzuordnen, und welche Dokumentation hat die Verantwortung geklärt?

  2. 02

    Wie testet ihr eine Zahlungsseiten‑Änderung, ohne Kartendaten oder Kundendetails in Tickets und Screenshots zu platzieren?

  3. 03

    Welcher Schritt der Change‑Control hat die meisten vermeidbaren Checkout‑Überraschungen für euer Unternehmen verhindert?

BELIEBTE / MASSGEBLICHE RESSOURCEN

Öffnen Sie das Quellmaterial.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Erklärt, wann Händler PCI‑DSS‑pflichtig sind, die SAQs und die Bedeutung der Anforderungen von Acquirer oder Zahlungsmarke.

Geprüft 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Bietet offizielle Rahmen zur Scope‑Bestimmung und verweist auf die Dokumentenbibliothek, QSAs und ASVs.

Geprüft 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Klärt die Kriterien zur Herkunft von Zahlungsseiten für SAQ A und SAQ A‑EP und weist darauf hin, dass alle Anspruchskriterien gelten.

Geprüft 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Fasst Guidance zu Zahlungsseiten‑Skripten, Integrität, Manipulationsüberwachung und sicherheitsrelevanten Headern zusammen.

Geprüft 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Erläutert Risiko durch Drittanbieter‑Browsercode sowie praktische Grenzen von Integritäts‑ und Tag‑Management‑Kontrollen.

Geprüft 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Erklärt CSP‑Ressourceneinschränkungen und report‑only‑Tests vor Erzwingung.

Geprüft 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Definiert Patch‑Management als Identifizieren, Priorisieren, Beschaffen, Installieren und Verifizieren von Updates.

Geprüft 2026-09-27

Quellenrichtlinie. Dieser Bildungsartikel nutzt offizielle PCI SSC‑Materialien und primäre technische Guidance von NIST, OWASP und MDN. Er stellt keine Compliance‑Feststellung dar. Zahlungsmarken, Acquirer, Verträge, lokale Gesetze und die tatsächliche Implementierung können andere Verpflichtungen schaffen; kläre diese mit dem verantwortlichen Programm‑Owner und qualifizierten Beratern.

KURZE KLARSTELLUNGEN

Häufige Fragen.

Macht mich eine gehostete Zahlungsseite PCI‑DSS‑konform?

Nein. Ein provider‑gehostetes Modell kann reduzieren, was du betreibst, entscheidet aber nicht automatisch über Scope, SAQ‑Anspruch oder Validierung. PCI SSC sagt, jedes SAQ‑Kriterium muss erfüllt sein. Kläre die Implementierung mit deinem Acquirer, Provider und bei Bedarf einem qualifizierten Prüfer.

Kann ich Analytics oder einen Tag‑Manager auf dem Checkout einsetzen?

Gehe nicht davon aus, dass ein übliches Marketing‑Tool auf einer Zahlungsseite sicher ist. Halte nur genehmigten, notwendigen Code; kenne seine Herkunft und seinen Owner; beschränke Publishing‑Zugriff; und teste Änderungen. Verwende CSP oder Integritätsprüfungen nur, wenn die Integration sie unterstützt.

Welche Nachweise sollte ein kleiner Webseiten‑Betreiber aufbewahren?

Bewahre eine Checkout‑Karte, Provider‑Verantwortlichkeitsinformationen, Skript‑ und Header‑Inventar, Zugriffsprüfungen, Änderungs‑ und Patch‑Aufzeichnungen, Testergebnisse und Eskalationskontakte. Enthalten sein dürfen keine Kartendaten, Secrets oder Kundendatensätze. Bestätige die genauen Anforderungen mit dem für dein Geschäftsmodell zuständigen Programm.

Status Is UP Editorial Team · Uptime Enablement Editors

Geprüft von PCI DSS Qualified Security Assessor oder Zahlungssicherheitsfachperson, die mit den Anforderungen des Acquirers des Händlers vertraut ist. Veröffentlicht 2026-09-27; aktualisiert 2026-09-30.