
STATUS IS UPWIKI NG PAG-OPTIMIZE NG WEBSITE
46Patibayin
E-commerce / Patibayin

Seguridad ng Pagbabayad at PCI DSS: Ano ang Dapat Malaman ng mga May-ari ng Website

Praktikal na gabay para sa may‑ari upang bawasan ang exposure sa checkout, kontrolin ang pagbabago, at maghanda ng ebidensya nang hindi ipinagpapalagay na ang isang hosted payment option ay isang shortcut para sa pagsunod.

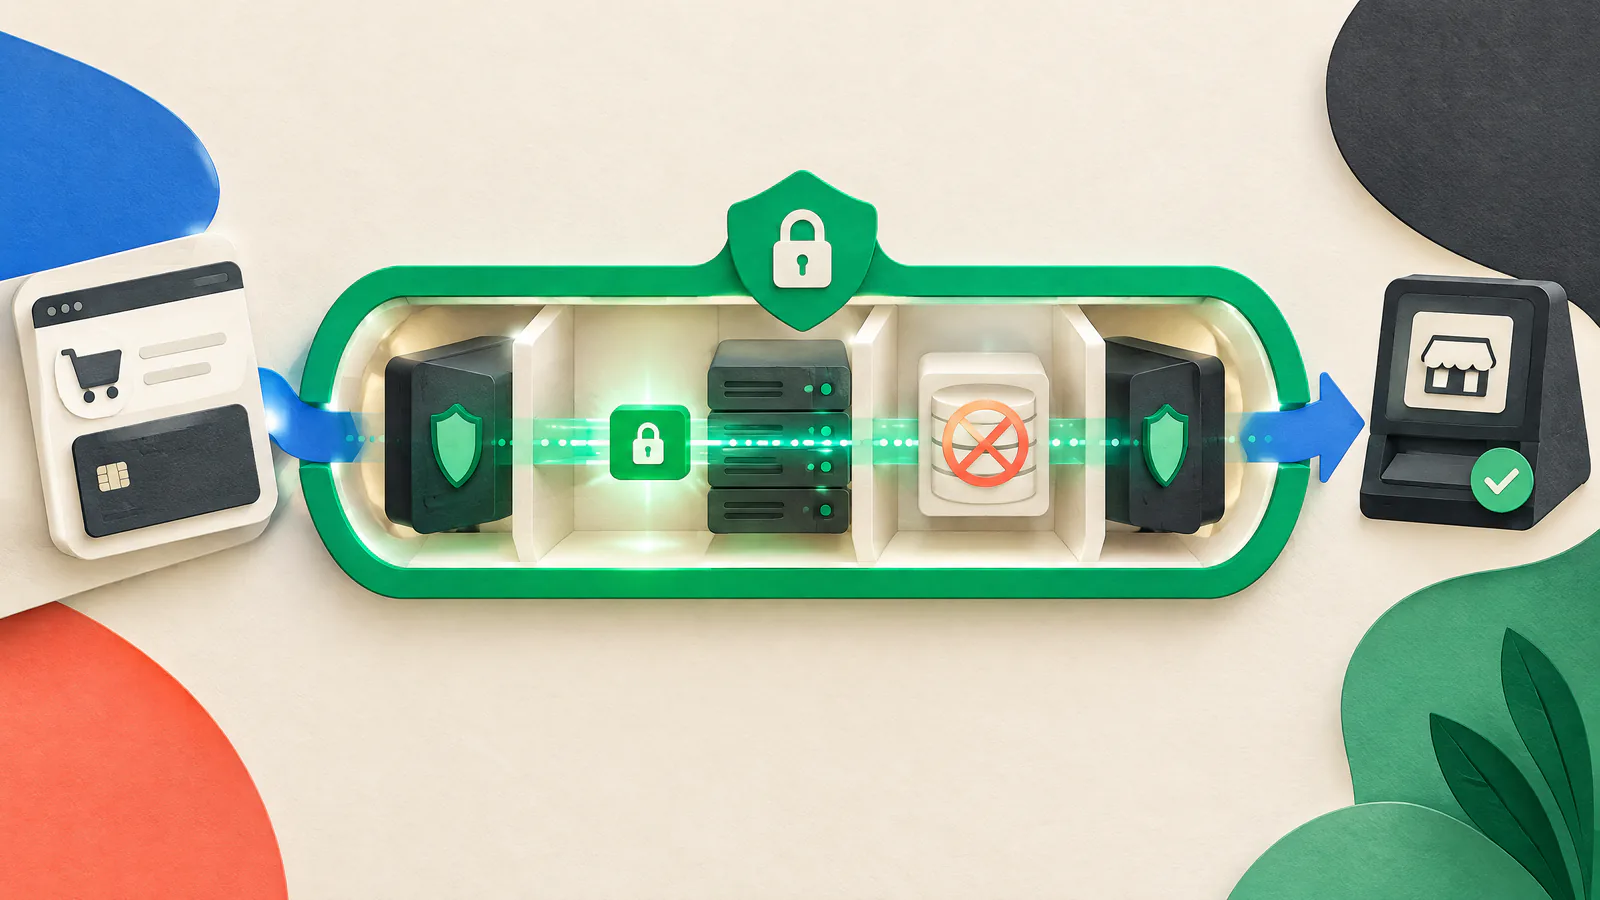
Seguridad ng Pagbabayad at PCI DSS: Ano ang Dapat Malaman ng mga May-ari ng Website — BISWAL NA GABAY
BASAHIN
8 minuto
PINAGMULAN
7
MULING SURIIN
2027-03-27
sinuri
PCI DSS Qualified Security Assessor o payment‑security professional na pamilyar sa mga kinakailangan ng acquirer ng merchant
MAIKLING SAGOT

Magsimula sa desisyon.

Ituring ang seguridad ng pagbabayad bilang isang suliranin sa disenyo. I‑mapa kung saan naglalagay ng card data ang mga bumili—alin ang mga pahina at browser code na maaaring makaimpluwensya sa hakbang na iyon—at sino ang maaaring magbago ng bawat bahagi. Iwasang hayaang ang iyong website ang humawak ng raw card data kung maaari. Ang PCI DSS (Payment Card Industry Data Security Standard) ay baseline ng teknikal at operasyonal na mga kinakailangan para protektahan ang payment account data at maaaring umaplay sa mga sistema na maaaring makaapekto sa seguridad nito.

Ang hosted checkout, redirect, o embedded payment component ay maaaring bawasan kung ano ang iyong pinapatakbo, ngunit hindi nito awtomatikong tinutukoy ang saklaw ng PCI DSS o ang kinakailangang validation paperwork. Ayon sa PCI SSC, ang pagiging karapat‑dapat para sa isang Self‑Assessment Questionnaire (SAQ) ay nangangailangan ng pagtugon sa lahat ng kriteriya ng partikular na SAQ na iyon. Kumpirmahin ang integrasyon, pinagmumulan ng mga payment page, mga responsibilidad, at mga inaasahang ebidensya sa iyong acquirer at payment provider. Ito ay pang‑edukasyong gabay lamang at hindi legal na payo o PCI DSS assessment.

BISWAL NA GABAY

Tingnan ang gawain bilang isang sistema.

Gamitin ang mapang ito para iugnay ang mga desisyon sa artikulo bago kumilos sa mga indibidwal na taktika.

SIUPatibayin
01Itala ang totoong hangganan ng pagbabayad
02Bawasan ang exposure gamit ang malinaw na modelo ng pagbabayad
03Kontrolin ang mga script, tag, at header
04Limitahan ang access at gawing maibabalik ang mga pagbabago sa checkout
01

Itala ang totoong hangganan ng pagbabayad

I‑mapa ang landas ng mamimili mula sa product page hanggang kumpirmasyon. Tiyaking markahan ang paglalagay ng card, redirects, frames, scripts, API, plugin, tag manager, content delivery network, at mga administrator account na maaaring makaapekto rito. Isama ang kaugnay na mga log, support tools, at analytics. Ito ang panimulang rekord para sa iyong provider o assessor—hindi isang pinal na pagdedesisyon sa pagsunod.

Itala ang domain na naglilingkod sa bawat elemento ng payment page. Ayon sa PCI SSC, ang pagiging karapat‑dapat para sa SAQ A ay nangangailangan na lahat ng elemento ng payment page ay nagmumula lamang sa mga PCI DSS‑compliant na service provider at wala sa merchant site. Para sa SAQ A‑EP, maaaring magmula ang bawat elemento mula sa merchant o sa ganoong provider, ngunit hindi mula sa ibang pinagmulan. Umiiral pa rin ang lahat ng iba pang kriteriya.

Suriin ang natatanggap ng browser

Ang isang repositoryo ay maaaring hindi makita ang mga injection mula sa tag manager at mga setting ng platform. Suriin ang mga script, frame, domain, at header sa isang normal na checkout browser session.

Hanapin ang aksidenteng pagkuha ng data

Suriin ang mga log, analytics, at support workflows para sa mga payment field. Huwag gumamit ng totoong card data sa test tickets o pinagsasaluhang ebidensya.

02

Bawasan ang exposure gamit ang malinaw na modelo ng pagbabayad

Kapag praktikal, gumamit ng integrasyon kung saan ang isang PCI DSS‑compliant na provider ang kumokolekta ng card data sa halip na ang iyong application ang tumatanggap o nag‑store nito. Ang full provider‑hosted redirect ay madalas na mas simple kaysa sa custom form, pero ang embedded fields at iframe ay maaari pa ring magpaapekto sa pagbabayad mula sa iyong site. I‑document ang aktwal na integrasyon sa halip na umasa lamang sa label na hosted.

Iwasang mag‑retain ng primary account numbers, security codes, screenshots ng checkout errors, o kinopyang payment details maliban kung hinihingi ng inaprubahang disenyo. Nakakatulong ang encryption sa proteksyon ng data, pero pinaalalahanan ng PCI SSC na ang encryption lamang ay karaniwang hindi nag-aalis ng isang environment mula sa scope. Kumpirmahin ang token, key, webhook, refund, at pamamahala ng responsibilidad kasama ang provider at kwalipikadong reviewer.

Hilingin ang rekord ng provider

Itago ang integration guide, impormasyon sa responsibilidad, kaugnay na compliance documentation, at proseso ng change‑notification kasama ng iyong architecture record.

Panatilihin ang makitid na checkout

Huwag magdagdag ng marketing experiments, replay tools, chat widgets, o optional libraries nang walang pinangalanang may‑ari at pagsusuri kung ano ang kanilang maa‑access.

03

Kontrolin ang mga script, tag, at header

Ang third‑party browser code ay maaaring magpakilala ng uncontrolled change, arbitrary code execution, at paglalantad sa ibang partido. Panatilihin ang inventory ng checkout na may domain ng bawat script, layunin, may‑ari, pag‑apruba, at load location. Isama ang mga tag‑manager rule at vendor‑loaded code, hindi lamang ang mga file sa iyong source tree.

Binibigyang‑pansin ng PCI SSC ang awtorisadong mga script, integridad, pagmo‑monitor ng pagtukso (tamper), at mga security‑impacting HTTP header. Mag‑apruba ng baseline, limitahan ang mga pagbabago, tuklasin ang mga diperensya, at imbestigahan ang mga ito. Ang Patakaran sa Seguridad ng Nilalaman (Content Security Policy, CSP) ay maaaring limitahan ang pinagmumulan ng mga resource. Kung angkop, subukan ito sa report‑only mode bago i‑enforce. Ang CSP ay defense‑in‑depth, hindi pamalit sa secure coding o review.

Gamitin ang mga kontrol sa integridad nang maingat

Ang Subresource Integrity ay maaaring tanggihan ang nabagong external script, pero nangangailangan ng compatible na cross‑origin configuration at maaaring masira pagkatapos ng vendor updates.

Ituring ang mga tag bilang production code

Limitahan ang mga publishing role, i‑require ang strong authentication, suriin ang custom‑code capability, at panatilihin ang audit trail.

04

Limitahan ang access at gawing maibabalik ang mga pagbabago sa checkout

Ihiwalay ang routine content publishing mula sa checkout code, payment‑provider administration, hosting, DNS, at tag management. Gumamit ng pinangalanang accounts, least privilege, at multi‑factor authentication kung sinusuportahan. Suriin ang access pagkatapos ng role changes at alisin ang dating empleyado, vendor, at agency. Ang eksaktong applicability ng PCI DSS ay nakadepende sa environment, ngunit ang pagbabawas ng shared at standing privilege ay nagpapababa ng panganib.

Gumamit ng release process para sa checkout: pinangalanang may‑ari, review, test kung maaari, rollback method, at post‑release browser check. Subukan ang success at failure paths, redirects, at mobile behaviour. Status Is UP supports proactive launch readiness, performance optimization, and rollback planning around releases; hindi nito tinutukoy ang PCI DSS compliance.

Protektahan ang impormasyon sa recovery

Itago ang credentials, backup codes, at rollback instructions sa inaprubahang access‑controlled systems—huwag sa tickets, screenshots, o public repositories.

Suriin ang live asset

Pagkatapos ng release, ihambing ang browser‑visible scripts, domain, at header sa inaprubahang inventory.

05

I‑update ang stack at beripikahin ang resulta

Panatilihin ang inventory ng commerce platform, plugins, tema, server components, libraries, payment SDKs, tag templates, at mga service na nakaapekto sa checkout. Mag‑subscribe sa critical vendor notices. Inilalarawan ng NIST ang patch management bilang pag‑identify, prioritizing, acquiring, installing, at verifying ng mga update. Itala ang pagbabago, i‑test ang payment journey, at kumpirmahing ano ang na‑deploy.

Magtakda ng emergency path para sa high‑risk issues at maintenance window para sa routine changes. Bigyang‑prayoridad ang mga exposed checkout component, pero huwag basta magpatch sa production nang maaaring masira ang payment. Gumamit ng nasubok na rollback approach at sundin ang provider release guidance. Ang isang hindi kilalang may‑ari para sa isang luma na component ay panganib na dapat ayusin.

I‑link ang mga pag‑ayos sa ebidensya

Itago ang advisory, risk decision, test result, deployment record, at final verification nang magkakasama.

06

Panatilihin ang ebidensya at kumuha ng kwalipikadong tulong

Itago ang diagrams, impormasyon sa responsibilidad ng provider, SAQ eligibility rationale, script at header inventory, access reviews, approvals, test results, pagbabago, at vendor contacts sa isang kontroladong lokasyon. I‑refresh ang mga ito kapag nagbago ang arkitektura, ownership, script, o provider. Dapat tulungan ng ebidensya ang isang awtorisadong reviewer nang hindi inilalantad ang card data, secret, o customer records.

Ang iyong acquirer o payment brand ang nagtatalaga ng naaangkop na validation expectations. Tinutukoy ng PCI SSC ang Qualified Security Assessors (QSA) bilang mga independent organization na kwalipikado upang magsagawa ng PCI DSS assessments at ang Approved Scanning Vendors (ASV) bilang mga kwalipikadong external scanning provider sa ilalim ng mga naaangkop na requirement. Humingi ng kwalipikadong tulong para sa custom checkout, hindi malinaw na saklaw, pinaghihinalaang compromise, o pagpili ng tamang SAQ.

Panatilihin ang owner packet

Itago ang checkout model, technical owners, escalation contacts, huling review date, at mga link ng ebidensya nang magkakasama.

AKSYON / SURIIN

Ang praktikal mong gabay sa mga dapat gawin.

AKSYON / SURIINSURIIN
I‑mapa ang checkout influence pathsIdokumento ang mga pahina, script, domain, provider, account, at data flow.Isang technical owner ang nagtatugma ng mapa sa kasalukuyang browser checkout.
Kumpirmahin ang integration modelKilalanin kung provider‑hosted, embedded, redirected, o application‑handled ang paglalagay ng card.May kalakip na impormasyon mula sa provider at acquirer sa architecture record.
Beripikahin ang reporting expectationsTukuyin kung alin ang naaangkop na validation route; huwag huminuha mula sa isang widget.May may‑petsa na direksyon mula sa program owner.
I‑inventory ang mga script at headerItala ang pinagmulan, layunin, may‑ari, pag‑apruba, tag rules, at kaugnay na header.Nagma‑match ang browser review sa inventory o ang mga diperensya ay inaprubahan.
Pamahalaan ang third‑party codeAlisin ang hindi kinakailangang tags at limitahan ang publisher access gamit ang strong authentication.Ang bawat third party na pinananatili ay may may‑ari at business purpose.
Protektahan ang administrative accessGumamit ng pinangalanang account na least‑privilege at alisin ang stale production access.Walang ownerless production administrator ayon sa access review.
Subukan ang polisiya at mga release changeKung naaangkop, subukan ang CSP sa report‑only mode at subukan ang checkout releases.May nakatalang tests na sumasaklaw sa payment success, failure, at mga kaugnay na redirect.
Magpatakbo ng beripikadong patchingI‑track, prayoritisahin, i‑test, i‑deploy, at beripikahin ang mga critical checkout update.Ang mga bagong pagbabago ay may dahilan, test, deployment, at final check.
Ihanda ang ebidensya at escalationPanatilihin ang kontroladong record at tukuyin ang mga contact bago mag‑panic.Makakahanap ang reviewer ng owner packet nang walang customer data.
AKSYON / SURIIN

Ang praktikal mong gabay sa mga dapat gawin.

  1. 01

    I‑mapa ang checkout influence paths

    Idokumento ang mga pahina, script, domain, provider, account, at data flow.

    SURIIN: Isang technical owner ang nagtatugma ng mapa sa kasalukuyang browser checkout.
  2. 02

    Kumpirmahin ang integration model

    Kilalanin kung provider‑hosted, embedded, redirected, o application‑handled ang paglalagay ng card.

    SURIIN: May kalakip na impormasyon mula sa provider at acquirer sa architecture record.
  3. 03

    Beripikahin ang reporting expectations

    Tukuyin kung alin ang naaangkop na validation route; huwag huminuha mula sa isang widget.

    SURIIN: May may‑petsa na direksyon mula sa program owner.
  4. 04

    I‑inventory ang mga script at header

    Itala ang pinagmulan, layunin, may‑ari, pag‑apruba, tag rules, at kaugnay na header.

    SURIIN: Nagma‑match ang browser review sa inventory o ang mga diperensya ay inaprubahan.
  5. 05

    Pamahalaan ang third‑party code

    Alisin ang hindi kinakailangang tags at limitahan ang publisher access gamit ang strong authentication.

    SURIIN: Ang bawat third party na pinananatili ay may may‑ari at business purpose.
  6. 06

    Protektahan ang administrative access

    Gumamit ng pinangalanang account na least‑privilege at alisin ang stale production access.

    SURIIN: Walang ownerless production administrator ayon sa access review.
  7. 07

    Subukan ang polisiya at mga release change

    Kung naaangkop, subukan ang CSP sa report‑only mode at subukan ang checkout releases.

    SURIIN: May nakatalang tests na sumasaklaw sa payment success, failure, at mga kaugnay na redirect.
  8. 08

    Magpatakbo ng beripikadong patching

    I‑track, prayoritisahin, i‑test, i‑deploy, at beripikahin ang mga critical checkout update.

    SURIIN: Ang mga bagong pagbabago ay may dahilan, test, deployment, at final check.
  9. 09

    Ihanda ang ebidensya at escalation

    Panatilihin ang kontroladong record at tukuyin ang mga contact bago mag‑panic.

    SURIIN: Makakahanap ang reviewer ng owner packet nang walang customer data.
MGA PAKSA NG TALAKAYAN

Ihambing ang mga trade-off, hindi ang pribadong data.

Gamitin ang mga prompt na ito kasama ang iyong koponan o komunidad ng may-ari ng website. Magbahagi ng mga pamamaraan at aral, ngunit huwag kailanman ipaste ang mga kredensyal, rekord ng customer, o hindi-pampublikong detalye ng imprastruktura.

  1. 01

    Aling bahagi ng checkout ang pinakamahirap mag‑assign ng may‑ari, at anong rekord ang nilinaw ang responsibilidad?

  2. 02

    Paano ninyo sinusubukan ang pagbabago sa payment page nang hindi inilalagay ang card o customer details sa mga ticket at screenshot?

  3. 03

    Anong hakbang sa change control ang nakapigil sa pinakamaraming maiwasang sorpresa sa checkout para sa inyong negosyo?

Sikat / Awtoritatibong mapagkukunan

Buksan ang pinagmulang materyal.

PCI Security Standards CouncilPCI DSS merchant resources ↗

Nagpapaliwanag kung kailan umiiral ang merchant PCI DSS applicability, mga SAQ, at kahalagahan ng mga requirement mula sa acquirer o payment brand.

Sinuri 2026-09-27
PCI Security Standards CouncilPCI DSS standard overview and qualified professionals ↗

Nagbibigay ng opisyal na framing ng scope at link sa document library, QSAs, at ASVs.

Sinuri 2026-09-27
PCI Security Standards CouncilE-commerce payment-page SAQ eligibility FAQ ↗

Nililinaw ang mga criteria sa pinagmulan ng payment page para sa SAQ A at SAQ A‑EP at binibigyang‑diin na umiiral pa rin ang lahat ng eligibility criteria.

Sinuri 2026-09-27
PCI Security Standards CouncilPayment Page Security and Preventing E-Skimming ↗

Nagbubuod ng gabay sa mga script ng payment page, integridad, pagmo‑monitor ng pagtukso (tamper), at mga security‑impacting header.

Sinuri 2026-09-27
OWASP Cheat Sheet SeriesThird Party JavaScript Management Cheat Sheet ↗

Pinaliwanag ang panganib ng third‑party browser code at ang praktikal na limitasyon ng mga kontrol sa integridad at tag management.

Sinuri 2026-09-27
MDN Web DocsContent Security Policy guide ↗

Ipinaliwanag kung paano nililimitahan ng CSP ang mga resource at ang paggamit ng report‑only testing bago i‑enforce.

Sinuri 2026-09-27
National Institute of Standards and TechnologyNIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning ↗

Dinedefine ang patch management bilang pag‑identify, prioritizing, acquiring, installing, at verifying ng mga update.

Sinuri 2026-09-27

Patakaran sa pinagkukunan. Ang edukasyonal na artikulong ito ay gumagamit ng opisyal na materyales ng PCI SSC at pangunahing teknikal na gabay mula sa NIST, OWASP, at MDN. Hindi ito pagdedetermina ng pagsunod. Ang mga payment brand, acquirer, kontrata, lokal na batas, at ang aktwal na implementasyon ay maaaring magbunga ng ibang obligasyon; beripikahin ang mga ito kasama ang angkop na program owner at kwalipikadong tagapayo.

Mabilis na paglilinaw

Karaniwang mga tanong.

Ginagawang PCI DSS compliant ba ng isang hosted payment page ang aking website?

Hindi. Maaaring bawasan ng provider‑hosted model ang kung ano ang iyong pinatatakbo, ngunit hindi nito awtomatikong tinutukoy ang saklaw, SAQ eligibility, o validation. Ayon sa PCI SSC, dapat tugunan ang bawat kriteriya ng SAQ. Kumpirmahin ang implementasyon sa iyong acquirer, provider, at sa kwalipikadong reviewer kung kailangan.

Maaari ba akong maglagay ng analytics o tag manager sa checkout?

Huwag umasa na ligtas ang karaniwang marketing tool sa payment page. Panatilihin lamang ang inaprubadong, kinakailangang code; alamin ang pinagmulan at may‑ari nito; limitahan ang publishing access; at subukan ang mga pagbabago. Gamitin ang CSP o integrity checks lamang kung sinusuportahan ng integrasyon ang mga iyon.

Anong ebidensya ang dapat itago ng isang maliit na may‑ari ng website?

Itago ang checkout map, impormasyon sa responsibilidad ng provider, script at header inventory, access reviews, record ng pagbabago at patch, test results, at escalation contacts. Huwag isama ang card data, secrets, o customer records. Kumpirmahin ang eksaktong pangangailangan sa program na naaangkop sa iyong negosyo.

Status Is UP Editorial Team · Uptime Enablement Editors

Sinuri ni PCI DSS Qualified Security Assessor o payment‑security professional na pamilyar sa mga kinakailangan ng acquirer ng merchant. Inilathala 2026-09-27; na-update 2026-09-30.